官网
官网
Guest
Sign in
泛住宿类方案锦集
游轮安全全光融合组网解决方案
酒店行业数字化时代弱电通信建设白皮书
网络运营场所实名与日志审计解决方案(网桥模式)
网络运营场所实名与日志审计解决方案(路由模式)
运营商日审平台对接方案
酒店场景原“运营商多合一”改造方案
连锁酒店wifi portal认证解决方案
酒店全光融合网络解决方案(星级)
酒店全光融合通信解决方案
酒店场景光网络与传统网络组网对比
工厂宿舍WiFi计费解决方案
XX无人酒店管理集团IT标准
流媒体系统解决方案
酒店场景全光网与传统组网差异对比
本文档发布于深圳智慧光迅信息技术有限公司文档系统
-
+
home
连锁酒店wifi portal认证解决方案
连锁酒店wifi portal认证解决方案
<center> **连锁酒店wifi portal认证解决方案** **文档版本:C01V01R25P251010** **发布日期: 2025年10月10日** **发布处: 深圳智慧光迅** </center> 目录 [一、现状分析 3](#_Toc211003002) [1\.1行业现状 3](#_Toc211003003) [1\.1\.1客人体验维度 3](#_Toc211003004) [1\.1\.2酒店管理维度 3](#_Toc211003005) [1\.2解决方案核心价值 4](#_Toc211003006) [二、方案设计 5](#_Toc211003007) [2\.1智慧光迅Portal产品介绍 5](#_Toc211003008) [2\.1\.1功能概述 5](#_Toc211003009) [2\.1\.2认证模式 6](#_Toc211003010) [2\.1\.3认证流程 7](#_Toc211003011) [2\.1\.4安审对接 9](#_Toc211003012) [2\.2技术方案说明 9](#_Toc211003013) [2\.2\.1 核心认证方式支持 9](#_Toc211003014) [2\.2\.2认证协议兼容 10](#_Toc211003015) [2\.2\.3系统对接 10](#_Toc211003016) [2\.2\.4内部系统对接 11](#_Toc211003017) [2\.2\.5短信平台对接 12](#_Toc211003018) [2\.2\.6数据安全与隐私保护 12](#_Toc211003019) [2\.2\.7审计设备对接能力 13](#_Toc211003020) [2\.2\.8高可用保障机制 13](#_Toc211003021) [2\.2\.9部署与发布机制 13](#_Toc211003022) [2\.2\.10门店认证时长页面单独配置 14](#_Toc211003023) [2\.2\.11不同品牌显示不同认证页面 15](#_Toc211003024) [2\.2\.12用户管理能力 15](#_Toc211003025) [2\.2\.13监控体系 17](#_Toc211003026) [2\.2\.14管理平台 17](#_Toc211003027) # 一、现状分析 ## 1\.1行业现状 ### 1\.1\.1客人体验维度 * 接入流程复杂且不统一 痛点:客人需要主动询问前台获取密码。密码可能长期不更换、过于简单(如:88888888),或定期更换导致前台需要反复告知,增加双方麻烦。对于访客或会议参与者,流程更加不清晰。 后果:客人体验的第一步就充满了阻碍,显得酒店服务不专业、不智能。 * 无免责声明与合规风险 痛点:客人连接网络前,酒店没有机会让其阅读并同意《网络使用条款》。一旦客人在网络上进行非法活动(如盗版下载、网络攻击),酒店很难厘清责任,可能面临法律风险。 后果:酒店暴露在不可控的法律和安全风险之下。 * 网络拥堵与体验差 痛点:所有用户(住客、访客、甚至周边非住客)使用同一个密码,接入同一个网络,无法进行流量和权限区分。个别用户大量下载、看超高清视频会占用大量带宽,导致其他用户网速极慢。 后果:客人抱怨“Wi\-Fi太慢”,直接影响其核心需求(办公、视频会议、娱乐),满意度急剧下降。 * “无法上网”问题难以排查 痛点:当客人反馈无法上网时,原因多种多样:输错密码、DHCP获取失败、IP冲突、设备问题等。没有Portal认证环节,技术支持人员缺乏有效的排查起点和工具。 后果:解决问题效率低下,浪费IT和前台人力,且问题可能反复出现。 * 缺乏个性化引导 痛点:客人连接后直接进入互联网,酒店错过了在第一时间向客人展示欢迎信息、酒店服务、促销活动(如SPA、餐厅优惠)的黄金机会。 后果:错失了宝贵的营销渠道和提升二次消费的机会。 ### 1\.1\.2酒店管理维度 * 网络安全性极低 痛点:静态密码一旦泄露,任何人都可以接入内网,可能威胁到酒店管理系统(PMS)、前台电脑甚至客房智能设备的安全。 后果:整个内部网络如同“不设防”,数据泄露和网络攻击风险高。 * 无法进行精细化管理和审计 痛点:无法区分用户身份。无法知道当前在线的设备是属于哪个房间的客人,还是外部人员。出现网络问题时无法定位源头。 后果:网络管理处于“黑盒”状态,只能粗放式管理,无法满足等保合规对网络审计的要求。 * 密码管理繁琐 痛点:为了安全定期更换密码后,需要通知所有员工,并重新为所有客房和公共区域配置,流程繁琐,容易出错。 后果:增加了运营团队不必要的工作负担。 * 资源无法公平分配 痛点:无法对用户进行速度限制或会话时长管理。一个用户可能通过多个设备长期占用连接,导致新用户无法接入。 后果:网络资源分配不公,整体用户体验受损。 ## 1\.2解决方案核心价值 * **极致用户体验**:客人连接SSID后,自动弹出美观的认证页面,通过房号、短信、微信或一键点击等方式即可上网,无需询问复杂密码。 * **精准营销与品牌曝光**:Portal页面成为酒店的数字门面,可用于展示酒店服务、促销活动、广告、合作伙伴内容等。 * **精细化运营管理**:实现对不同用户(如住客、访客、会议人员)进行分速、分时、分流量管理,保障网络资源合理分配。 * **安全与合规**:通过认证隔离未授权用户,满足网络安全法要求的实名认证追溯,并可通过用户协议获取授权。 * **数据驱动决策**:收集匿名的用户数据(如接入设备数、在线时长、访问的营销页面点击率等),为运营决策提供支持。 # 二、方案设计 ## 2\.1智慧光迅Portal产品介绍 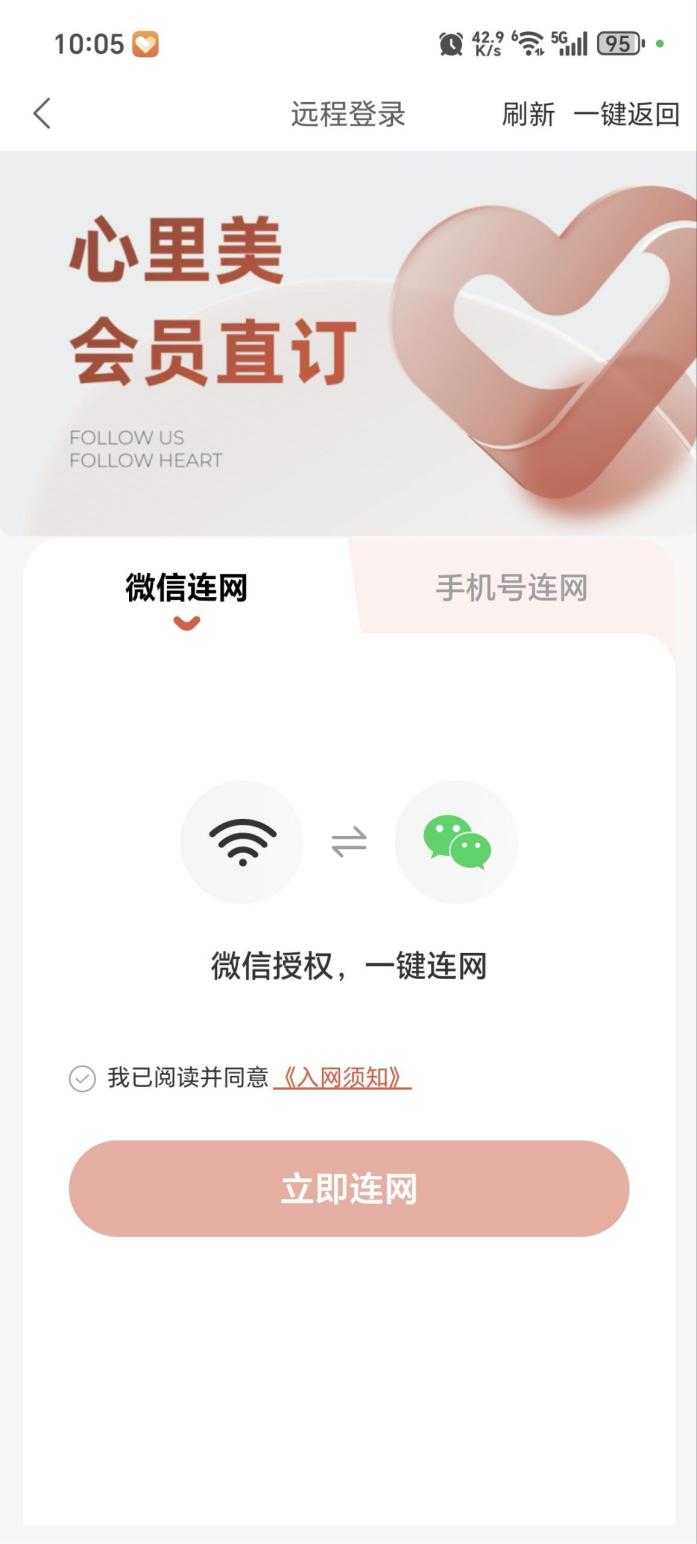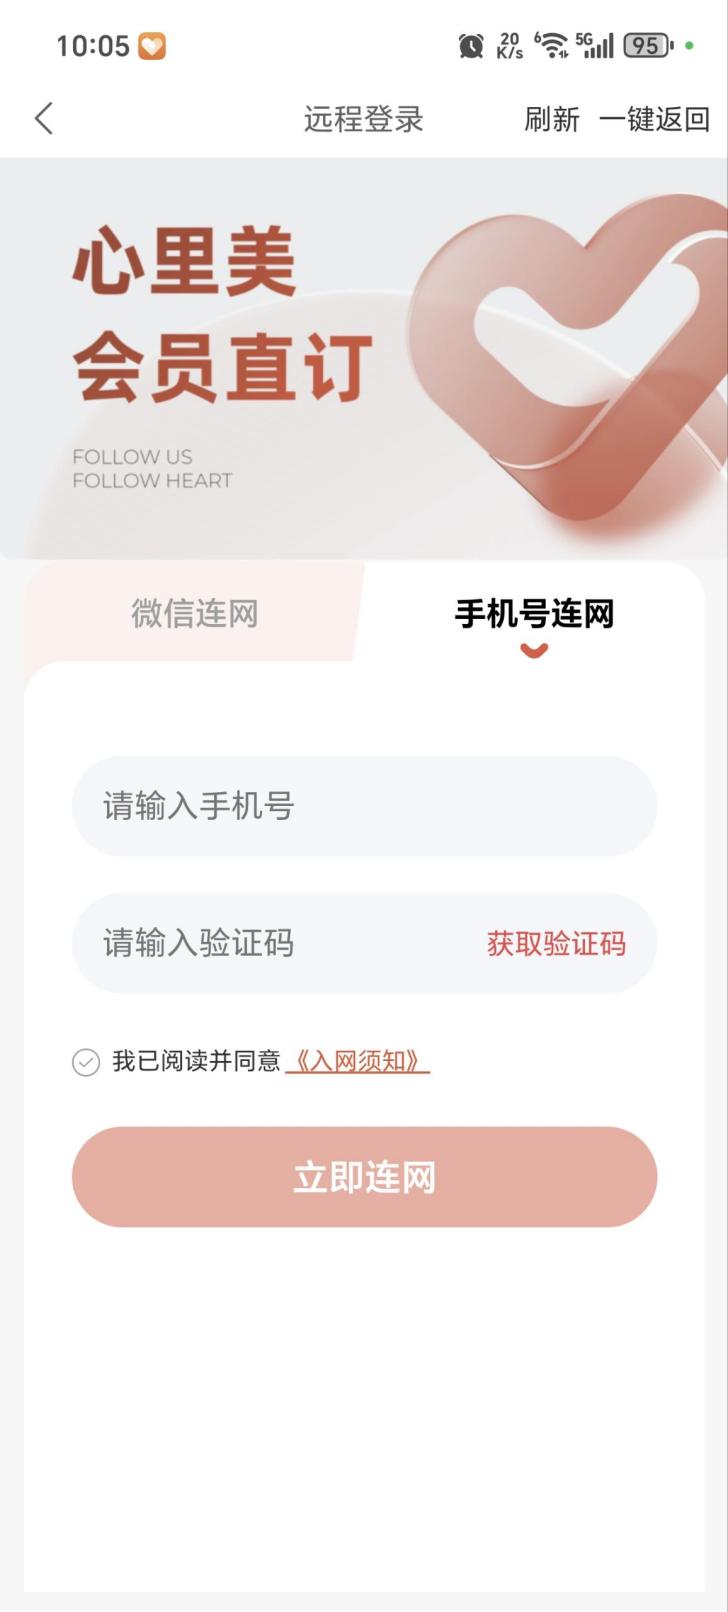 ### 2\.1\.1功能概述 基于“强制 Portal(Captive Portal)”的认证环境,用于解决访客终端连接到 SSID 时,使用通过终端浏览器访问互联网时的用户行为认证; 用户必须完成认证过程(账户认证 / SMS 认证等)才能正常使用互联网,本文档将对云 Portal认证部分进方案行介绍。 ### 2\.1\.2认证模式 * 漫游认证 – 漫游有效期内的终端(MAC 地址),无需认证即可上网; * 房号认证 – 用户输入房间号码\+姓氏进行认证(需对接PMS); * 短信认证 – 用户输入手机号以及(通过页面获取的)验证码进行认证(若用户是非会员则提供会员注册业务) * 白名单认证 – 只允许平台配置手机白名单认证 * 视频播放认证 – 用户观看完宣传视频后放行终端上网 * 授权码认证 – 获取平台创建放行码进行认证 * 微信小程序认证 * 手机端使用小程序连Wi\-Fi进行认证上网; * 电脑端通过手机扫描页面上的二维码,然后通过手机授权认证,完成上网。 * 页面具备跨平台兼容性配置,适配手机、Pad、电脑等,认证页面需兼容主流浏览器(Chrome、Edge、Safari等)、移动设备(Android/i0S/鸿装/信创)、PC(WINDOWS XP\-11,Linux,MAC OS,信创、鸿蒙),无需安装额外插件 * 支持 wifidog、中移动 portal2\.0,私有协议,三种认证协议方式,推荐使用是有协议定制化更强。 ### 2\.1\.3认证流程 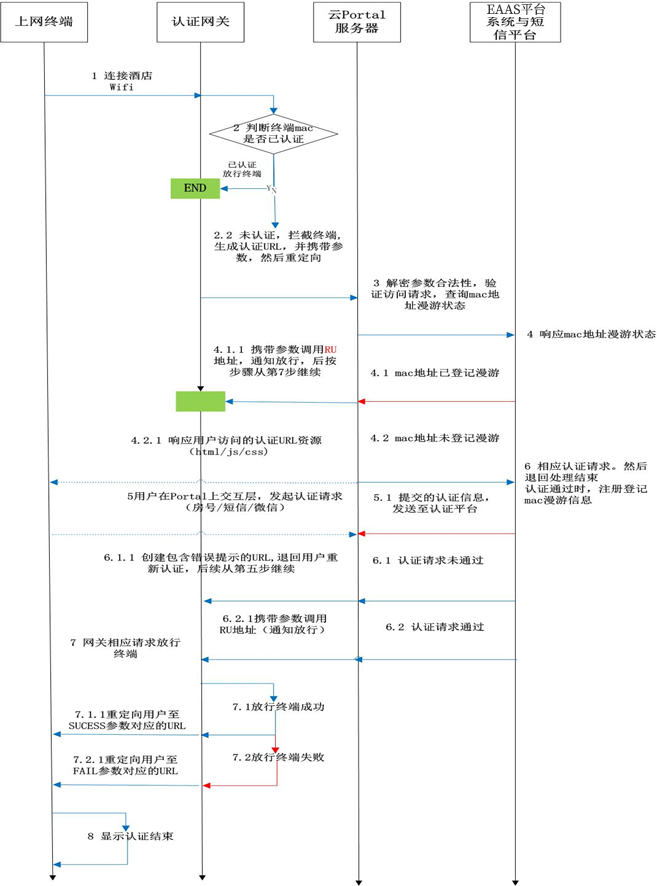 **流程概述** 本流程为酒店 Wifi 接入的认证逻辑,核心是通过终端MAC地址验证、漫游状态查询及用户主动认证(房号/短信/微信),实现对终端接入权限的动态管理,确保只有合法用户可使用酒店网络,同时支持漫游用户快速接入。 **分步详解** **步骤1:终端连接酒店** Wifi 用户使用手机、电脑等终端搜索并连接酒店提供的 Wifi 信号,发起网络接入请求。 **步骤 2:终端 MAC 认证状态判断** 系统首先检查终端的 MAC 地址(物理地址,唯一标识终端)是否已完成认证: 若已认证(2\.1):直接放行终端,允许接入网络,流程结束; 若未认证(2\.2):系统拦截终端的网络访问请求,自动生成含加密参数的认证 URL(如跳转至酒店认证页面),并将终端重定向至该 URL,强制用户进行认证。 **步骤 3:参数解密与漫游状态查询** 终端被重定向至认证 URL 后,系统首先解密 URL中的参数(验证请求合法性,防止恶意访问),同时查询该终端 MAC 地址是否已登记 “漫游状态”(即该终端是否在其他连锁酒店已认证,支持跨店漫游)。 **步骤 4:漫游状态响应** 根据 MAC 地址的漫游状态,系统分两种情况处理: 已登记漫游(4\.1):说明该终端为连锁酒店漫游用户,无需重复认证,系统直接携带参数调用 “RU 地址”(用于通知网关放行的接口),后续流程跳转至步骤 7(网关执行放行); 未登记漫游(4\.2):系统向终端响应有效的认证 URL 资源,引导用户进入认证交互节。 **步骤 5:用户发起认证请求** 用户在认证 Portal 页面(如酒店官方认证页)填写信息并发起认证,支持三种方式: 房号验证(输入入住房间号及姓氏,需对接PMS); 短信验证(接收并输入酒店发送的短信验证码); 微信验证(通过微信授权登录或扫码认证)。 **步骤 6:认证请求结果响应** 系统验证用户提交的认证信息后,返回处理结果: 认证未通过(6\.1):如信息错误、验证码过期等,系统生成含错误提示的新认证 URL,将终端重定向至步骤 5,提示用户重新提交认证信息; 认证通过(6\.2):系统携带参数调用 “RU 地址”(通知网关放行),后续流程跳转至步骤 7(网关执行放行)。 **步骤 7:网关执行放行操作** 网关接收到 “放行终端” 的通知后,执行接入权限开放操作,并根据结果处理: 放行成功(7\.1):网关将终端重定向至 “SUCCESS” 参数对应的 URL(如酒店欢迎页、服务指引页); 放行失败(7\.2):网关将终端重定向至 “FAIL” 参数对应的 URL(如失败原因说明页)。 **步骤 8:显示认证结果** 终端在跳转后的 URL 页面显示最终认证结果(成功 / 失败),流程结束。 **核心逻辑总结** 通过“MAC 地址预验证→漫游状态判断→用户主动认证→网关动态放行”的分层逻辑,既保障了漫游用户的便捷性,又通过多重验证确保网络接入的安全性,同时通过“失败重定向”机制提升用户认证的容错性。 ### 2\.1\.4安审对接 满足公安部《GAWA3011\.1\-2015公共场所无线上网安全管理系统无线接入场所端功能要求》,满足《中华人民共和国网络安全法》的要求。 对接时序图如下: 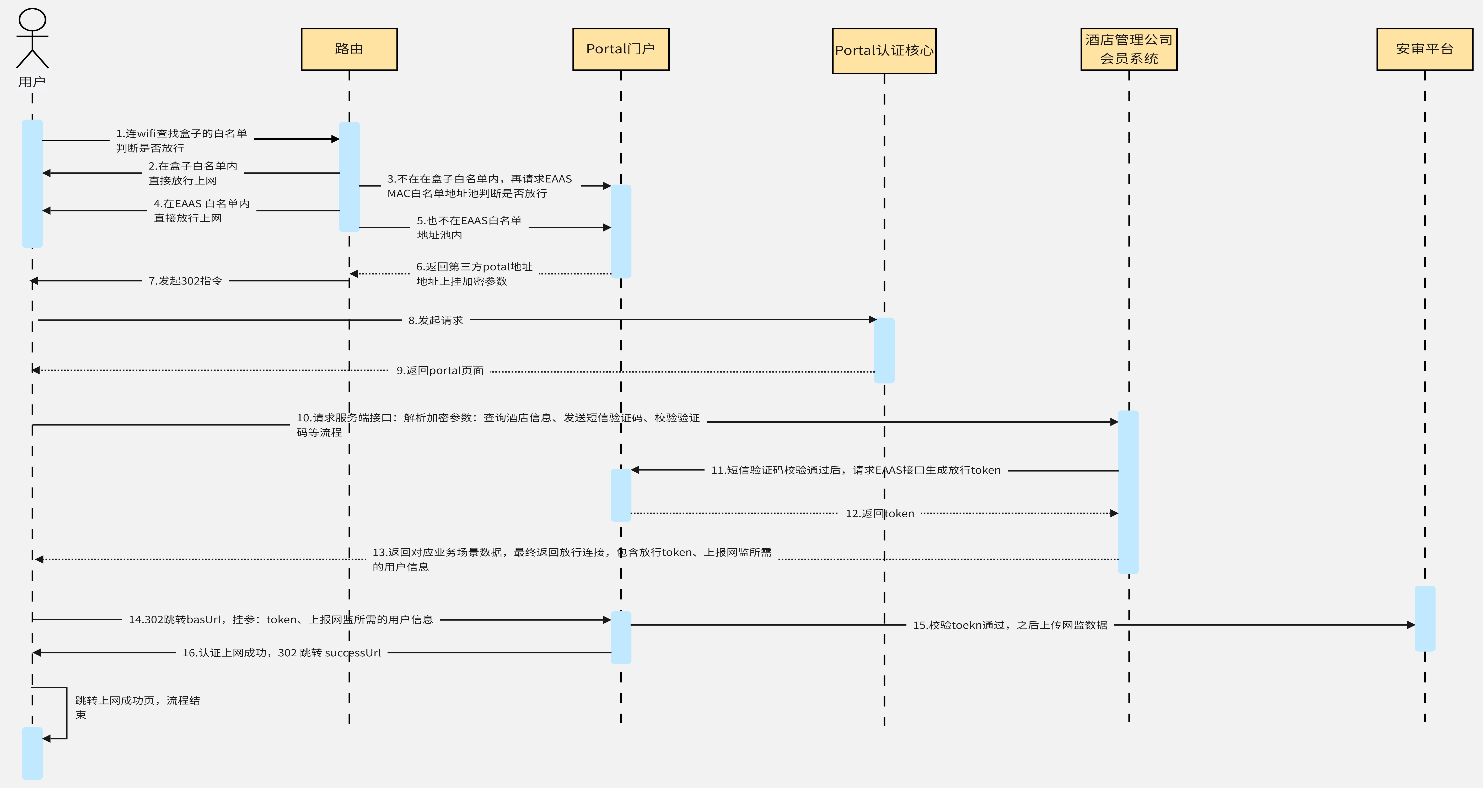 ## 2\.2技术方案说明 ### 2\.2\.1 核心认证方式支持 本 Portal 产品支持短信认证、房间号 \+姓氏认证、微信小程序认证三种核心方式, 短信认证:用户输入手机号并获取验证码完成认证,非亚朵会员可同步完成会员注册,流程在 Portal 页面闭环,无需跳转第三方平台; 房间号 \+姓氏:支持用户输入房间号及姓氏信息,系统实时对接酒店 PMS 系统校验入住信息,验证通过后放行; 微信小程序认证:分为手机端和电脑端两种场景 —— 手机端直接通过小程序 “连 Wi\-Fi” 功能授权认证;电脑端通过扫描页面二维码,由手机小程序确认授权后完成认证,全程无需输入账号密码。 ### 2\.2\.2认证协议兼容 支持 “wifidog、中移动 portal2\.0” 两种协议,具备扩展能力: 原生支持 wifidog 协议(开源通用协议,适配多数网关设备)和中移动 portal2\.0 协议(运营商级标准,确保与运营商网络兼容); 额外支持私有协议(定制化程度更高,可根据酒店需求开发专属接口,提升认证效率与安全性),作为推荐方案可优化复杂场景下的交互体验。 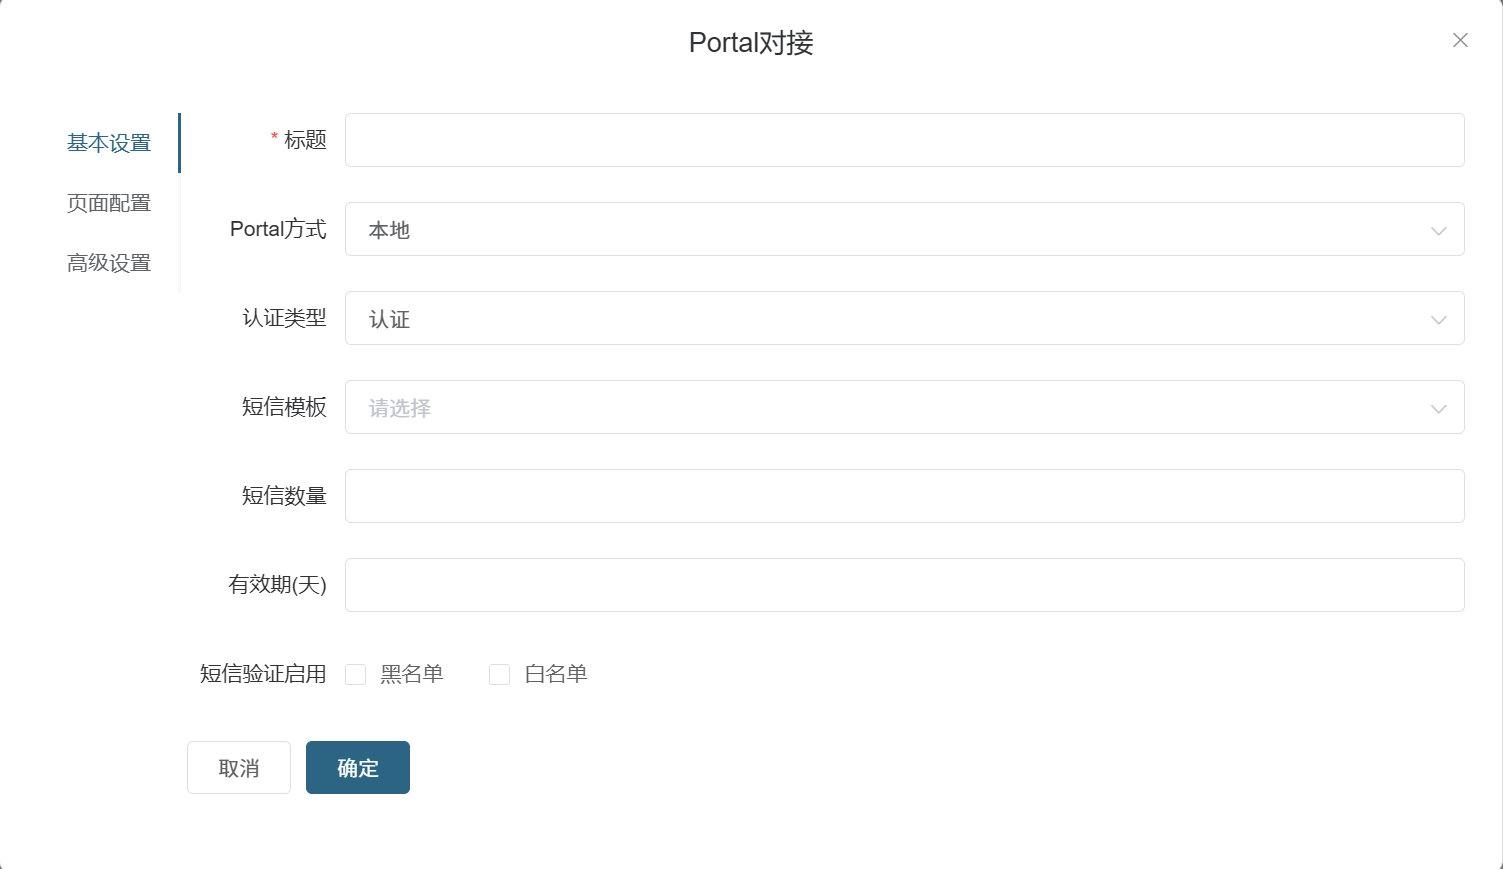 ### 2\.2\.3系统对接 支持对接酒店内部系统(PMS、CRM、微服务等)与短信平台,如双方合作,我方产品具备完整对接能力: | 酒店内部系统 | 绿云、西软云、金天鹅、别样红、携住、如家、捷信达 | | --- | --- | | 短信平台 | 阿里云、京东云 | ### 2\.2\.4内部系统对接 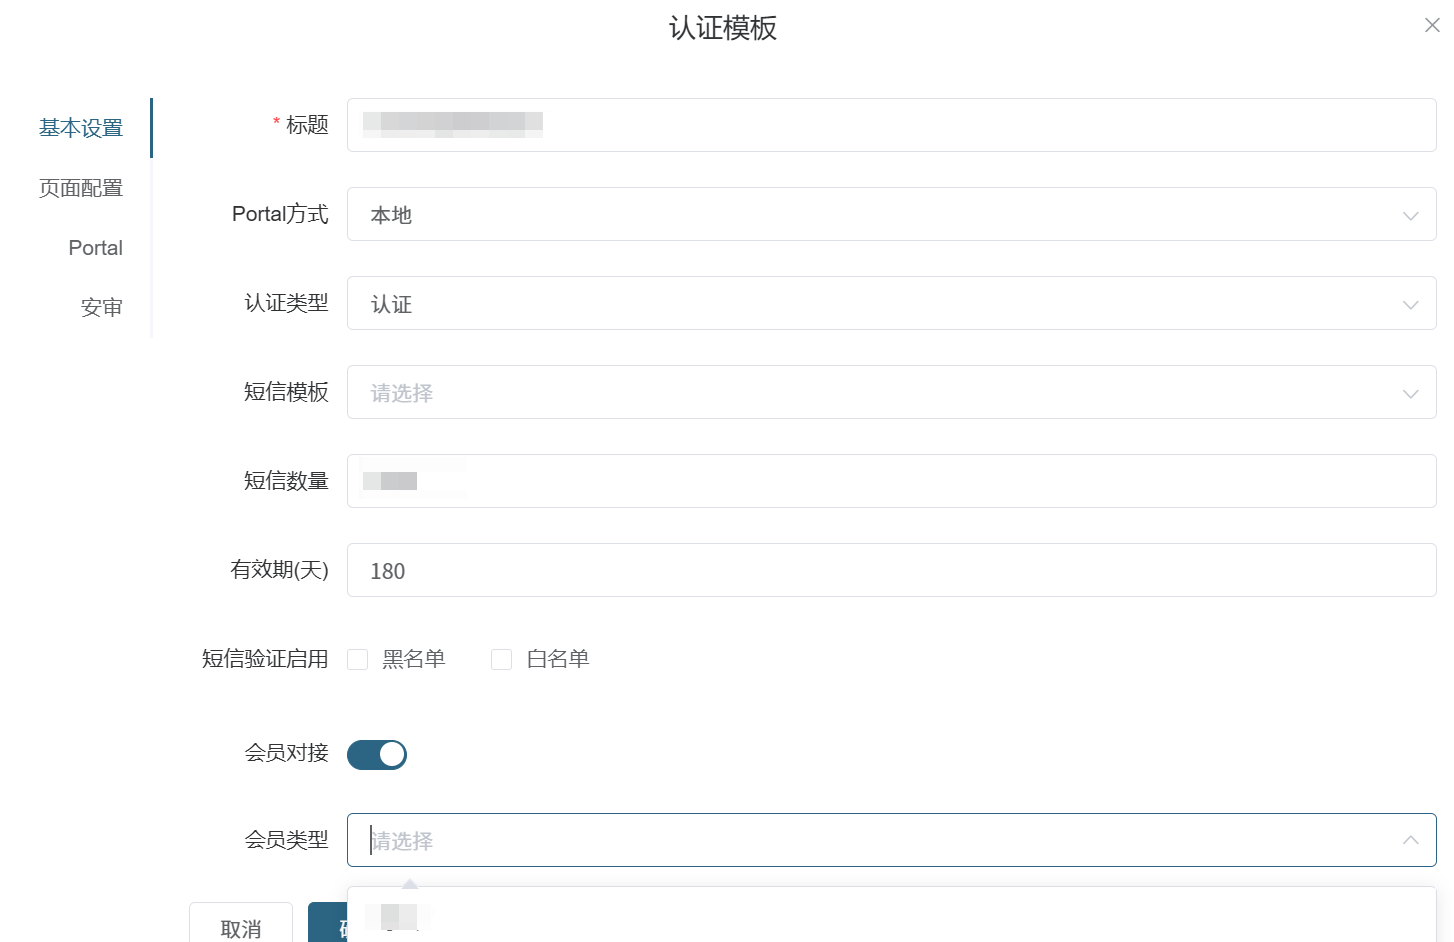 与酒店 PMS 系统(房态管理系统)实时联动:房号验证时,通过 API 接口同步校验用户入住状态(如是否在住、房间号是否有效),确保仅住店客人可通过该方式认证; 与 CRM 系统(客户关系管理系统)打通:支持同步会员信息(如会员等级、消费记录),为 VIP 用户提供差异化认证服务(如缩短认证流程、自动放行); 微服务架构适配:采用分布式微服务设计,可通过标准化接口与酒店现有微服务体系集成,支持服务注册、发现及负载均衡,避免系统孤岛。 ### 2\.2\.5短信平台对接 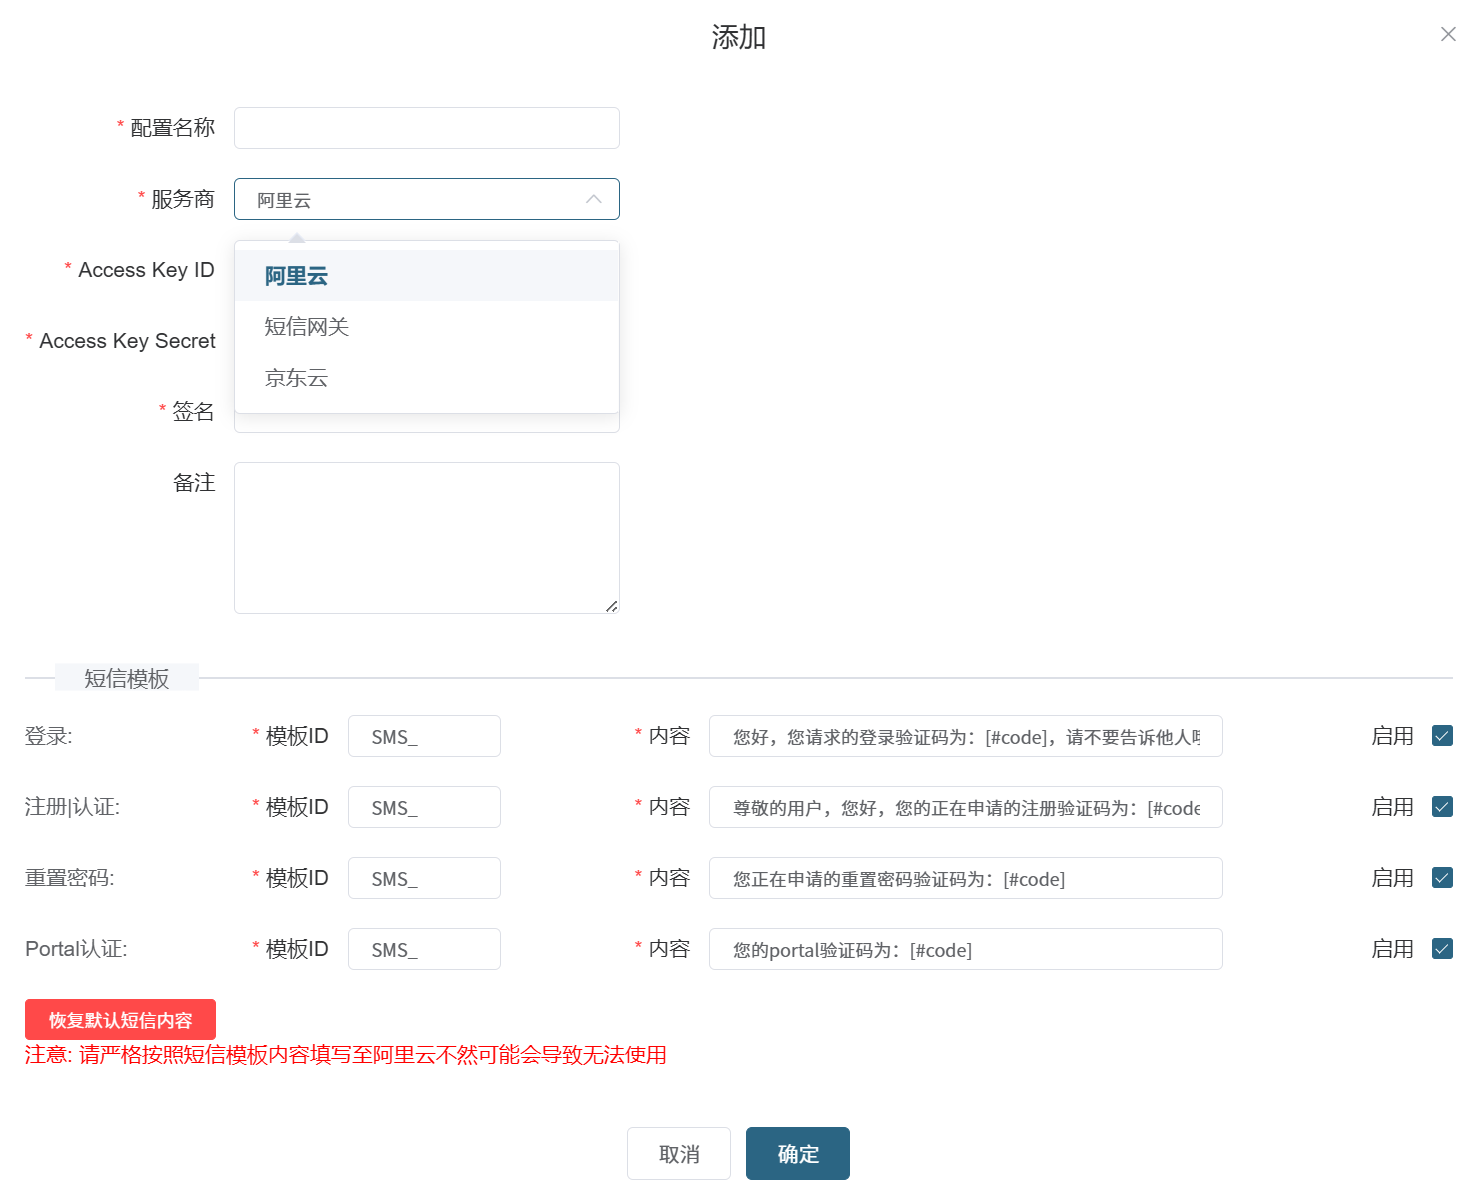 我公司Portal产品已完成与主流短信服务商的接口开发,支持: 验证码实时发送(响应时间 \< 3 秒),兼容国内三大运营商及虚拟运营商号码; 短信内容模板化配置(如含酒店名称、认证有效期等信息),符合工信部短信规范; 可对接内部短信平台,可通过商务协商快速完成参数配置与联调,确保短信通道稳定。 ### 2\.2\.6数据安全与隐私保护 符合认证过程敏感数据需加密处理,本产品通过 AES等加密机制实现全链路安全: 加密算法:采用 128 位 CBC 模式 AES 加密,填充模式为 PKCS\#7,符合国家密码管理局规范; * 加密流程: 随机生成 16 位 IV(向量); 结合 IV、密钥(预设测试密钥,正式环境支持自定义)及需加密文本(如用户 MAC、IP 等)执行加密; 加密结果与 IV 拼接后经 Base64 编码,替换特殊字符(“\+”→“\_”、“/”→“.”)生成最终 SIGN 参数; 加密范围:涵盖认证 URL 参数(MAC、IP、房间号等)、用户证件信息、手机号等敏感数据,确保传输与存储过程不泄露。 ### 2\.2\.7审计设备对接能力 我公司Portal产品满足支持市场上不同设备厂商审计设备对接,具体表现为: * 符合公安部《GAWA3011\.1\-2015 公共场所无线上网安全管理系统无线接入场所端功能要求》及《网络安全法》,可对接任子行、迈外迪、新网程、永平、兴容、巨智、西软、瑞斯康达、携网科技、瑞丰网安、侨平等主流审计设备; * 对接时序标准化:通过 syslog、API 等方式向审计设备同步用户认证日志(含认证时间、终端 MAC、认证方式、认证结果等),确保合规审计无死角。 ### 2\.2\.8高可用保障机制 * 逃生功能与认证降级: 我公司Portal产品支持网关级联部署,当云Portal 服务器故障时,网关自动切换至本地认证模式(如仅校验 MAC 白名单),确保基础网络不中断;认证流程中若核心接口超时,自动降级为短信认证(最稳定方式),避免用户完全无法上网;  * 跨平台兼容性: 我公司Portal产品认证页面无需安装插件,适配全终端类型 移动设备:Android(6\.0\+)、iOS(10\.0\+)、鸿蒙(2\.0\+)、信创系统; * PC 设备:Windows(XP\-11)、Linux(Ubuntu/CentOS)、MAC OS(10\.12\+)、信创及鸿蒙桌面系统; * 浏览器:Chrome(70\+)、Edge(80\+)、Safari(12\+)等主流浏览器,确保不同用户设备均能正常完成认证。 ### 2\.2\.9部署与发布机制 * 私有化与分布式部署: 我公司Portal产品支持两种部署模式: * 私有化部署(数据存储在酒店本地服务器,满足数据本地化要求); * 分布式部署(认证节点分散在各城市,通过中心节点协同管理,降低延迟,提升大区域覆盖能力); * 灰度发布与测试环境: 我公司Portal产品具备完善的版本发布机制 —— 发布前通过模拟生产环境的测试环境(复刻设备型号、网络拓扑、用户量)完成功能、压力及兼容性测试;正式发布时采用灰度策略(如先试点 10% 门店,观察 24 小时无异常后逐步全量),风险可控。 ### 2\.2\.10门店认证时长页面单独配置 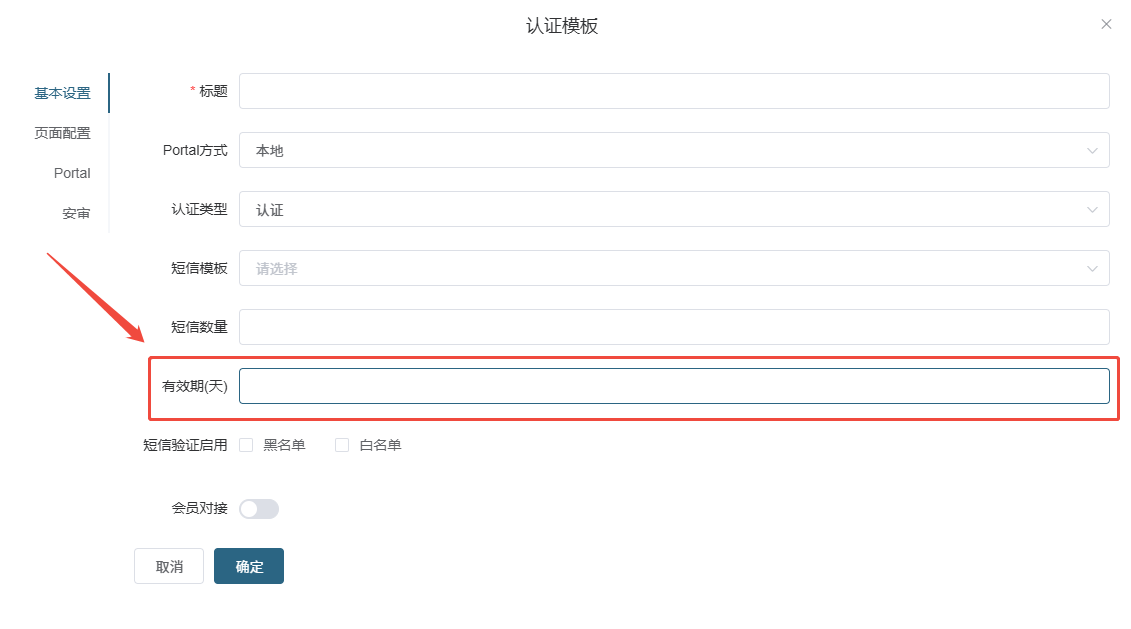 ### 2\.2\.11不同品牌显示不同认证页面 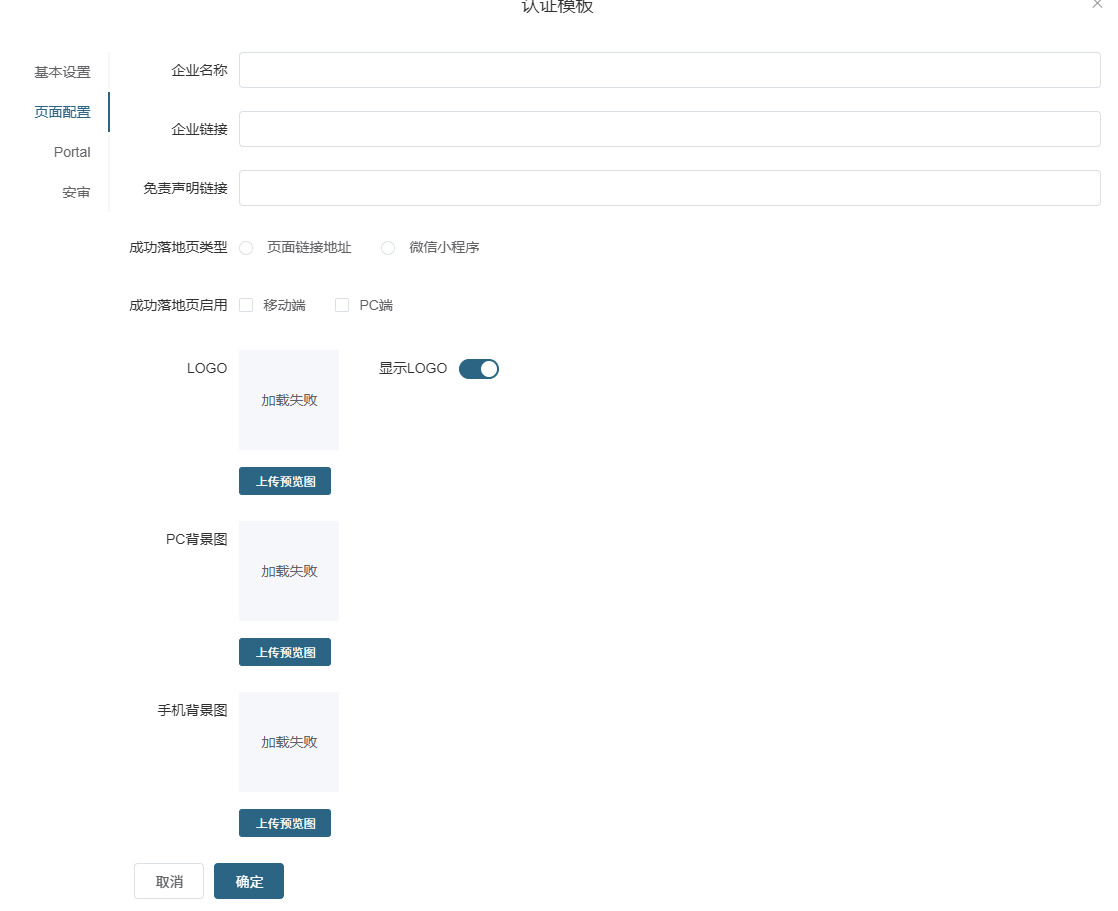 平台按项目(也可为酒店)设定认证页面配置可按酒店要求替换不同品牌配置 ### 2\.2\.12用户管理能力 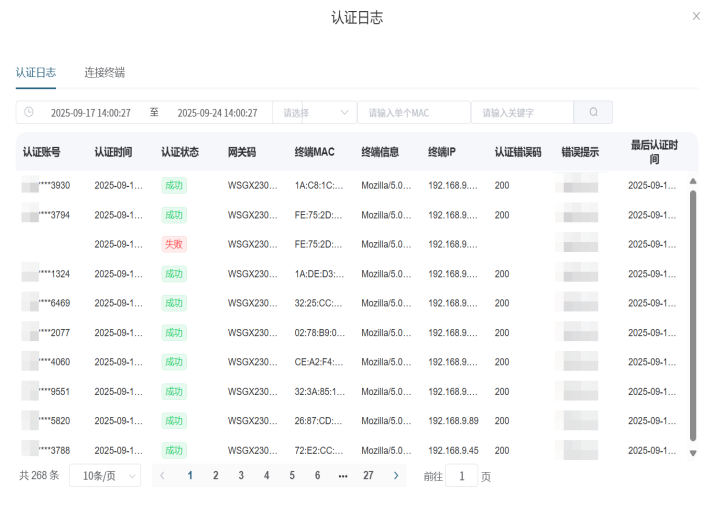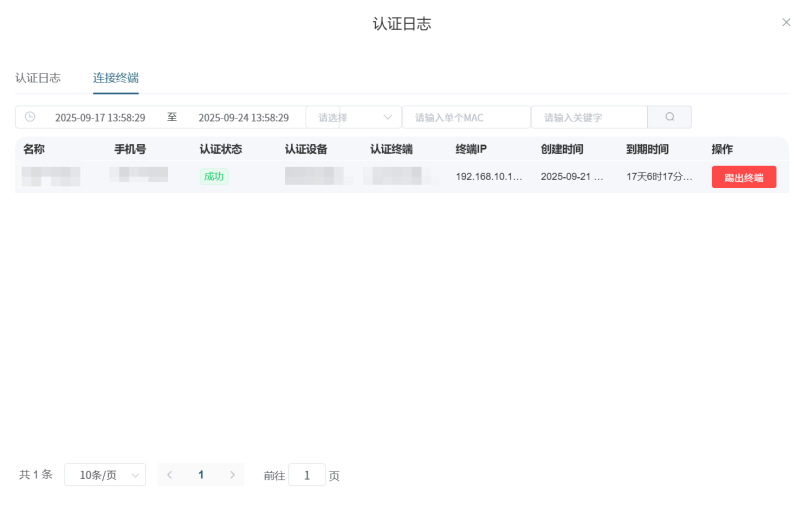 * 认证信息配置:支持自定义认证信息保存时间(如 30 天、90 天),满足数据留存合规要求; * 用户控制功能:具备特定用户下线能力(如前台操作 “强制下线房间 XXX 的终端”); * 黑名单管理:可手动或自动添加认证异常用户至黑名单(如多次输入错误信息),限制其认证权限,保障网络安全; 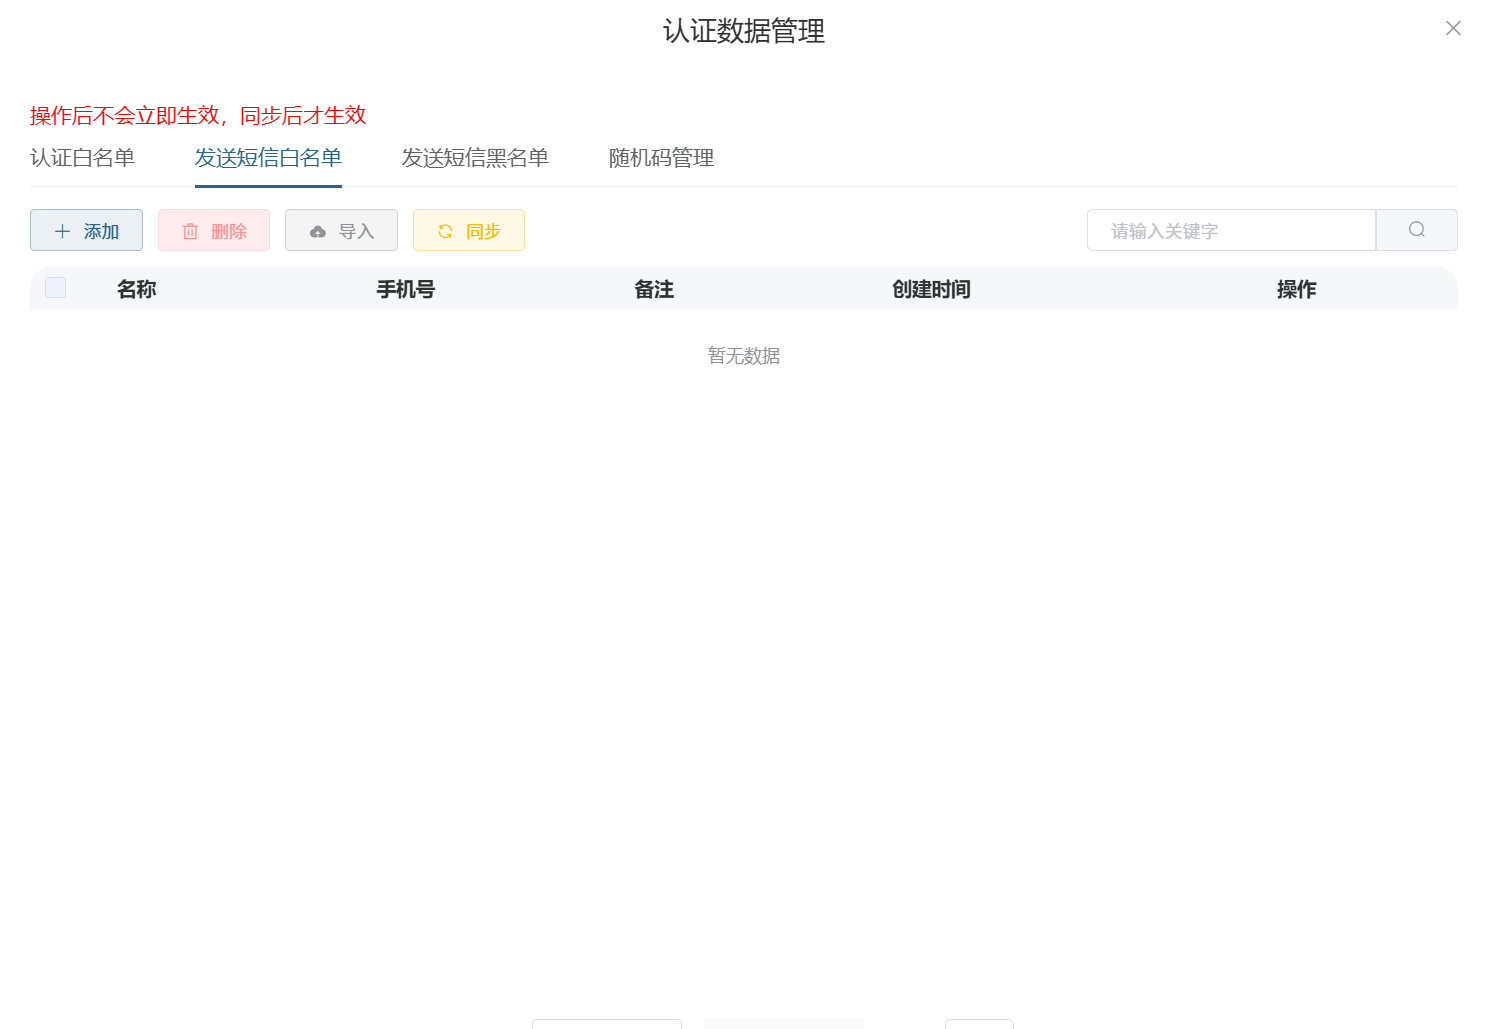 * Portal 页面定制:支持页面定制开发(如植入酒店活动海报、服务入口)及营销推广配置(如认证成功后跳转至会员福利页),提升运营价值。 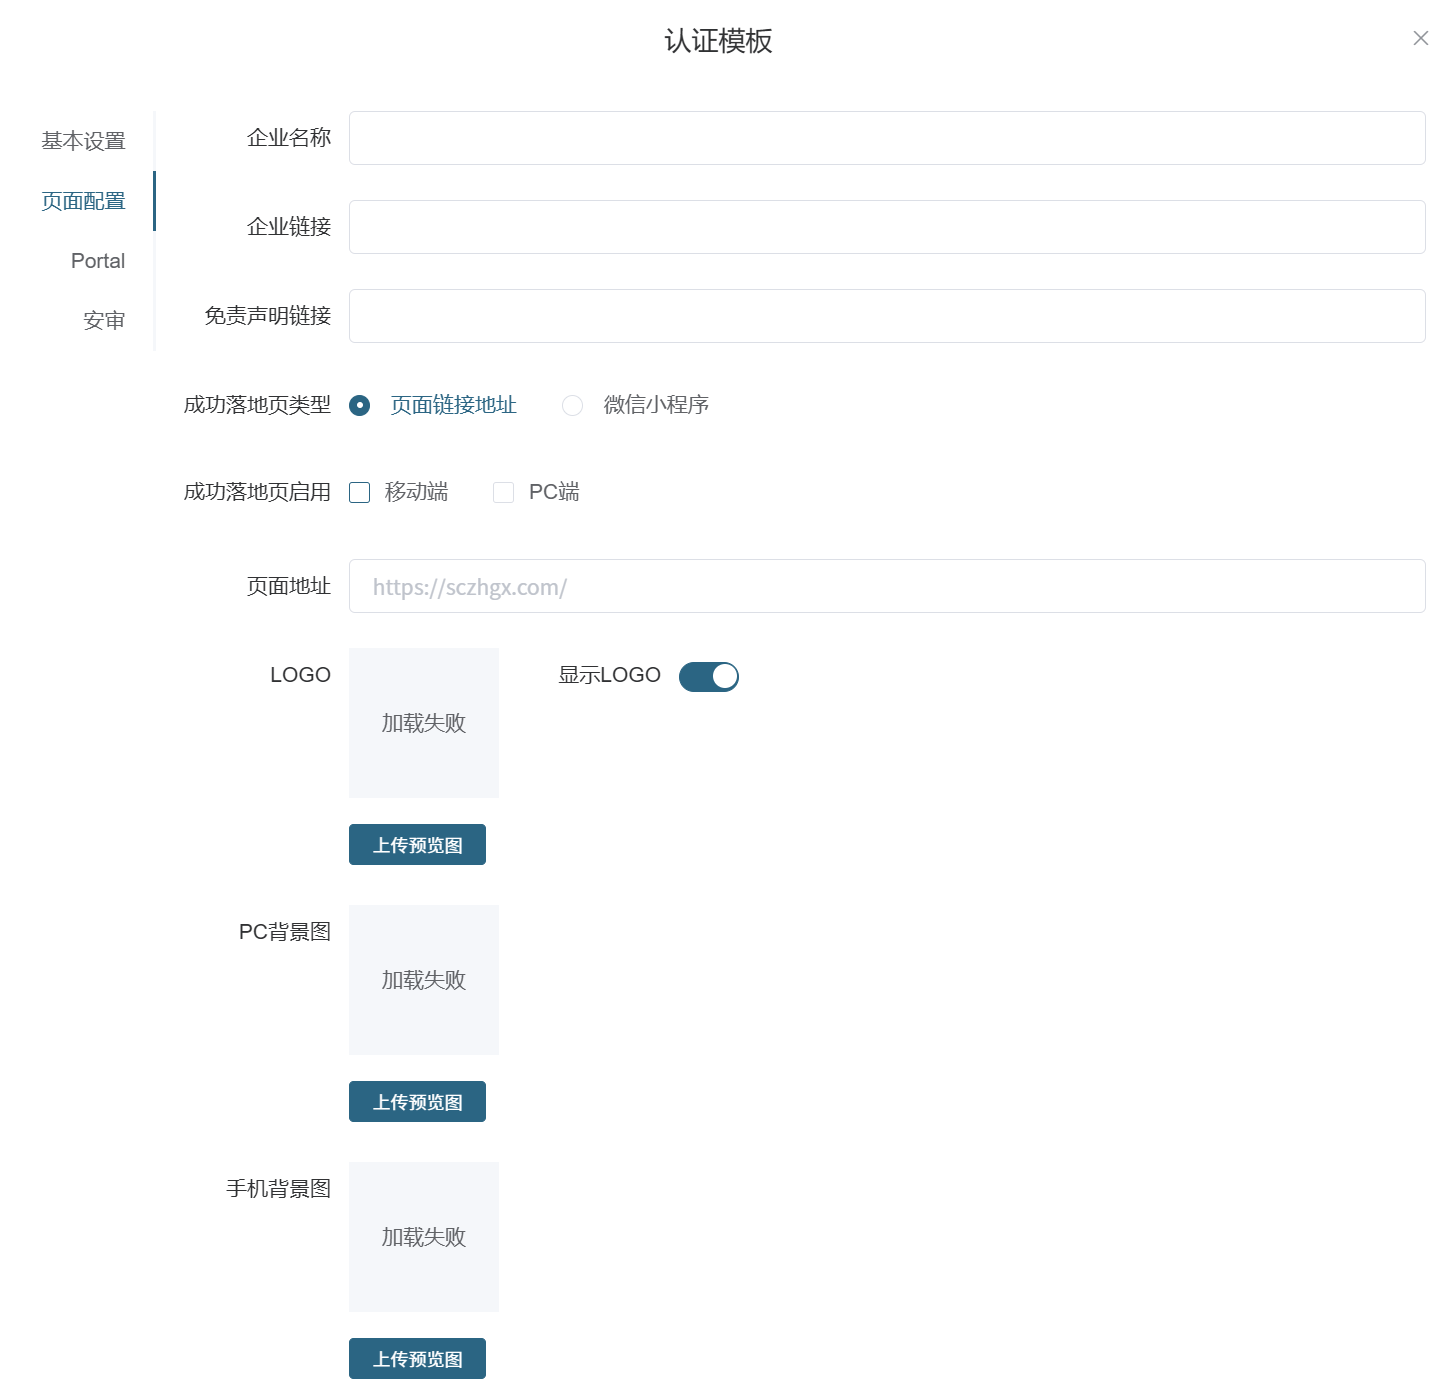 ### 2\.2\.13监控体系 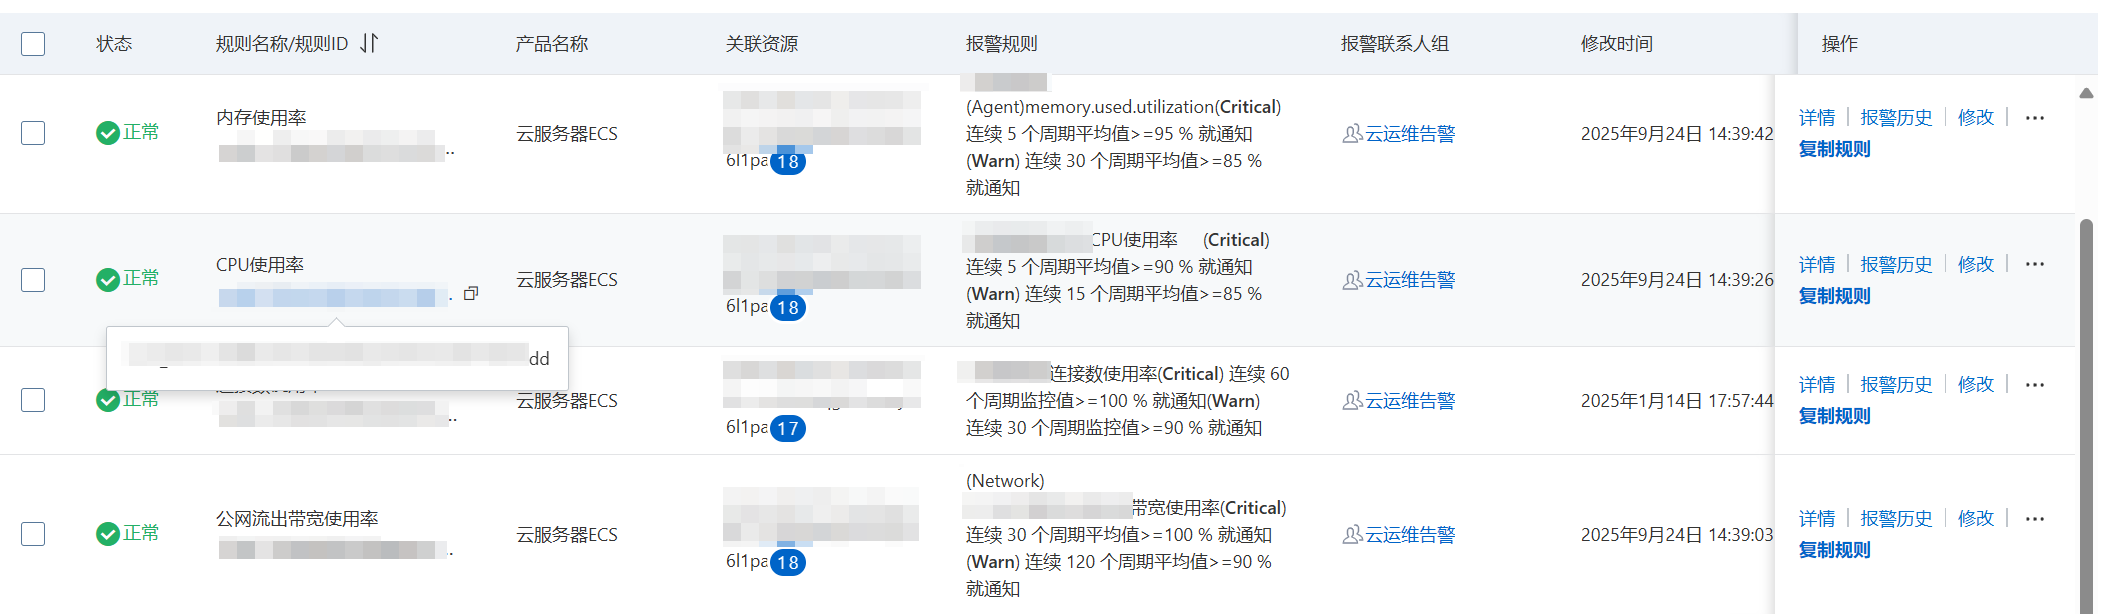 系统具备应用监控、资源监控,具备自动巡检能力,异常自动报警”,本产品的监控体系完全满足: * 应用监控:实时监测认证接口调用量、成功率、响应时间等核心指标,异常时(如成功率 \< 99%)触发报警; * 资源监控:监控服务器 CPU、内存、磁盘使用率及网络带宽,超阈值(如 CPU\>80%)时自动预警; * 自动巡检:每日凌晨执行全流程巡检(模拟用户认证、接口调用、数据同步等) * 报警机制:通过规则引擎可视化告警项,支持短信、邮件、企业微信等多渠道报警,明确异常等级(如轻微、严重)及处理建议。 ### 2\.2\.14管理平台 技术要求 “管理平台支持账号分级”,本产品管理平台具备完善的权限体系: * 分级设置:支持总部管理员(全权限,可配置所有门店)、区域管理员(仅管理指定区域门店)、门店管理员(仅查看本门店数据,操作白名单等基础功能)三级账号; 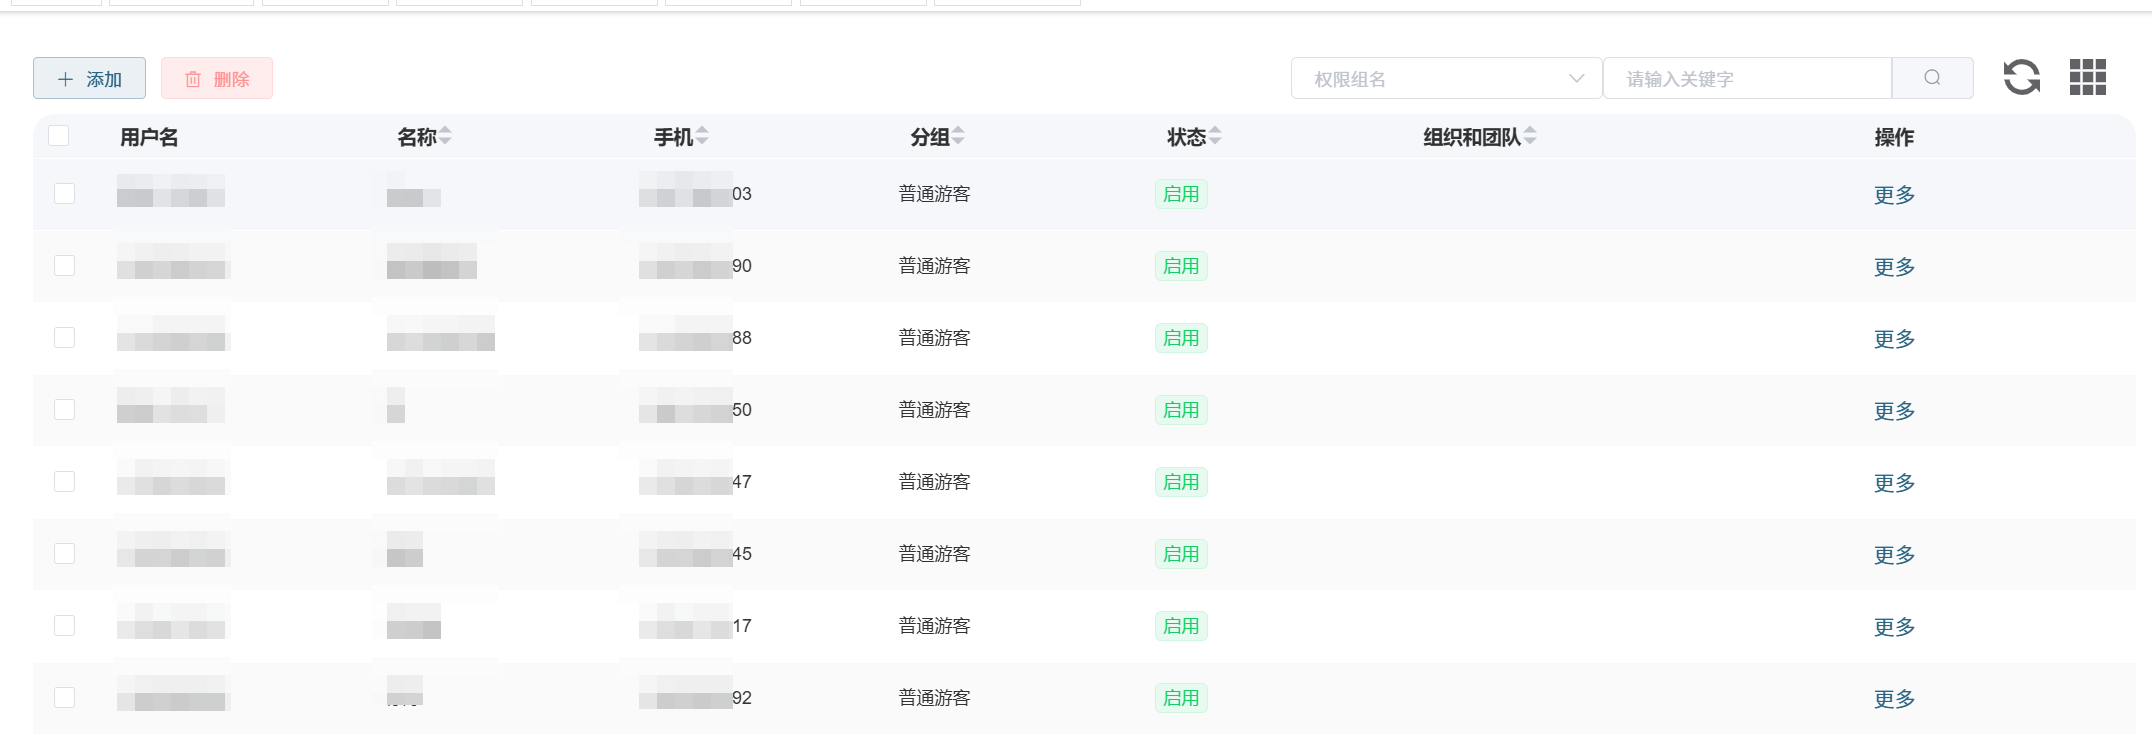 * 操作审计:记录所有账号的操作日志(如 “区域管理员 XXX 修改了上海区域认证时长”),确保权责清晰。
智慧光迅
March 27, 2026, 1:55 p.m.
172
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document (print)
AI
