官网
官网
Guest
Sign in
梦想系列网关
梦想网关硬件规格及安装说明
梦想网关硬件规格及安装说明
ZH-M1硬件规格及安装说明
ZH-M1(LI)硬件规格及安装说明
梦想网关软件调试说明
安全区域和安全策略
安全策略-基本概念
安全策略-跨安全区域访问
设备运维板块
设备运维-设备的访问(设备端口的认识)
设备运维-设备的访问
设备运维-系统升级
设备运维-设备的授权
系统维护-系统路由版本升级
首页信息板块
首页板块-导航栏和系统架构说明
首页板块-核心运行状态卡
首页板块-系统基础信息栏
首页板块-流量监控板块
首页板块-授权信息栏
首页板块-网口流量监控模块
首页板块-网络健康度概览模块
首页板块-会话数和用户数趋势图模块
网络接口板块
物理接口板块-查看物理接口
物理接口板块-物理接口配置
聚合接口板块-查看聚合接口
聚合接口板块-配置聚合口
LAN&WAN板块-编辑LAN侧VLAN口
LAN&WAN板块-查看WAN口
LAN&WAN板块-编辑LAN口
LAN&WAN板块-查看LAN口
LAN&WAN板块-查看LAN侧VLAN口
LAN&WAN板块-编辑WAN口
路由-RIPng路由(查看接口配置)
路由-RIPng路由(配置接口配置)
路由-RIPng路由(参数配置)
网络路由板块
路由-查看IPV4路由表
路由-查看IPV6路由表
路由-查看IPV4静态路由
路由-查看IPV6静态路由
路由-配置IPV4静态路由表
路由-配置IPV6静态路由表
路由-查看策略路由
路由-配置策略路由
路由-查看均衡策略
路由-配置均衡策略
路由-查看IPV6策略路由
路由-配置IPV6策略路由
路由-查看IPV6均衡策略
路由-配置IPV6均衡策略
路由-查看IPV6持续路由
路由-配置IPV6持续路由
路由-RIP路由(查看网络配置)
路由-RIP路由(配置网络配置)
路由-RIP路由(接口配置)
路由-RIP路由(参数配置)
路由-RIP路由(信息显示)
路由-RIPng路由(查看网络配置)
路由-RIPng路由(配置网络配置)
路由-RIPng路由(信息显示)
路由-OSPF路由(查看网络设置)
路由-OSPF路由(修改网络设置)
路由-OSPF路由(查看接口设置)
路由-OSPF路由(配置接口设置)
路由-OSPF路由(参数配置)
路由-OSPF路由(虚连接配置)
路由-OSPF路由(信息显示-链路信息)
路由-OSPF路由(信息显示-OSPF路由信息)
路由-OSPF路由(信息显示-OSPF邻接关系)
路由-OSPF路由(信息显示-OSPF接口信息)
路由-OSPFV3路由(查看网络设置)
路由-OSPFV3路由(配置网络设置)
路由-OSPFV3路由(查看接口设置)
路由-OSPFV3路由(配置接口设置)
路由-OSPFV3路由(参数配置)
路由-OSPFV3路由(信息显示-OSPFV3链路信息)
路由-OSPFV3路由(信息显示-OSPFV3路由信息)
路由-OSPFV3路由(信息显示-OSPFV3邻接关系)
路由-OSPFV3路由(信息显示-OSPFV3接口信息)
路由-BGP路由(基本配置)
路由-BGP路由(查看邻居配置)
路由-BGP路由(编辑邻居配置)
路由-BGP路由(查看网络宣告)
路由-BGP路由(新增网络宣告)
路由-BGP路由(路由引入)
路由-BGP路由(信息显示)
网络DHCP板块
DHCP-DHCPv4Server(查看DHCP地址池)
DHCP-DHCPv4Server(配置DHCPServer参数)
DHCP-DHCPv4Server(查看DHCP中继)
DHCP-DHCPv4Server(配置DHCP中继)
DHCP-DHCPv4Server(查看DHCP已分配列表)
DHCP-DHCPv6Server(查看基本参数)
DHCP-DHCPv6Server(编辑基本参数)
DHCP-DHCPv6Server(查看DHCPV6中继)
DHCP-DHCPv6Server(配置DHCPV6中继)
DHCP-DHCPv6Server(查看已分配IPV6IP)
DHCP-DHCPv6Server(查看无状态分配)
DHCP-DHCPv6Server(配置无状态分配)
网络DNS板块
DNS-DNS配置(本机DNS)
DNS-DNS配置(DNS代理)
DNS-DNS配置(DNS缓存)
DNS-DDNS配置
DNS-智能DNS(全局配置-PTR 反向解析)
DNS-智能DNS(全局配置-TXT记录)
DNS-智能DNS(查看线路配置)
DNS-智能DNS(配置线路配置)
DNS-智能DNS(查看均衡策略)
DNS-智能DNS(配置均衡策略)
DNS-智能DNS(查看DNS策略)
DNS-智能DNS(配置DNS策略-A记录策略)
DNS-智能DNS(配置DNS策略-CNAME记录策略)
DNS-智能DNS(配置DNS策略-MX记录策略)
DNS-DNS管控(查看DNS管控规则)
DNS-DNS管控(DNS管控-拒绝解析)
DNS-DNS管控(DNS管控-解析到指定IP)
DNS-DNS管控(DNS管控-解析选路)
DNS-DNS管控(DNS管控-DNAT处理)
网络应用层板块
应用层网络-代理服务器
应用层网络-应用层网关
链路检测板块
链路检测-配置BFD检测
链路检测-查看IPV4链路健康检查
链路检测-配置IPV4链路健康检查
链路检测-查看IPV6链路健康检查
链路检测-配置IPV6链路健康检查
安全区域板块
安全区域-查看安全区域
安全区域-配置安全区域
安全策略板块
安全策略-查看安全策略
安全策略-配置安全策略
安全策略-策略分析
安全防护板块
攻击防护(查看攻击防护)
攻击防护(ARP洪水防护)
攻击防护(扫描防护)
攻击防护(Flood攻击防护-ICMPFlood攻击防护)
攻击防护(Flood攻击防护-UDPFlood攻击防护)
攻击防护(Flood攻击防护-SYNFlood攻击防护)
攻击防护(Flood攻击防护-ACKFlood攻击防护)
攻击防护(Flood攻击防护-DNSFlood攻击防护)
攻击防护(Flood攻击防护-HTTPFlood攻击防护)
攻击防护(Flood攻击防护-SIPFlood攻击防护)
攻击防护(Flood攻击防护-IPFlood攻击防护)
攻击防护(数据包攻击防护-未知协议数据包防护)
攻击防护(数据包攻击防护TearDrop数据包攻击防护)
攻击防护(数据包攻击防护-IP数据块分片传输防护)
攻击防护(数据包攻击防护-LAND攻击防护)
攻击防护(数据包攻击防护-WinNuke攻击防护)
攻击防护(数据包攻击防护-Smurf攻击防护)
攻击防护(数据包攻击防护-超大ICMP数据防护)
攻击防护(异常报文探测-IP报文)
攻击防护(异常报文探测-TCP报文)
攻击防护(欺骗防护-IP欺骗防护)
攻击防护(欺骗防护-IP欺骗防护+DHCP辅助检查)
攻击防护(欺骗防护-ARP欺骗防护)
对外攻击防护
设置阈值学习
web应用防护(查看web服务器配置)
web应用防护(配置web服务器配置)
web应用防护(查看web服务防护策略)
web应用防护(配置web服务防护策略)
会话限制(查看会话限制策略)
会话限制(配置会话限制策略)
风险扫描(配置风险扫描)
风险扫描(查看风险扫描结果)
风险扫描(查看弱口令列表)
风险扫描(策略列表)
口令防护(配置口令防护)
主动外联(查看服务器配置)
主动外联(配置服务器配置)
主动外联(主动外联学习)
ARP欺骗防护(保护设备本身)
ARP欺骗防护(保护其他设备)
地域访问控制(查看地域访问控制列表)
地域访问控制(配置地域访问控制列表)
网页关键字过滤(查看过滤规则)
网页关键字过滤(配置过滤规则)
代理控制(查看代理控制规则)
代理控制(配置代理控制规则)
协议命令控制(查看协议命令控制规则)
协议命令控制(配置协议命令控制规则)
应用中心管理板块
应用中心-应用备份的生成
应用中心-应用备份的下载
应用中心-应用备份的上传
应用中心-应用备份的应用
应用中心-应用备份的删除
应用中心-应用备份的回滚
网络NAT板块
NAT-NAT64端口映射(配置规则)
NAT-原地址转换(查看规则)
NAT-原地址转换(配置规则)
NAT-端口映射(查看规则)
NAT-端口映射(配置规则)
NAT-双向地址转换(查看规则)
NAT-双向地址转换(配置规则)
NAT-IPV6原地址转换(查看规则)
NAT-IPV6原地址转换(配置规则)
NAT-IPV6端口映射(查看规则)
NAT-IPV6端口映射(配置规则)
NAT-IPV6双向地址转换(查看规则)
NAT-IPV6双向地址转换(配置规则)
NAT-NAT64内网代理(查看规则)
NAT-NAT46端口映射(查看规则)
NAT-NAT64端口映射(查看规则)
NAT-NAT64内网代理(配置规则)
NAT-NAT46端口映射(配置规则)
网络黑白名单
黑白名单-黑名单规则(查看规则)
黑白名单-黑名单规则(配置规则)
黑白名单-IP白名单规则(查看规则)
黑白名单-IP白名单规则(配置规则)
黑白名单-URL白名单规则(查看规则)
黑白名单-URL白名单规则(配置规则)
梦想网关POC测试手册
智慧光迅梦想网关POC测试手册
本文档发布于深圳智慧光迅信息技术有限公司文档系统
-
+
home
梦想网关POC测试手册
智慧光迅梦想网关POC测试手册
智慧光迅梦想网关POC测试手册
**智慧光迅梦想网关POC测试手册** **版本**:V1.1 | **测试周期**:3-5 天 | **适用机型**:全系列智慧光迅有线防火墙 **测试目的**:新代理商进货前,快速验证产品基础功能、场景适配性、交付门槛、云 AI 增值价值,确认无交付硬伤、可稳定盈利后,正式启动合作。 附件下载: [【附件】【资料】【智慧光迅梦想网关POC测试手册】【2026.08.25】.zip](/media/attachment/2026/08/%E8%B5%84%E6%96%99%E6%99%BA%E6%85%A7%E5%85%89%E8%BF%85%E6%A2%A6%E6%83%B3%E7%BD%91%E5%85%B3POC%E6%B5%8B%E8%AF%95%E6%89%8B%E5%86%8C2026.08.25.zip) **一、测试前准备(10 分钟搞定)** **1\. 所需物料** 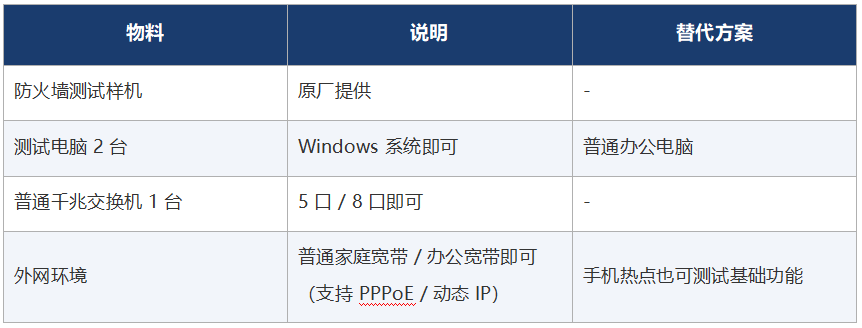 **2\. 测试拓扑(极简接线)** 外网(宽带/光猫)→ 防火墙WAN口 → 防火墙LAN口 → 交换机 → 测试电脑 接线后电脑自动获取 IP,访问防火墙默认管理地址(见设备底部标签)即可进入 Web 管理界面。 **3\. 测试对接** 测试过程中遇到任何问题,直接联系原厂对接技术,1 小时内响应解决。 **二、核心测试项(按顺序测试,所有带★为必测项)** 每个测试项完成后打勾,「通过标准」全部满足即为合格,同时附对应销售卖点,技术测试时销售可同步了解成单话术。 **📦 模块 1:开箱初始化** 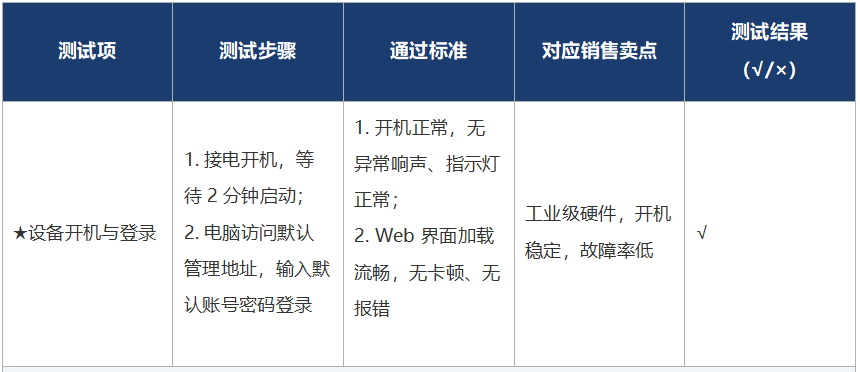 1. 开机正常,无异常响声、指示灯正常; 指示灯正常,网口灯正常,无异常响声 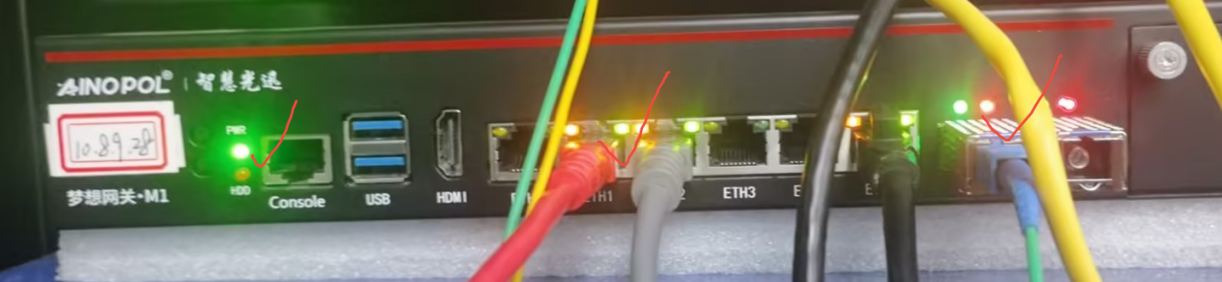 2\. Web 界面加载流畅,无卡顿、无报错 Web界面加载流畅,登录页加载时长320ms,无异常报错 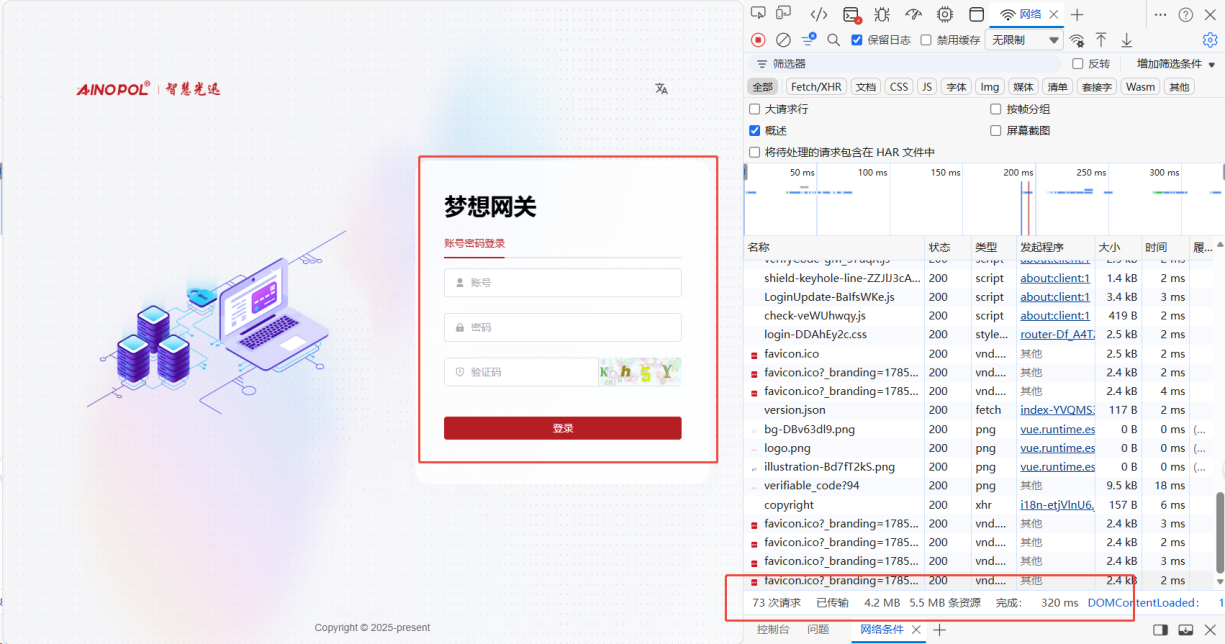 首页加载时长680ms,无异常报错 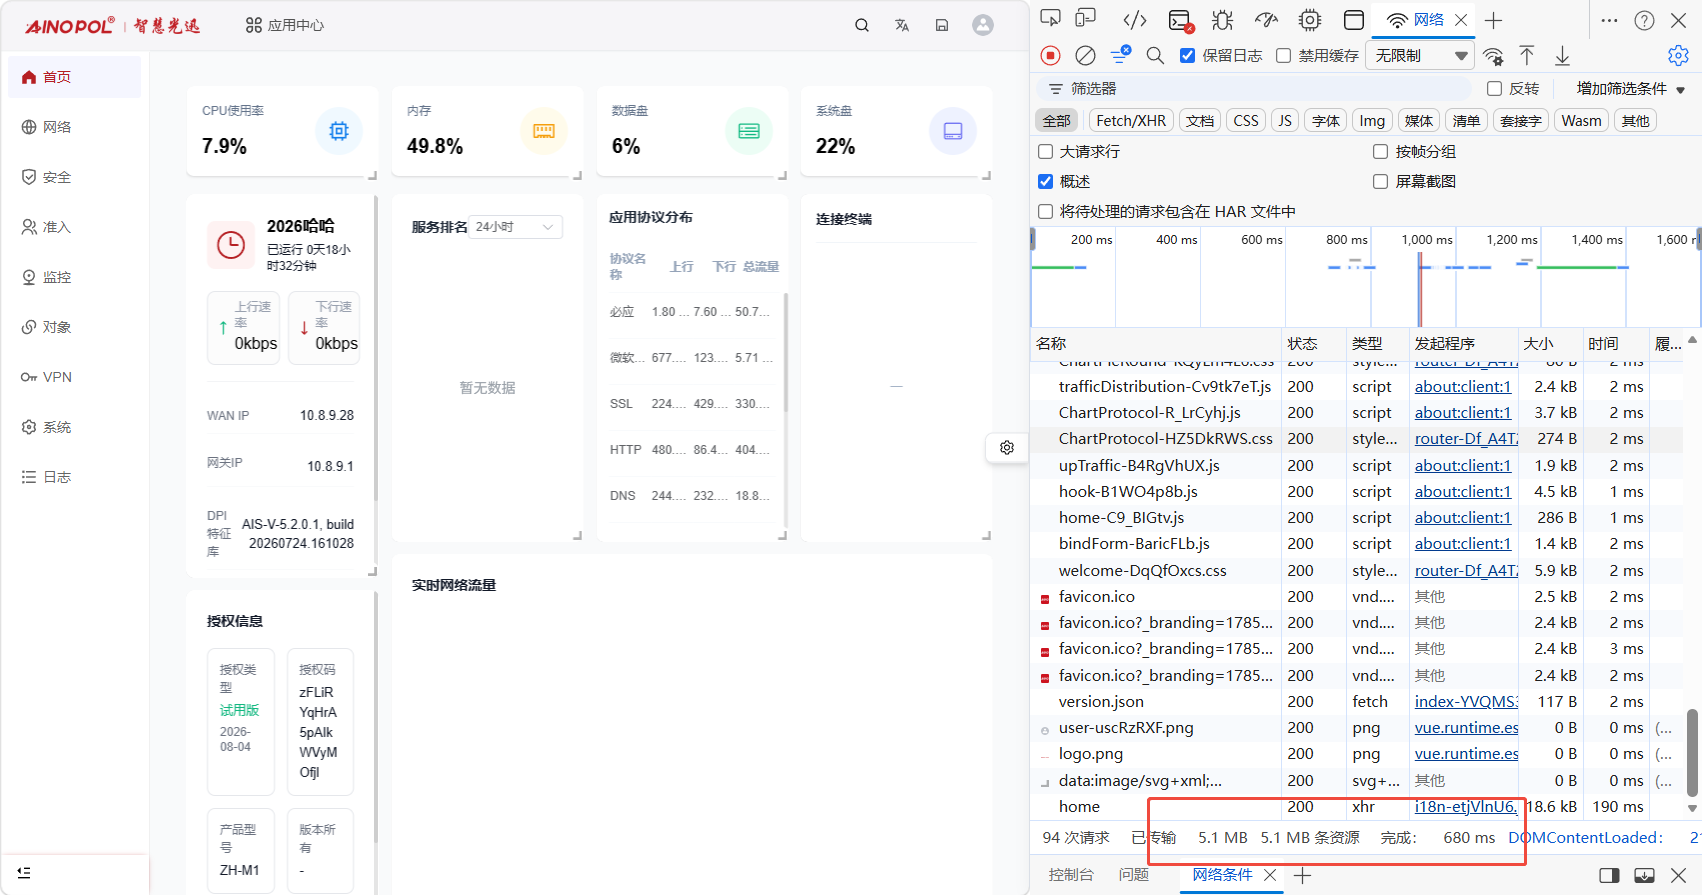 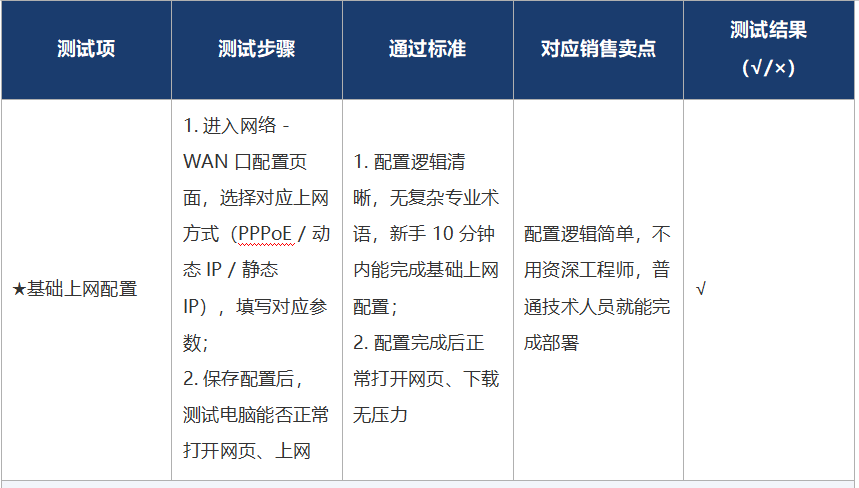 1. 配置逻辑清晰,无复杂专业术语,新手 10 分钟内能完成基础上网配置; 配置逻辑清晰没有问题,配置上网测试情况OK 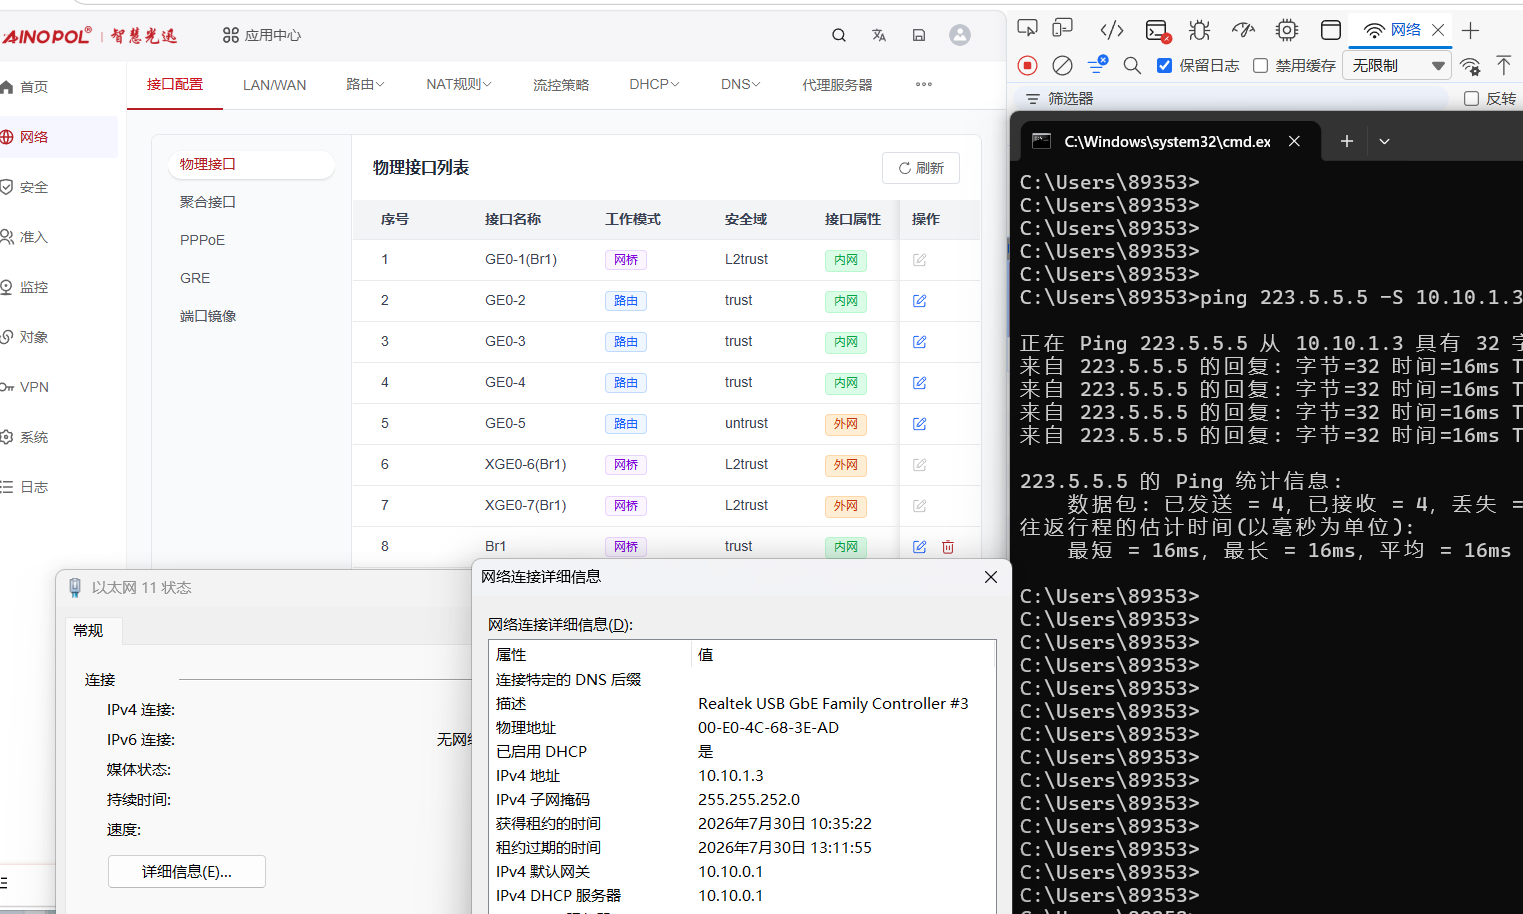 2\. 配置完成后正常打开网页、下载无压力 配置完成后,可以正常打开网页 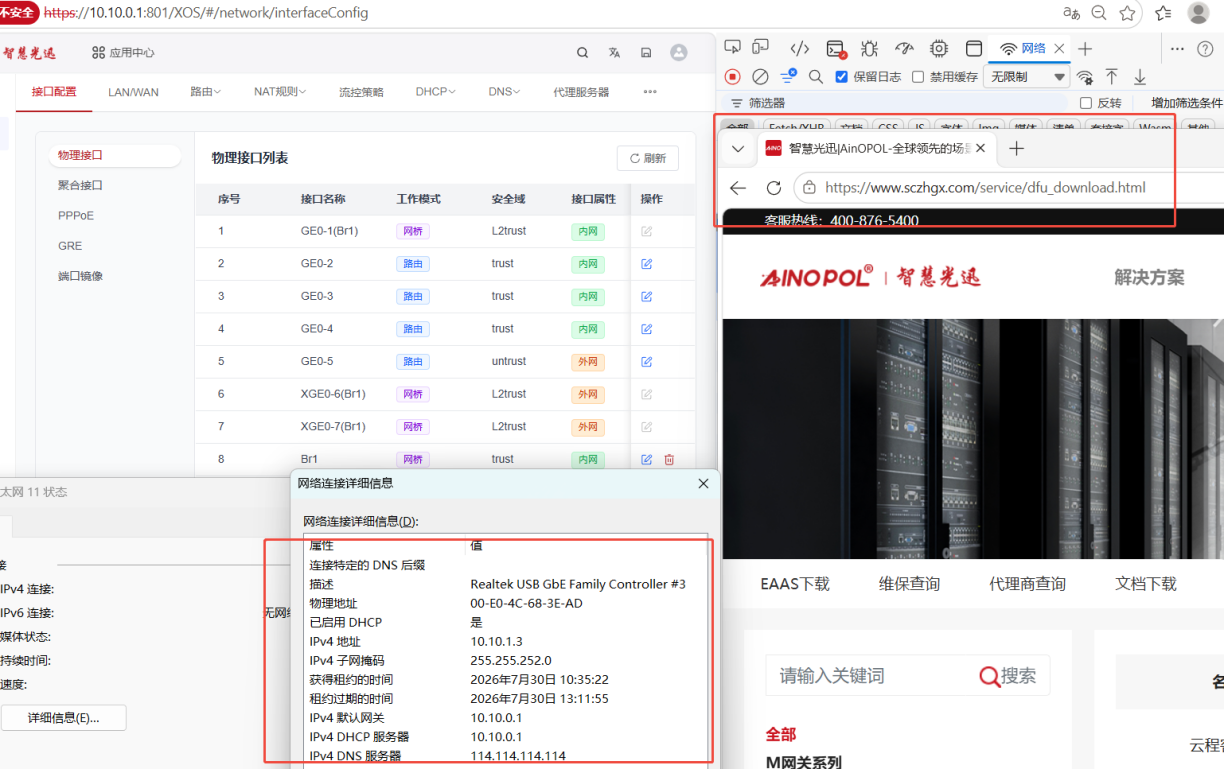 下载测试情况OK,正常无压力下载  **🔧 模块 2:防火墙核心功能必测(1 天完成,基础准入项)** **2.1 基础网络功能(所有客户必用)** 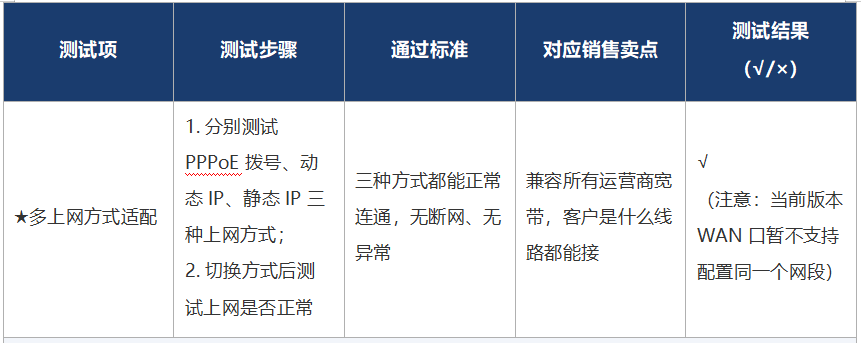 三种方式都能正常连通,无断网、无异常 ●静态IP的接入方式 外线采用静态IP的方式接入,电脑内网DHCP获取,可以正常上网 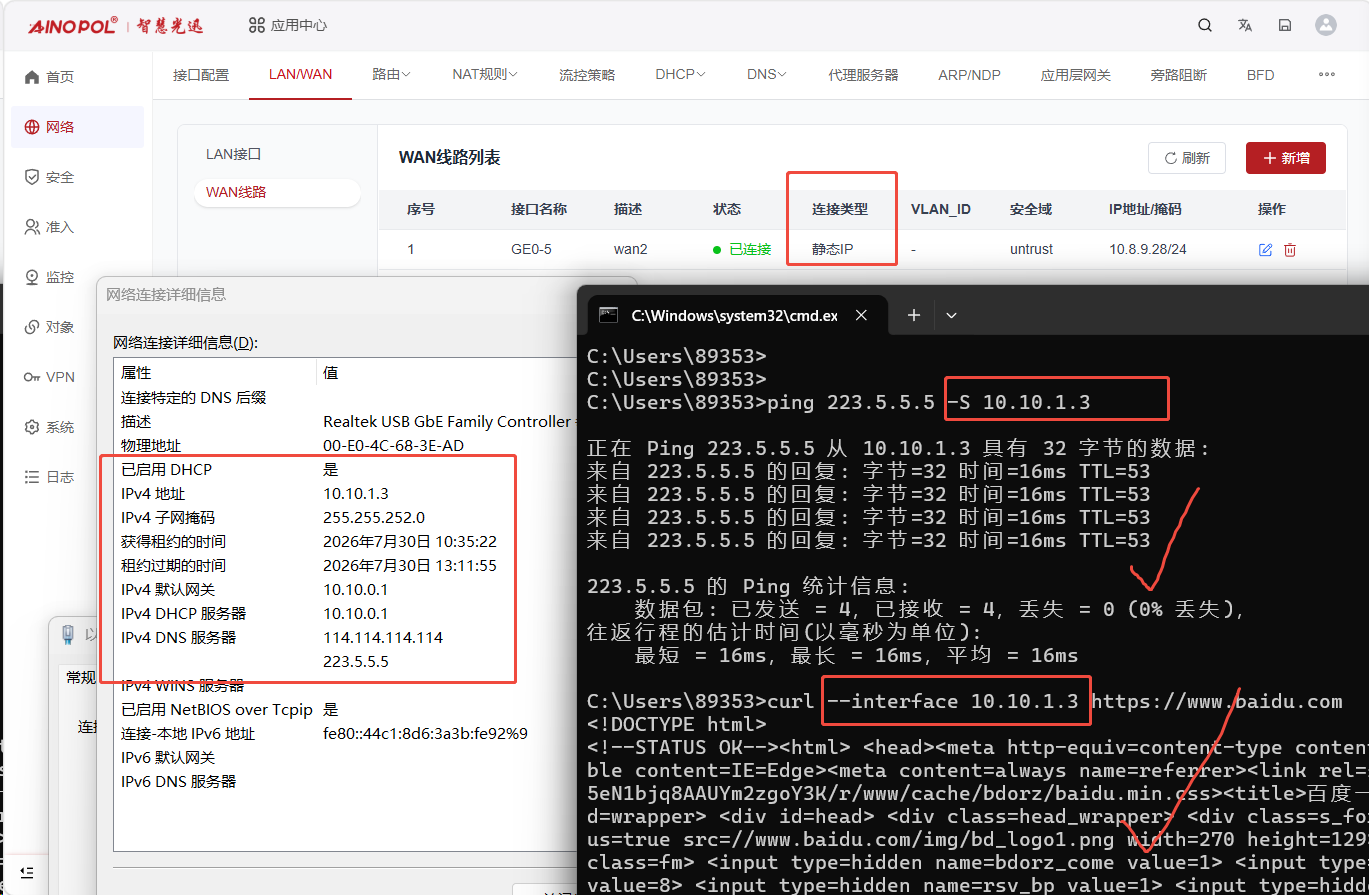 ●动态IP的接入方式 外线采用DHCP的方式接入,电脑内网DHCP获取,可以正常上网 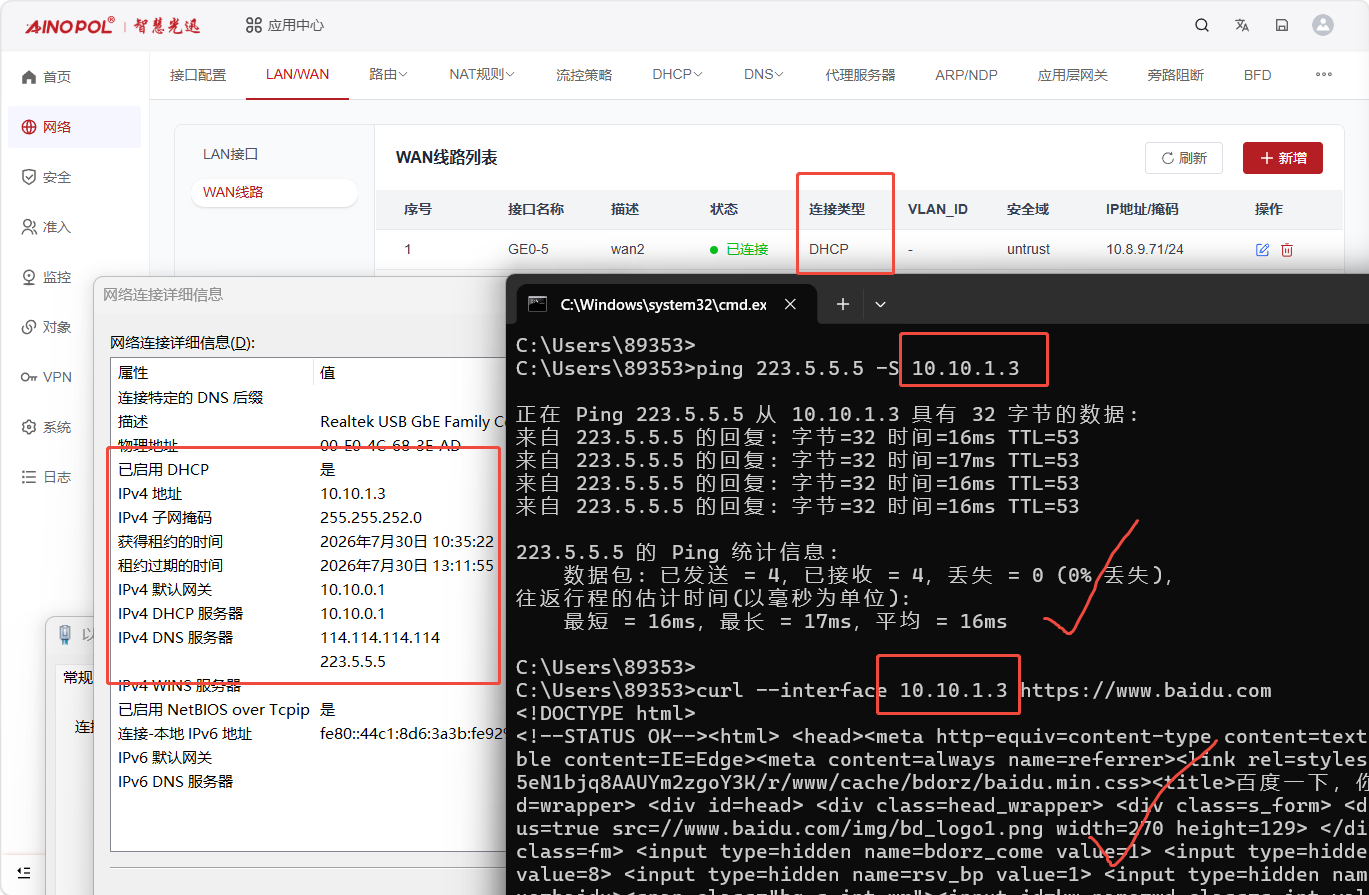 ●PPPOE 的接入方式 外线采用PPPOE拨号的方式接入,电脑内网DHCP获取,可以正常上网 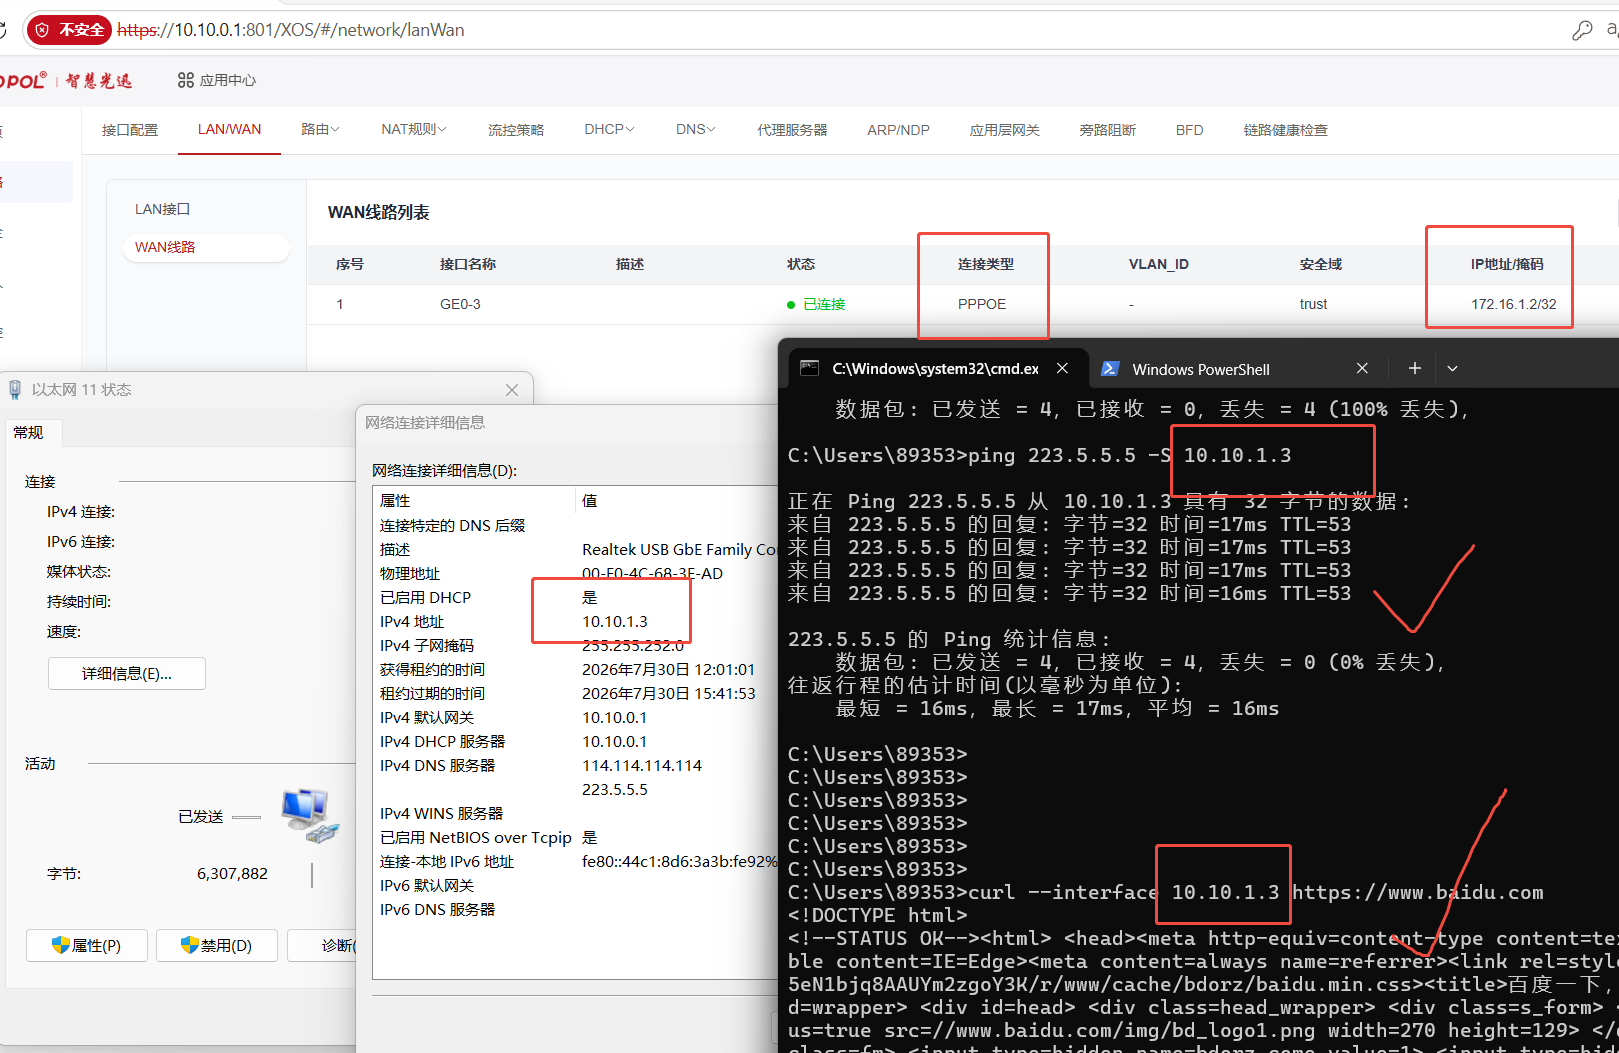 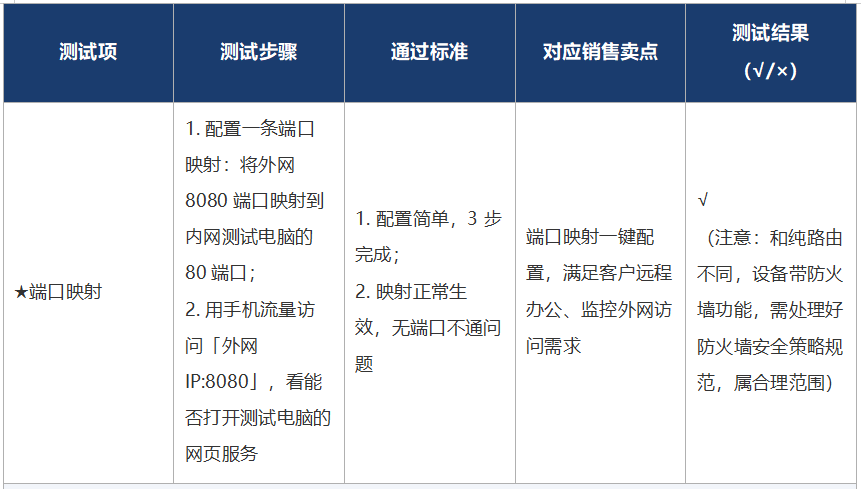 1. 配置简单,3 步完成; 2\. 映射正常生效,无端口不通问题 在基本组网配通的情况下,1-2步完成 (内外转换场景)端口映射功能测试正常,外部端口18080,内部IP:10.10.1.2 内部端口:8080 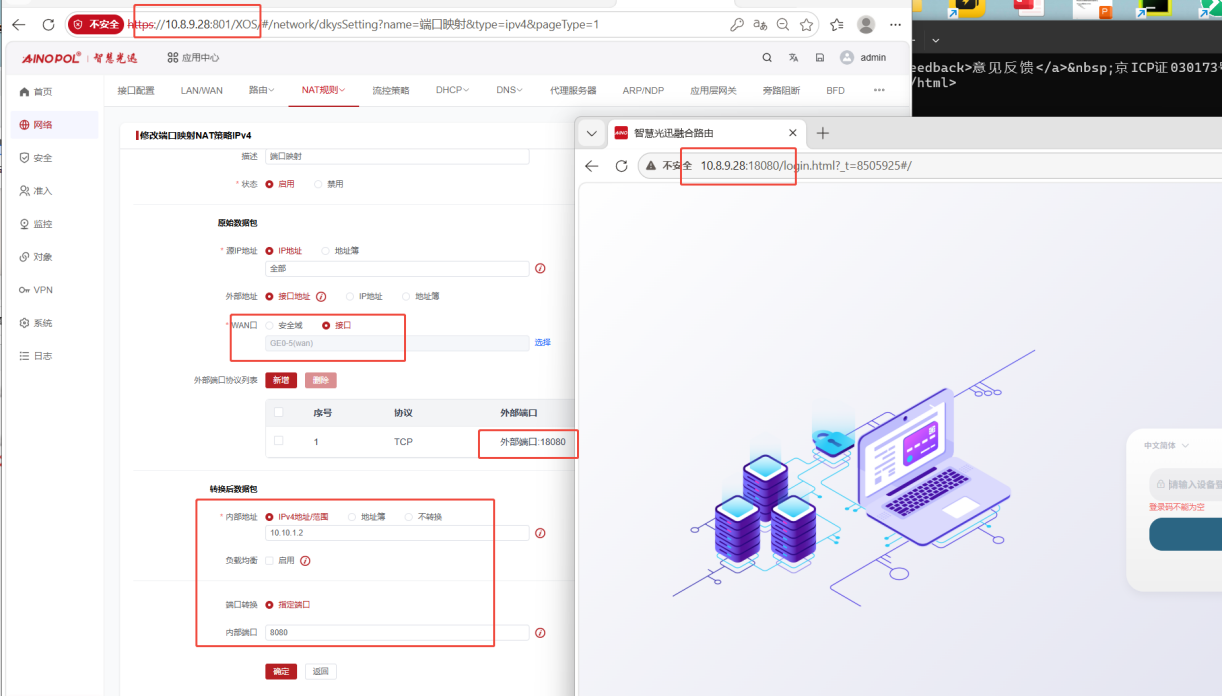 (内外不转换场景)端口映射功能测试正常,外部端口8080,内部IP:10.10.1.2 内部端口:8080 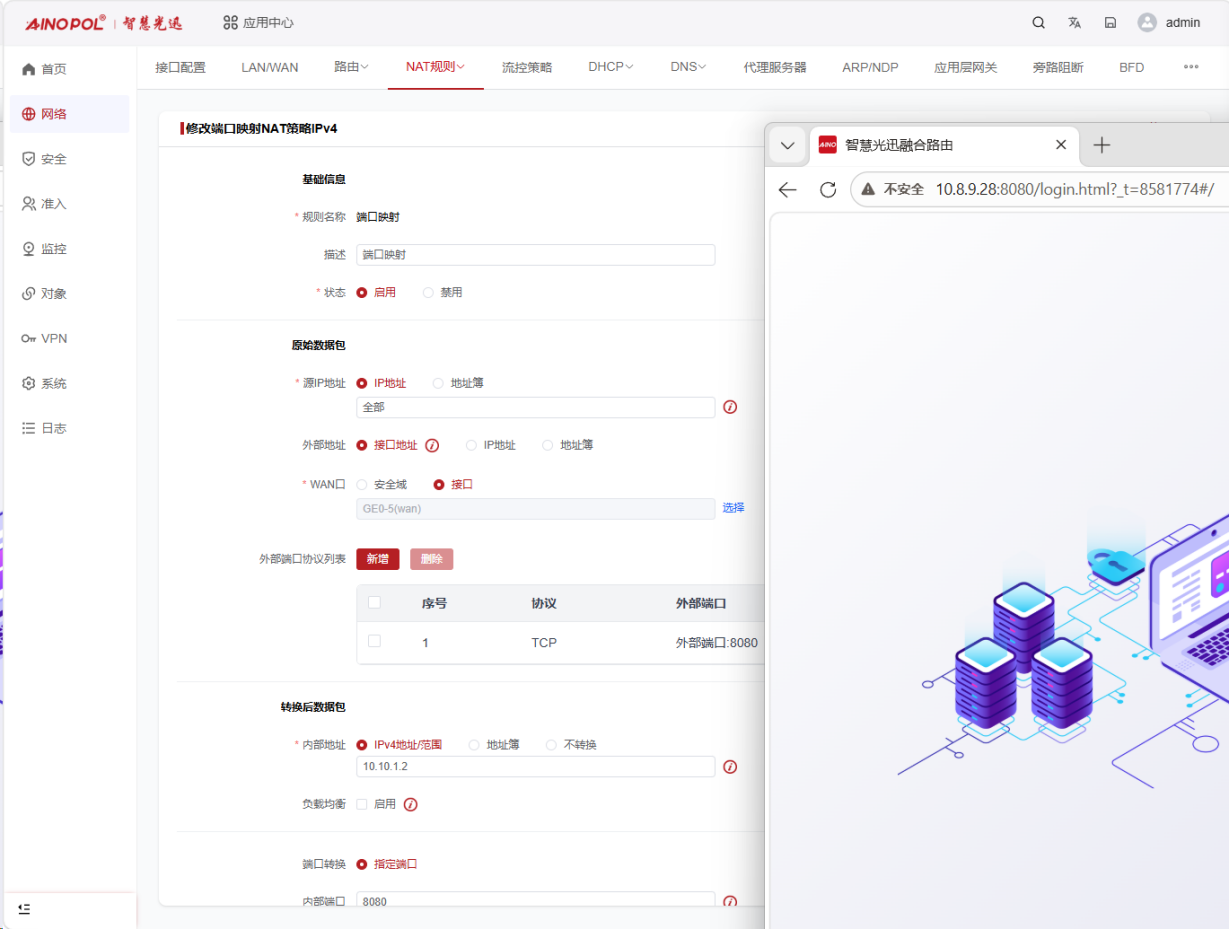 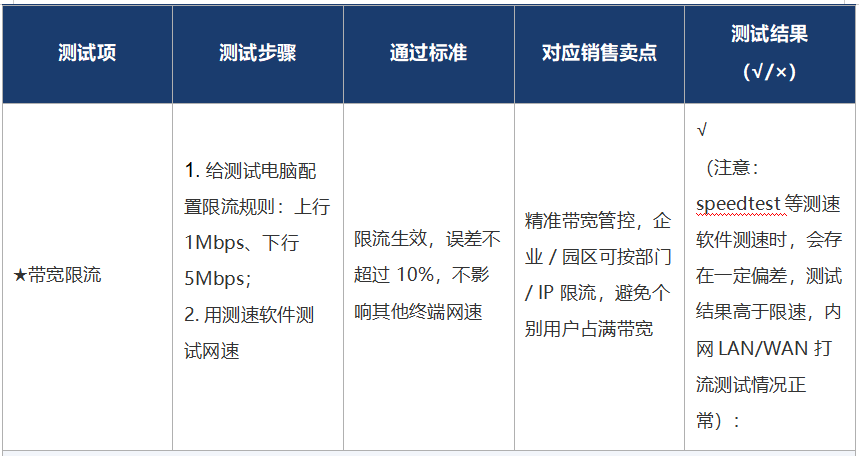 限流生效,误差不超过 10%,不影响其他终端网速 限流生效,但是注意,不同的软件会存在一定的偏差 ● 内网打流测试情况如下:上下行限速5M的情况下,实际上下行打流测速情况在4.5M~5.5M之间,符合测试预期 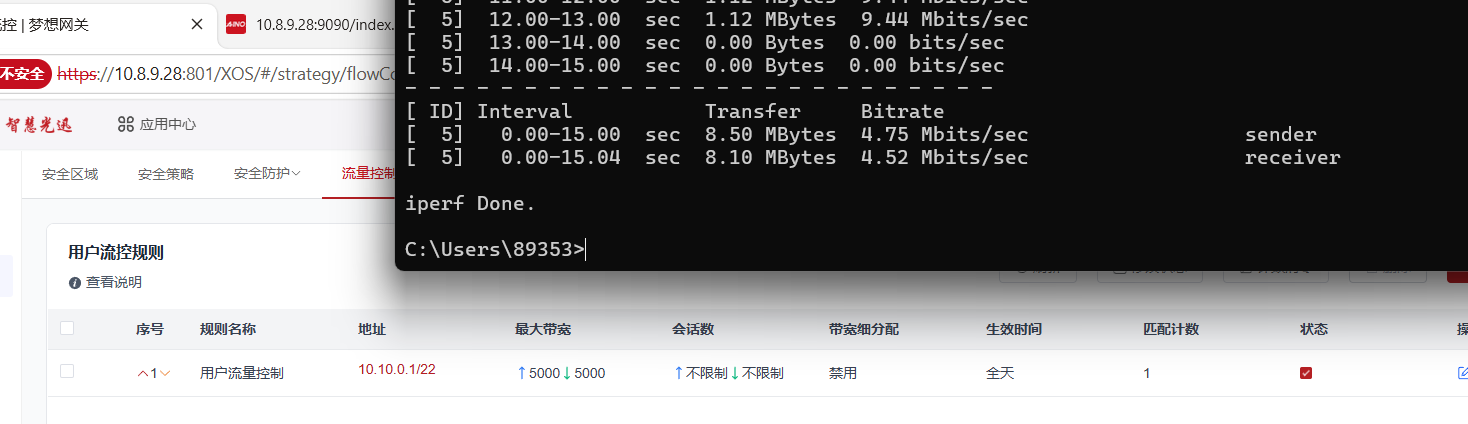 ● 360测速情况如下 使用360测速基本符合配置对应的预期,策略限制情况和测速情况如下: 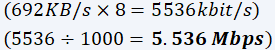 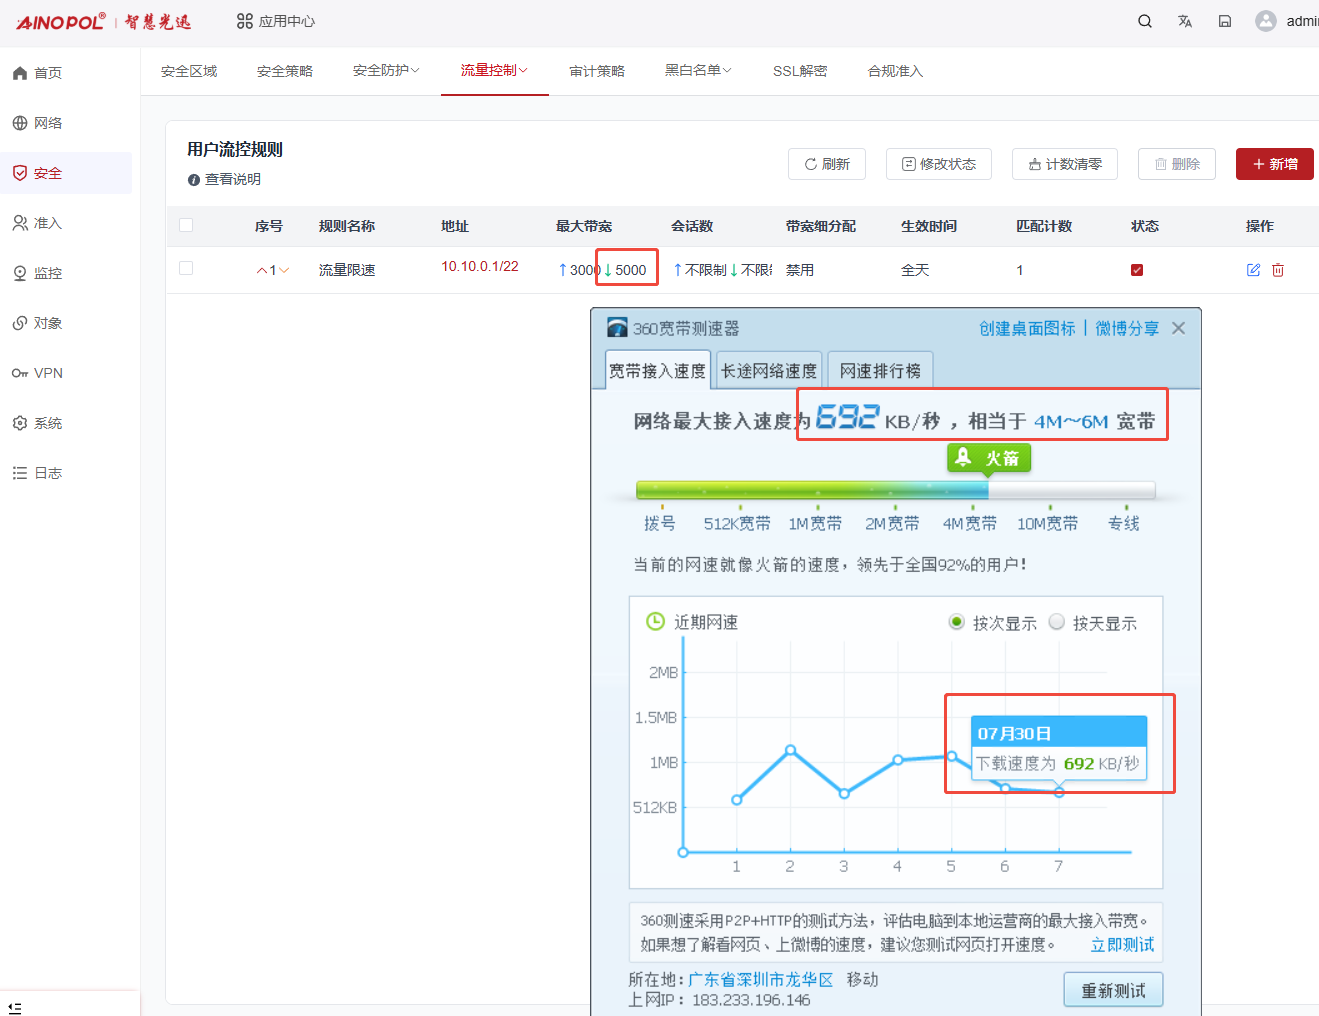 ● speedtest网页测速情况如下: 使用speedtest,存在一定的统计误差,测试结果和预期有一定差距 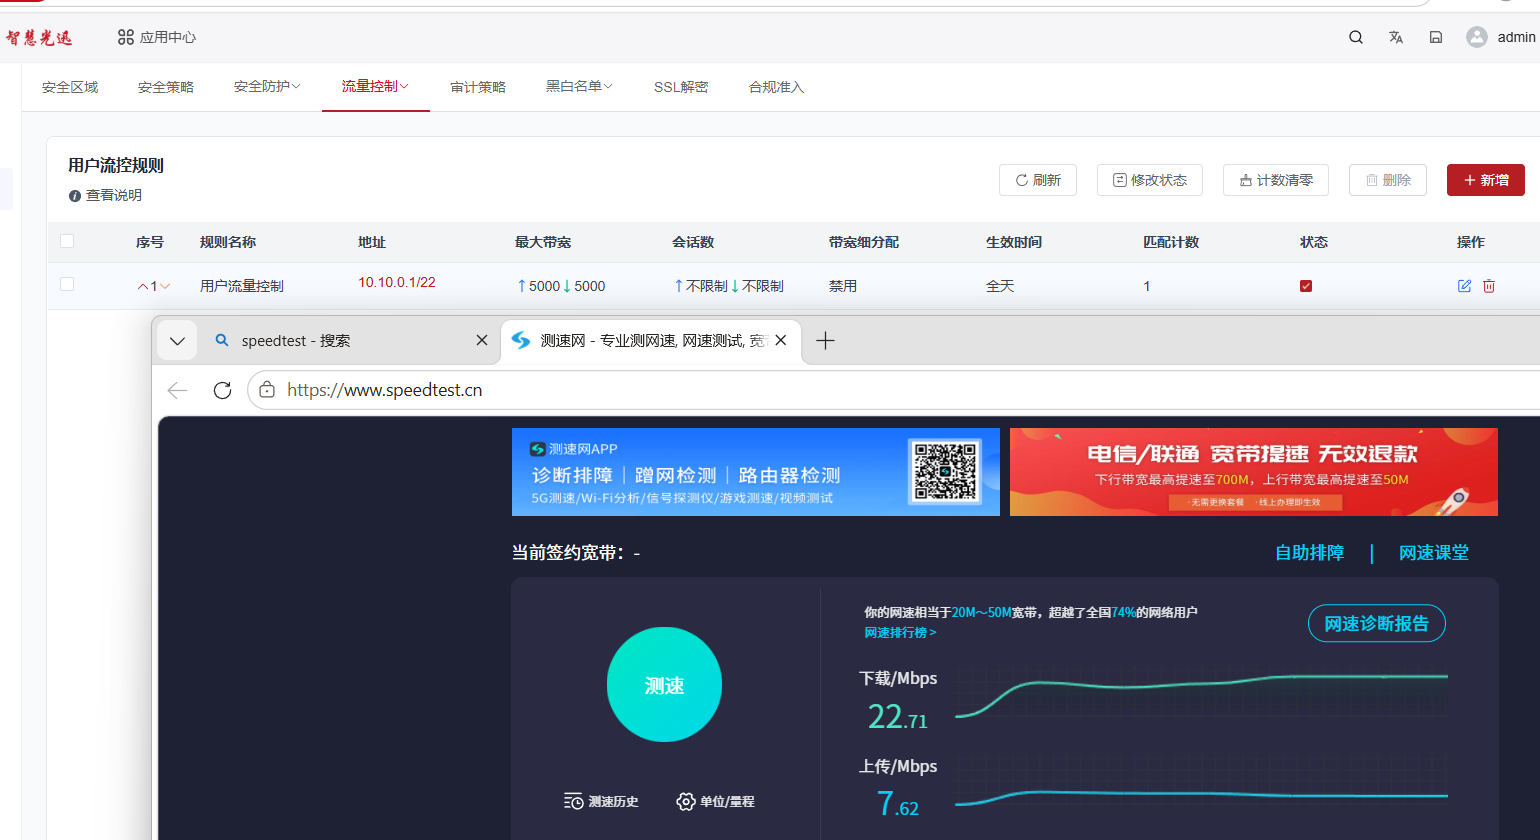 限流生效,误差不超过 10%,不影响其他终端网速 限流生效,但是注意,不同的软件会存在一定的偏差 ● 内网打流测试情况如下:上下行限速5M的情况下,实际上下行打流测速情况在4.5M~5.5M之间,符合测试预期 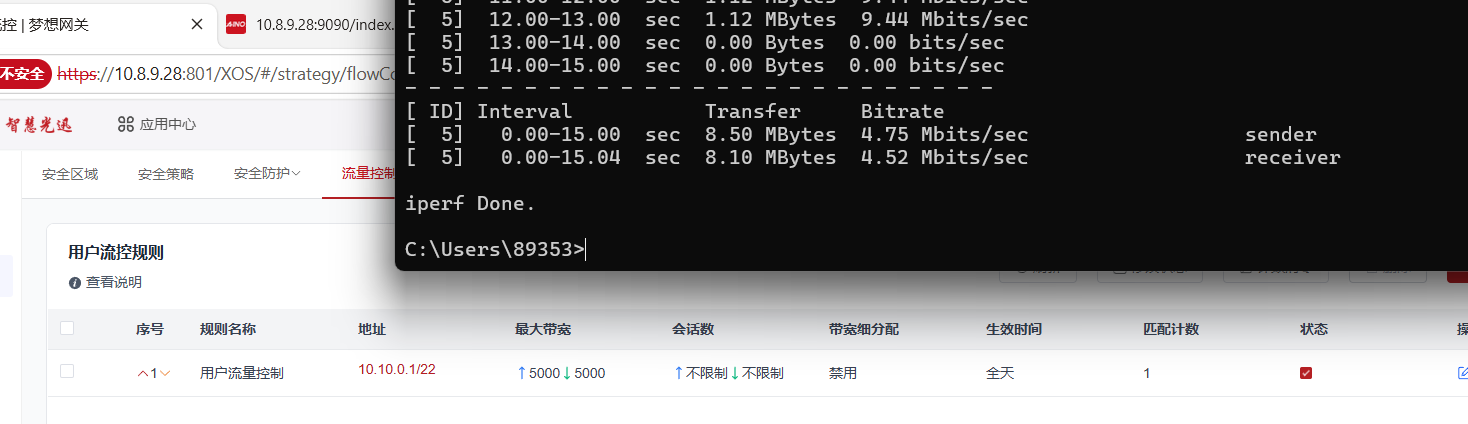 ● speedtest网页测速情况如下: 使用speedtest,存在一定的统计误差,测试结果和预期有一定差距 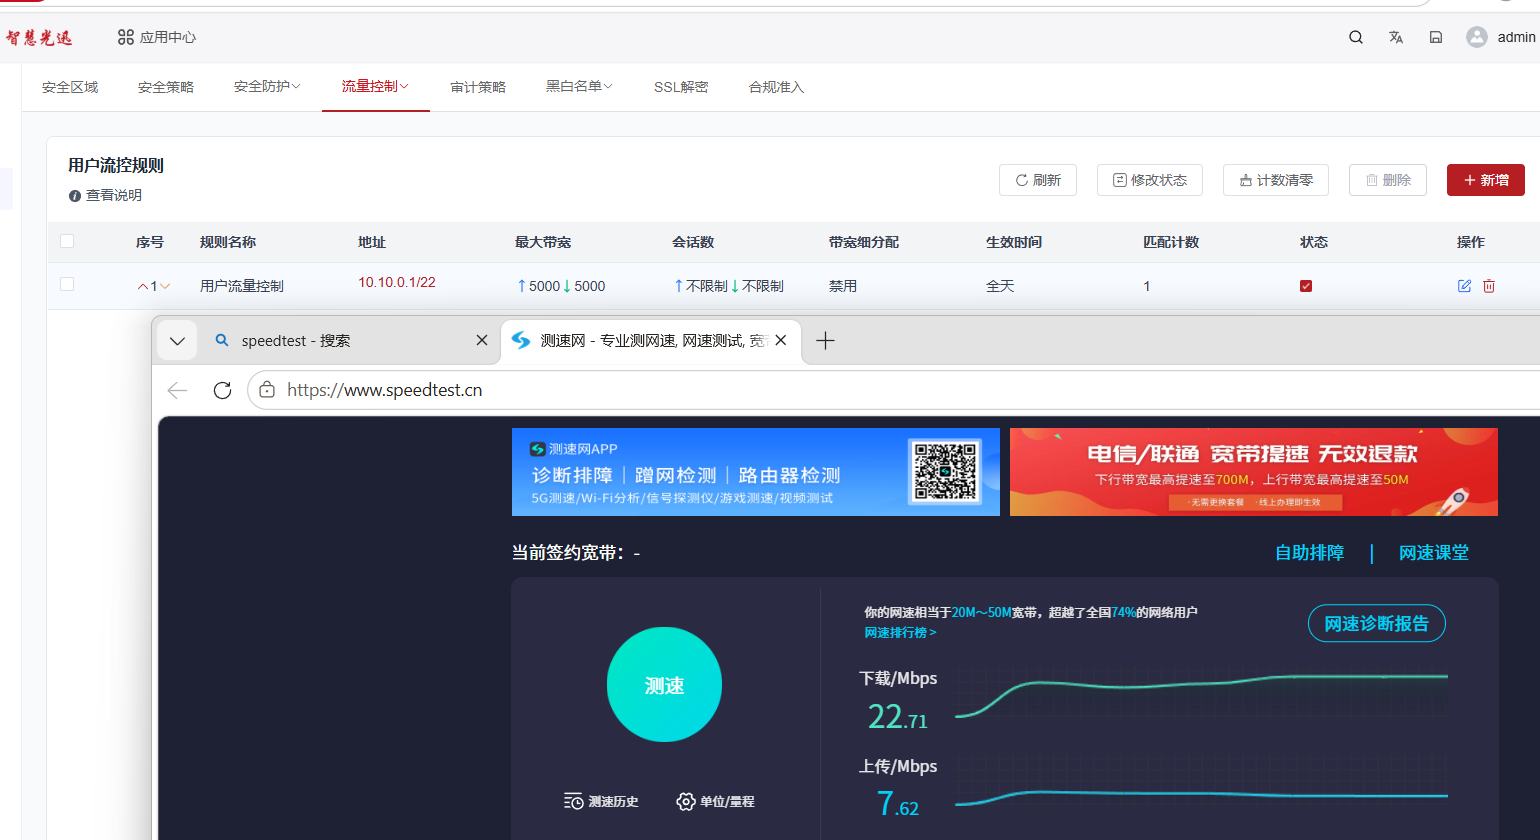 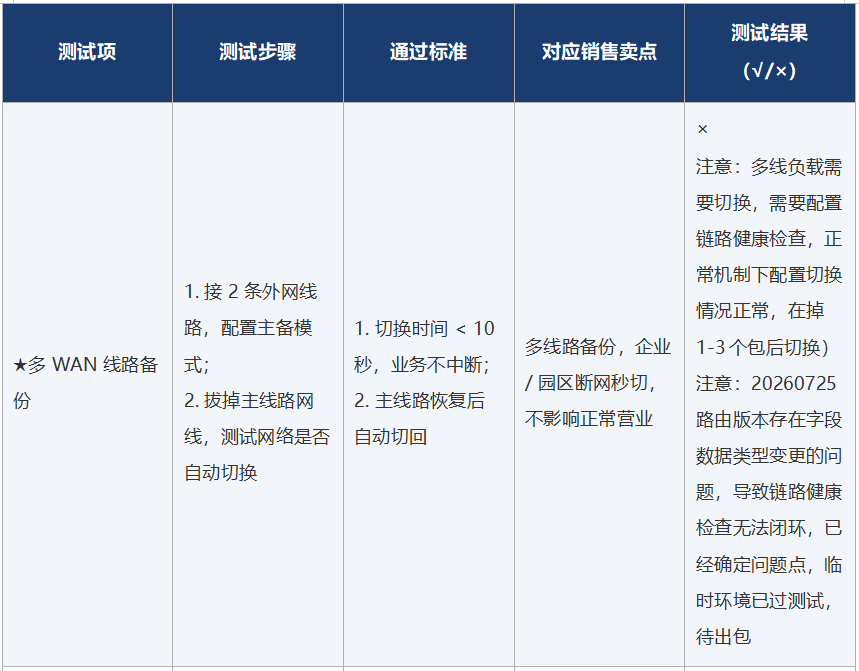 1. 切换时间 < 10 秒,业务不中断; 2\. 主线路恢复后自动切回 注意:20260725路由版本存在字段数据类型变更的问题,导致链路健康检查功能无法闭环,无法切换,但不耽误负载,已经确定问题点,临时环境已过测试,待出新包 临时环境测试情况如下: 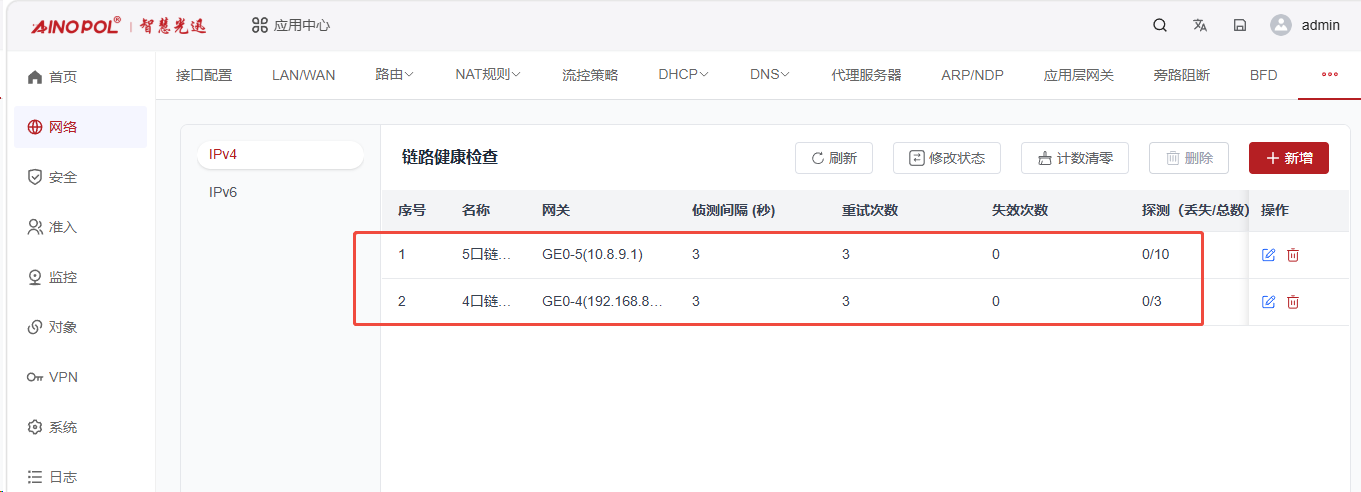 切换测试过程如下: 第一步:第一次切换,5口down掉,4口保留 恢复时间:2个包,约5~6秒 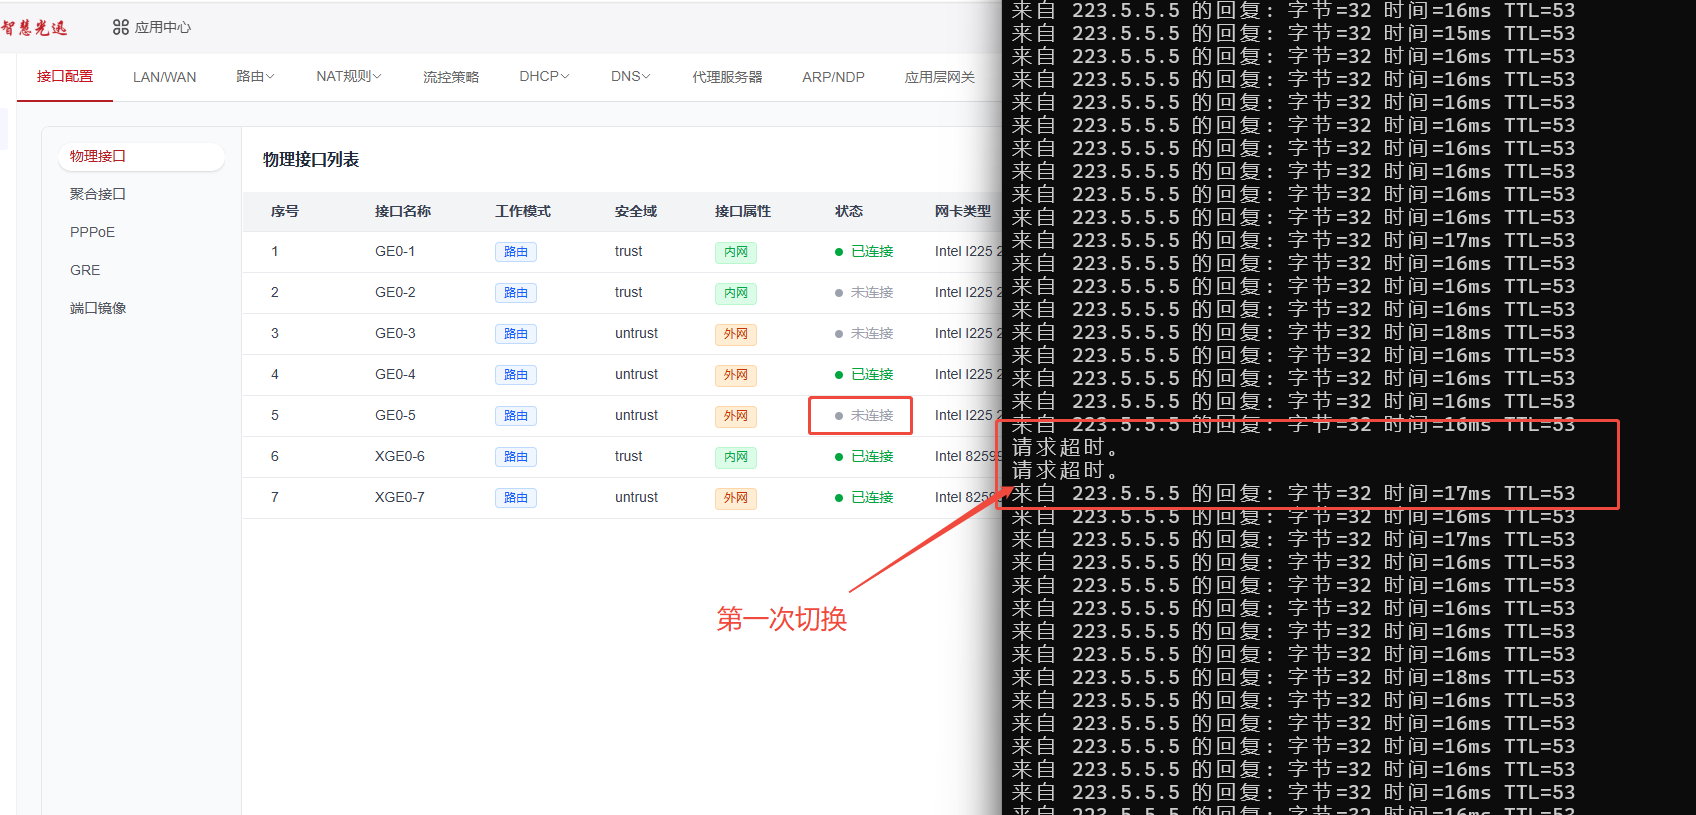 第二步:重新连接回5口,基本不掉包 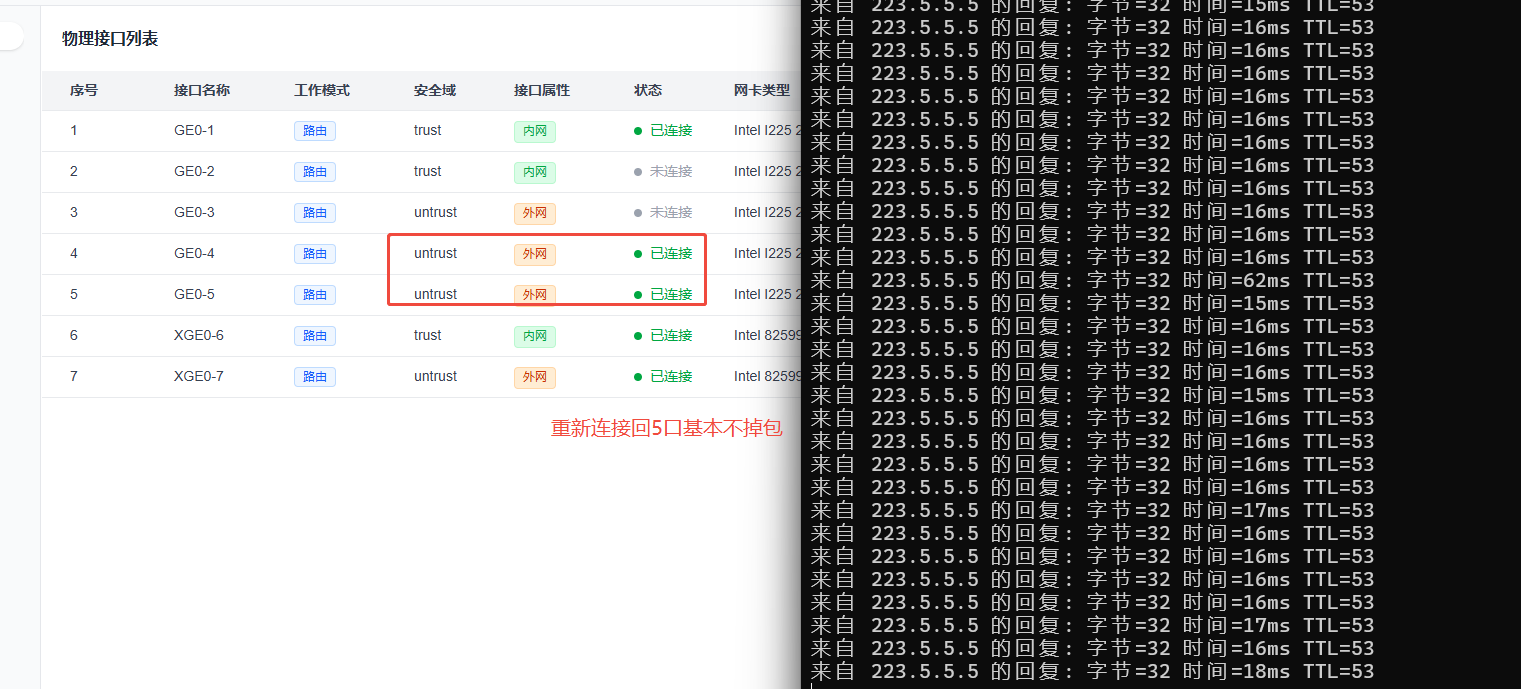 第三步:将4口拔掉,发生第二次切换,存在1个包的切换时长,大概3秒左右 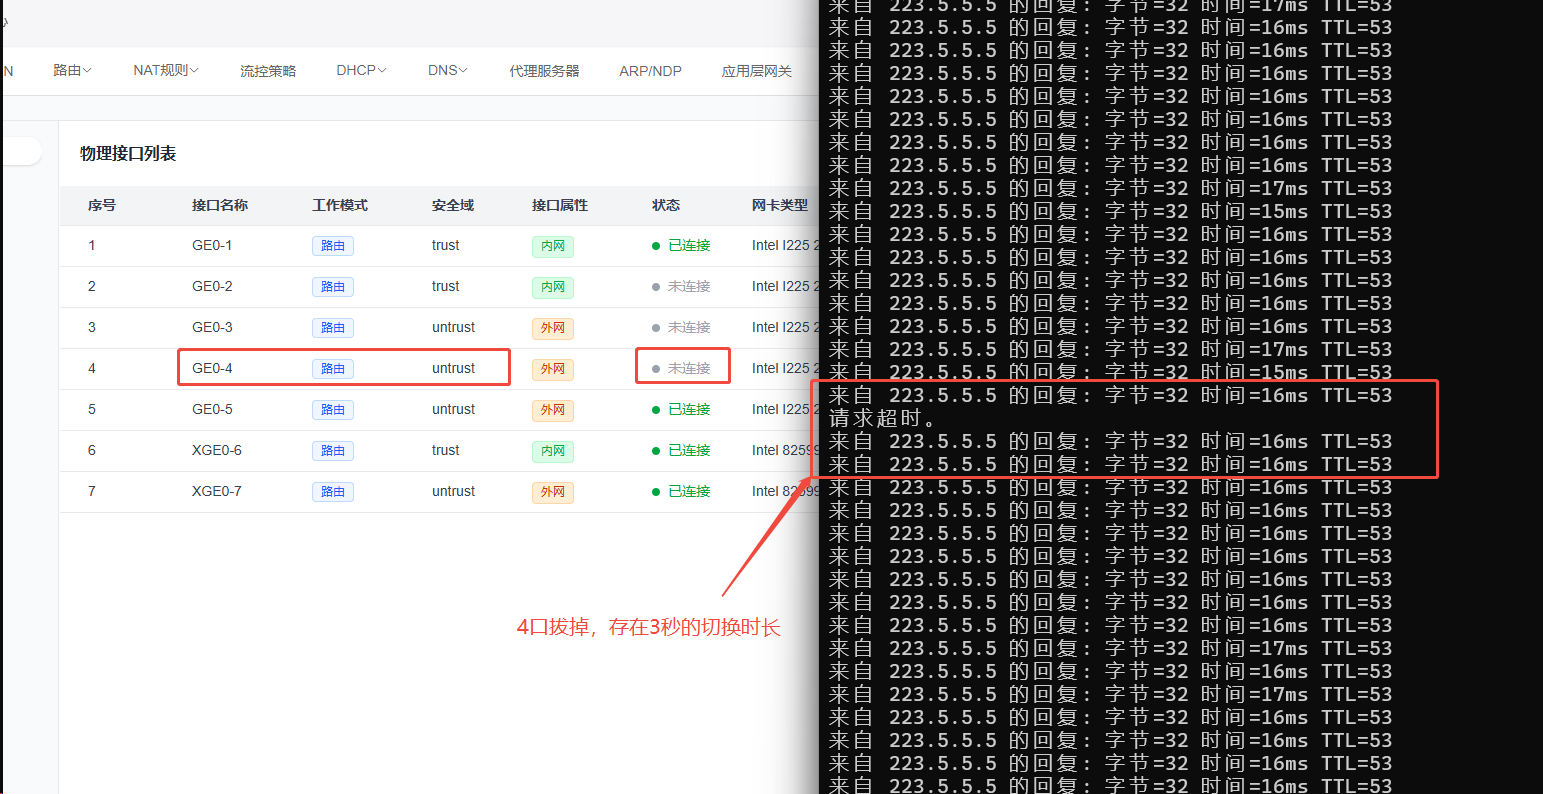 临时测试环境下,设备的切换能力正常 **2.****2** **二层网桥接口属性****(****部分客户常用****)** 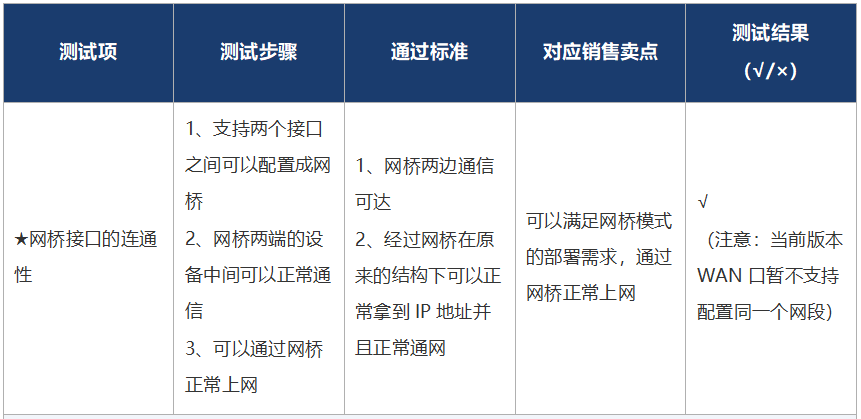 1、网桥两边通信可达 2、经过网桥在原来的结构下可以正常拿到IP地址并且正常通网 在网桥模式下,上联网口和下联网口的设备连通性测试情况OK 电脑可以正常获取到上面网络下发的IP地址,获取后可以正常ping通外网 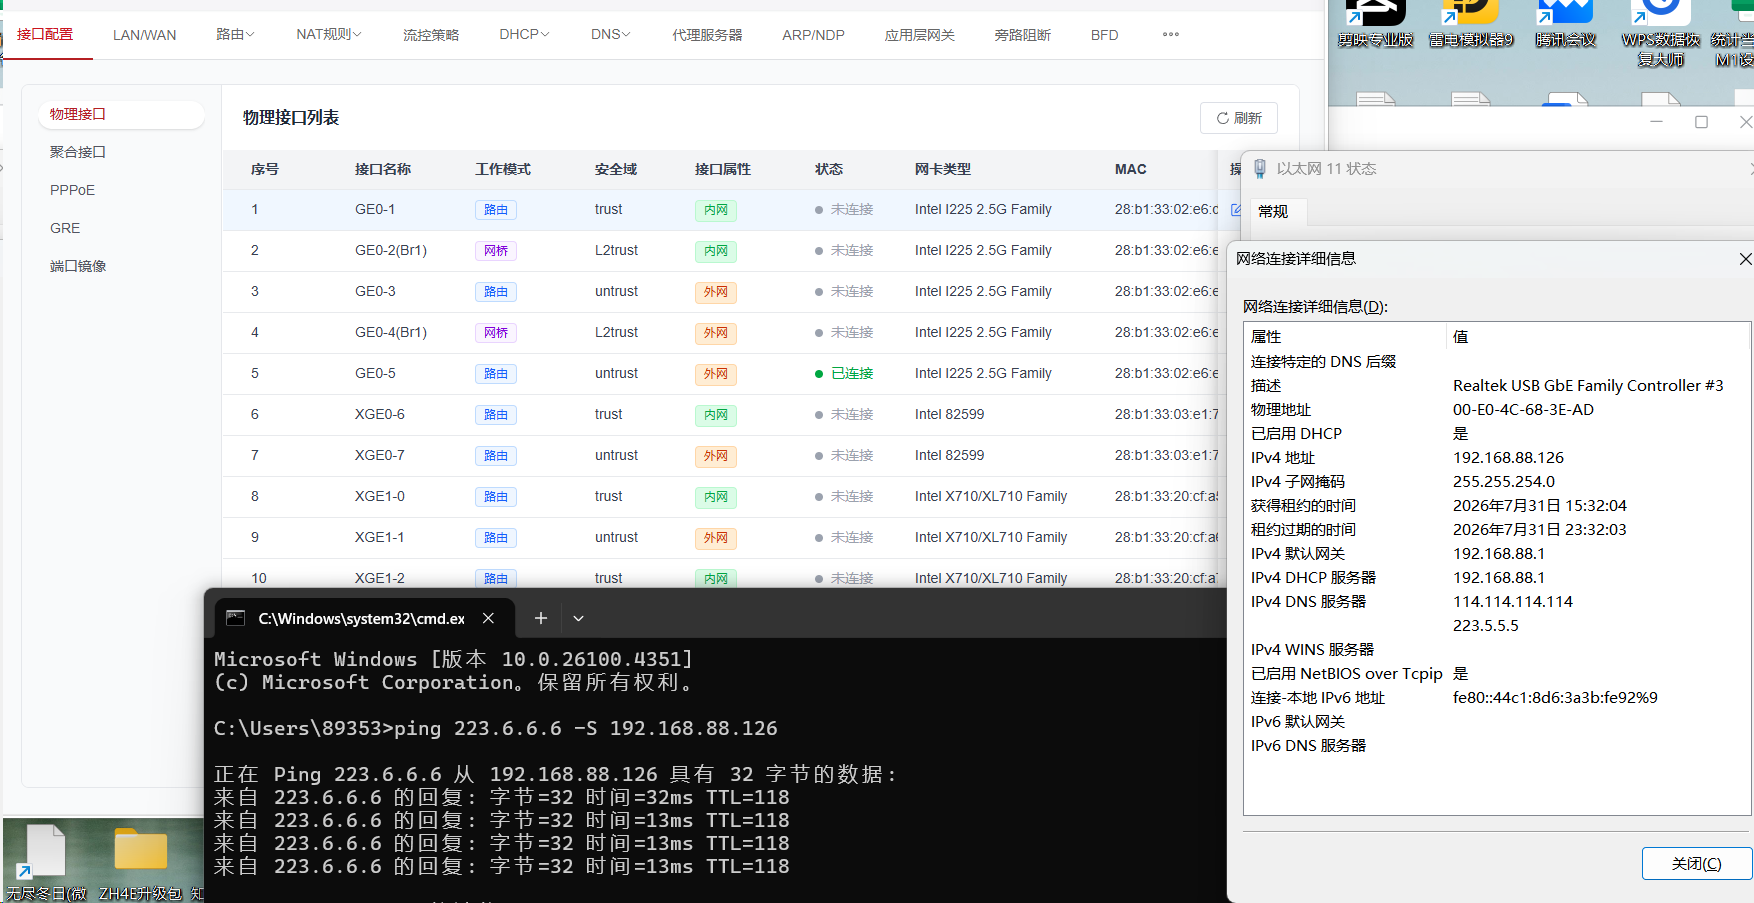 设备获取地址后,可以正常访问到百度等外网资源 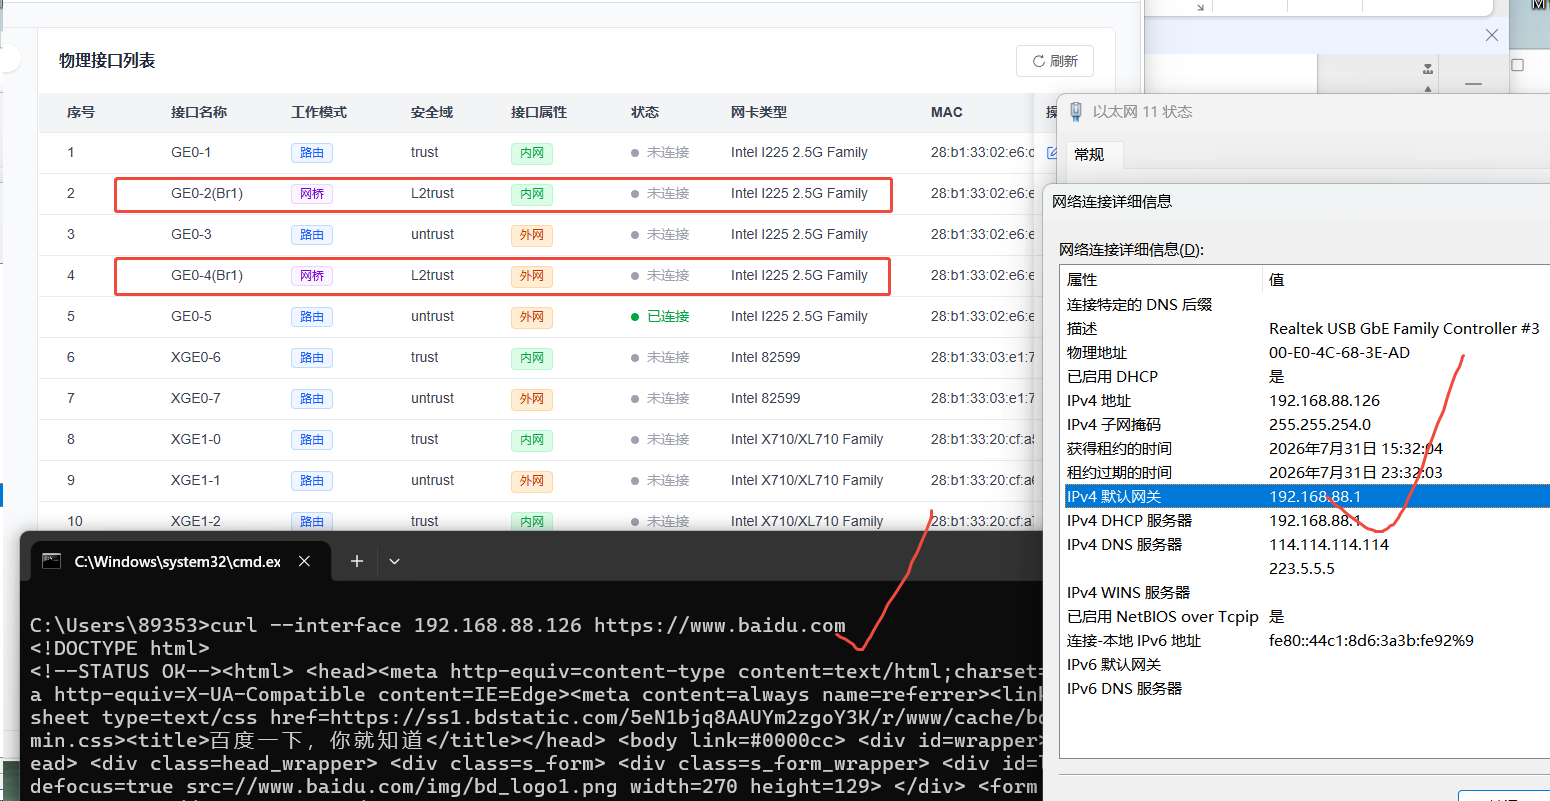 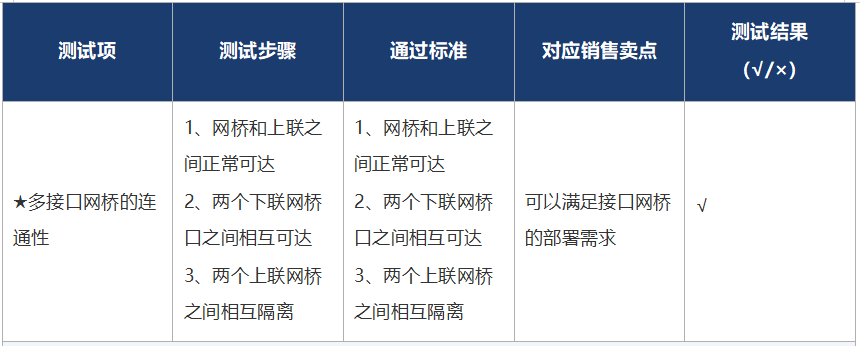 1、网桥和上联之间正常可达 2、两个下联网桥口之间相互可达 3、两个上联网桥之间相互隔离 ● 多口网桥,两内一外环境测试部署 第一步,配置多口桥接模式 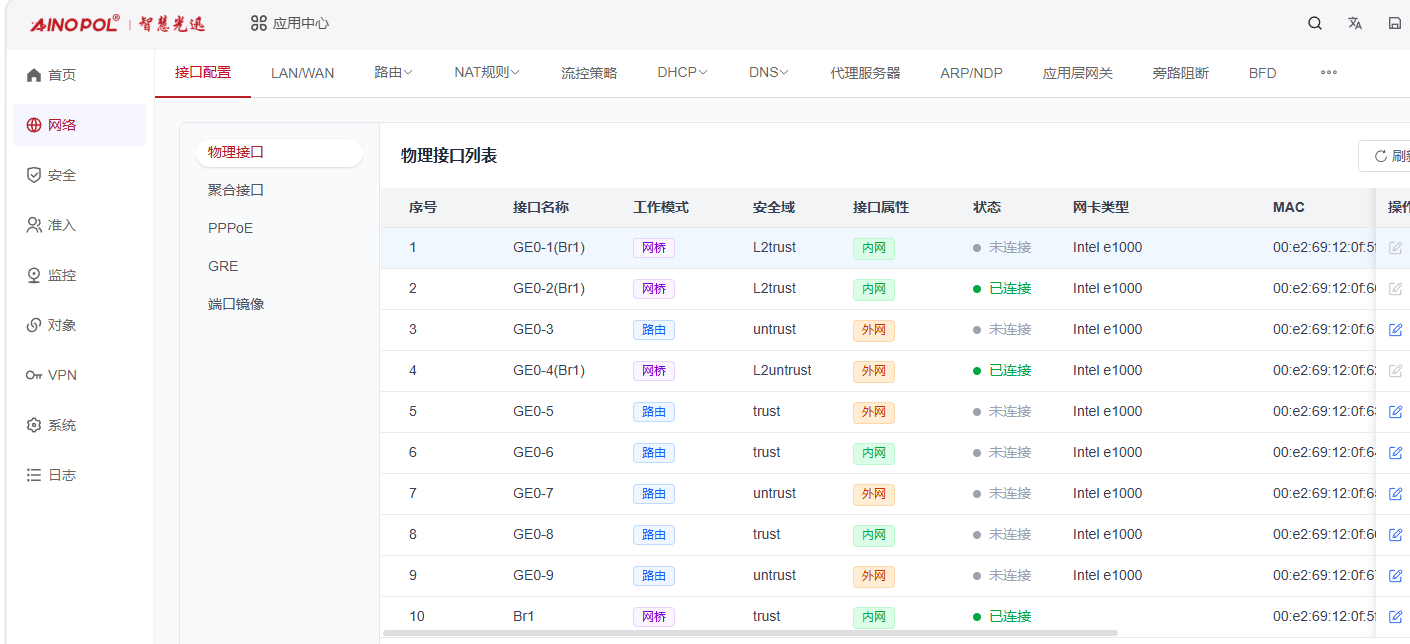 第二步,连通性测试 测试情况来看,测试结果符合预期 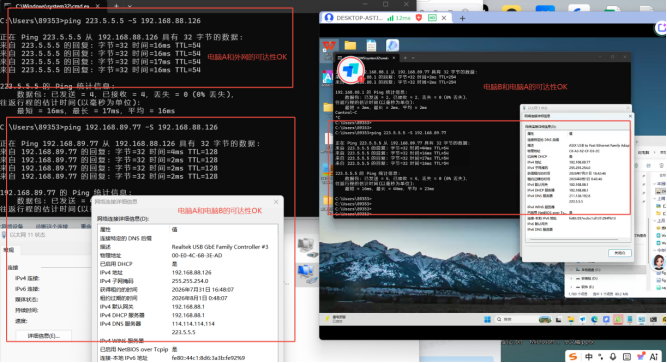 ● 多口网桥两外以内环境测试部署 第一步:配置多口网桥 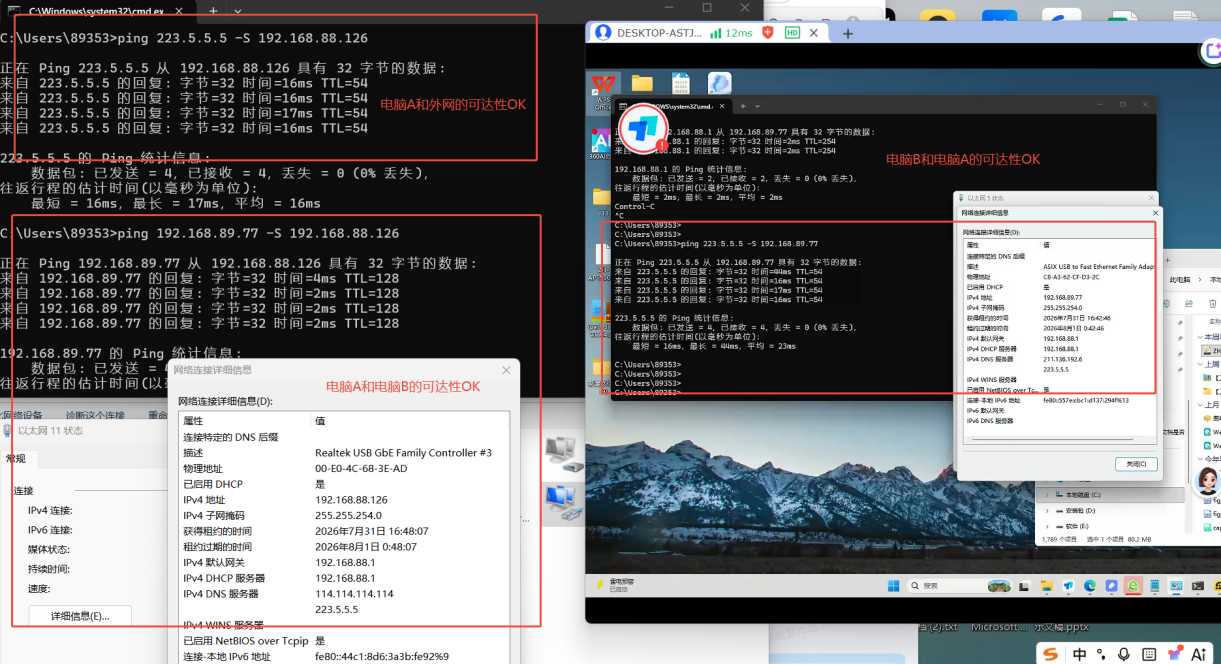 第二步:测试接口设备下的连通性 电脑B接入到非信任区域,外网同为非信任区域,电脑A接入到信任区域,电脑A到电脑B可达,到外网可达,电脑B到外网不可达,符合实验预期的控制 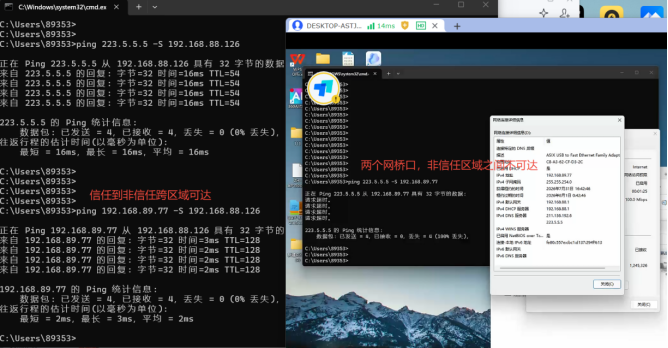 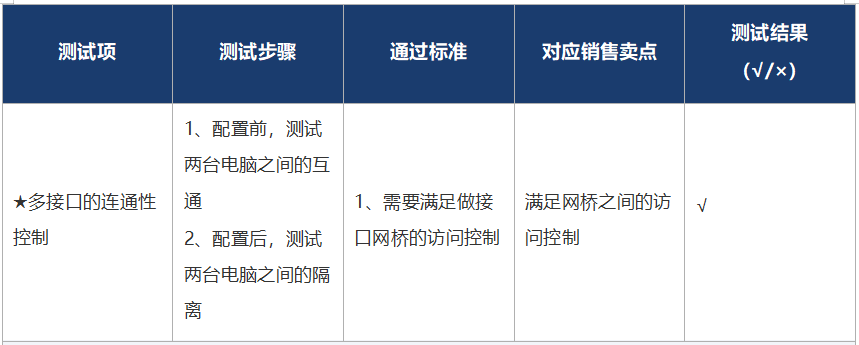 1、需要满足做接口网桥的访问控制 可以在任意策略的基础上,配置拒绝策略 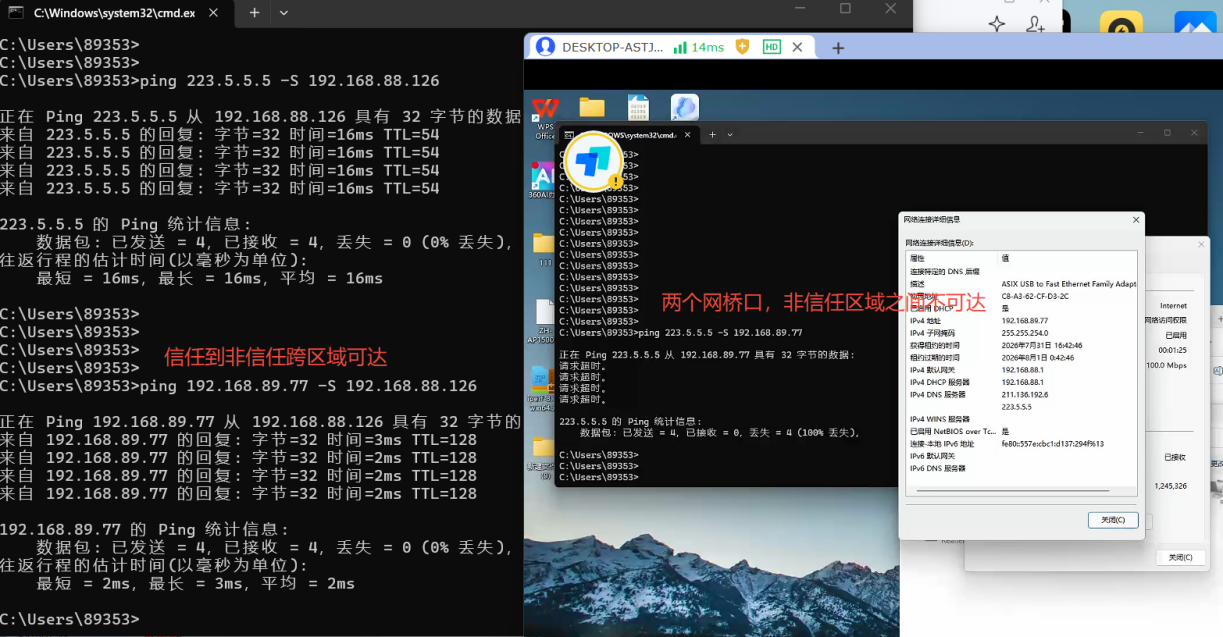 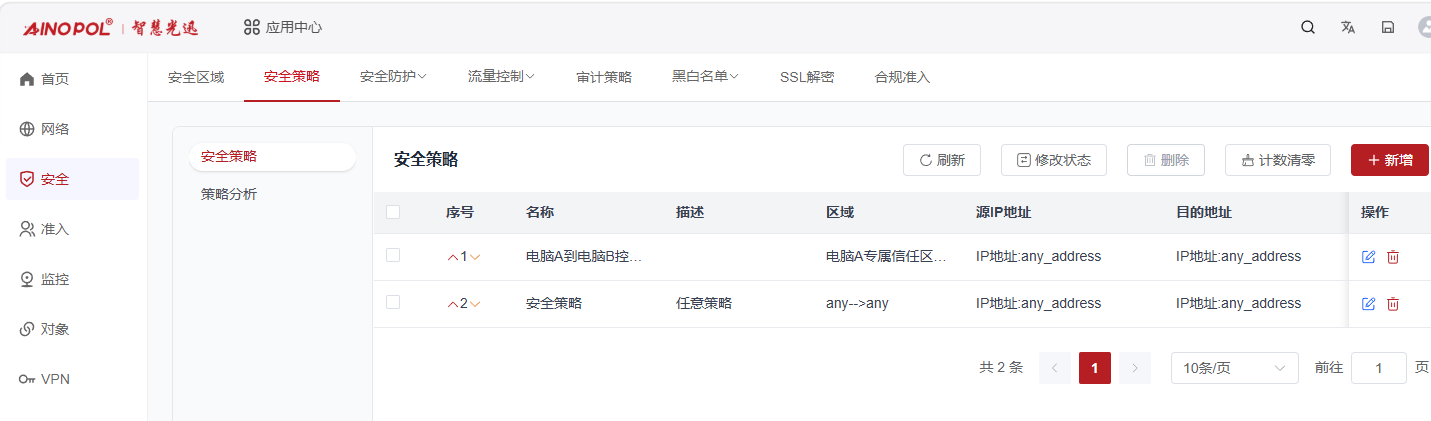 电脑A和电脑B的单通测试情况: 电脑A到电脑B可达,电脑B到电脑A不可达,符合实验测试预期 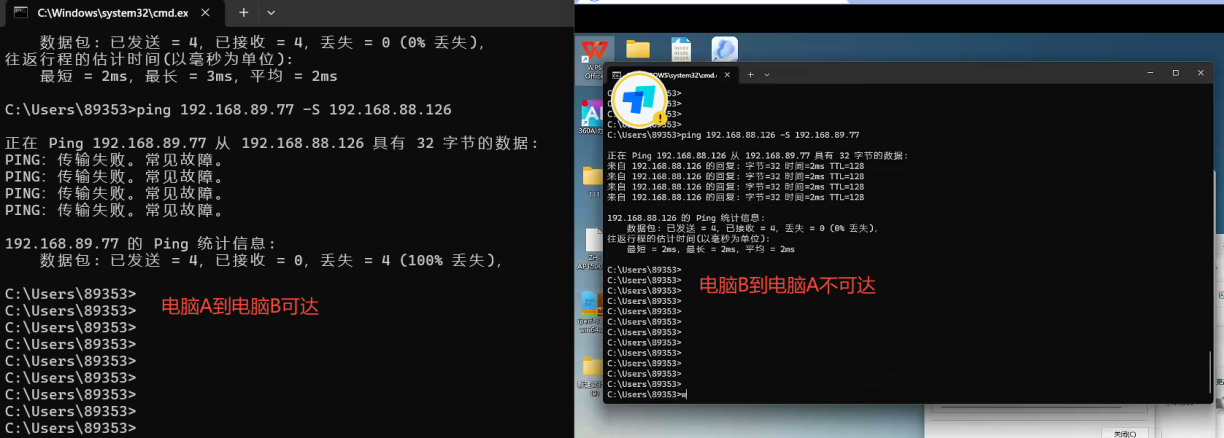 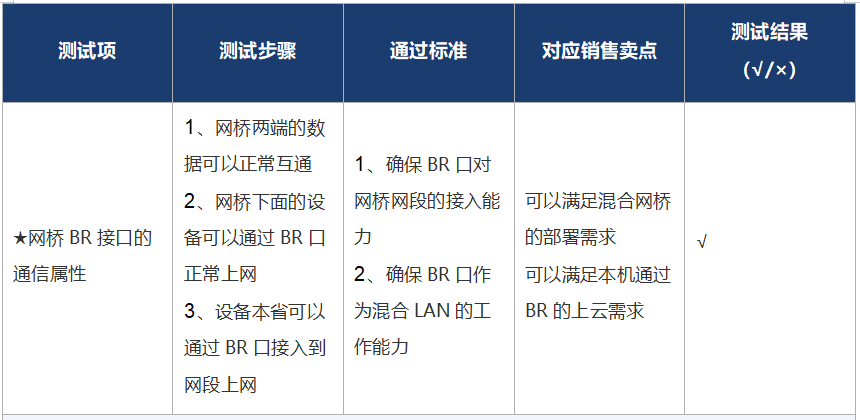 1、确保BR口对网桥网段的接入能力 2、确保BR口作为混合LAN的工作能力 ● 设备本机虚拟网络的接入情况 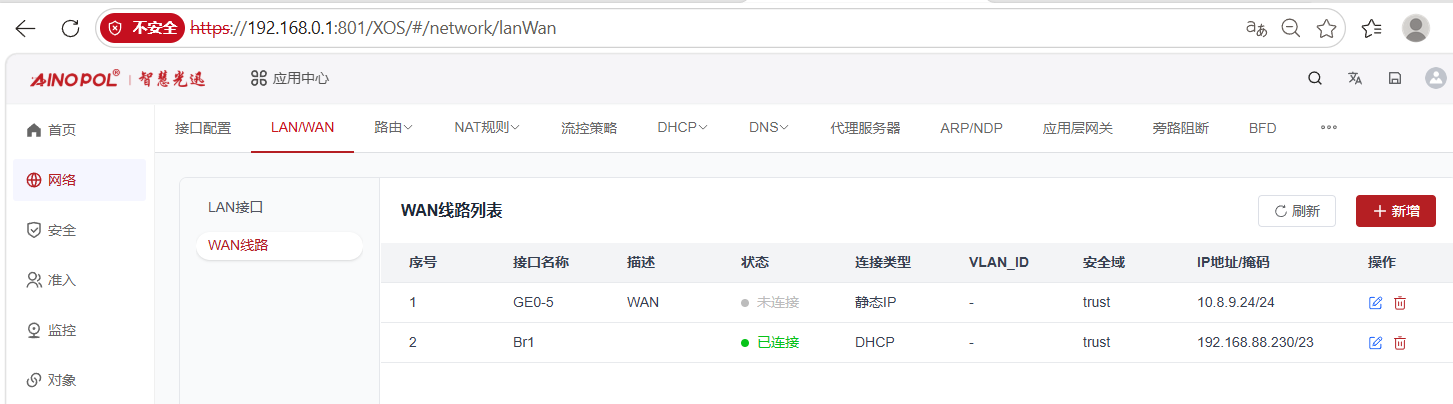 配置完成后,做连通性测试: 下图可见,连通性测试情况OK 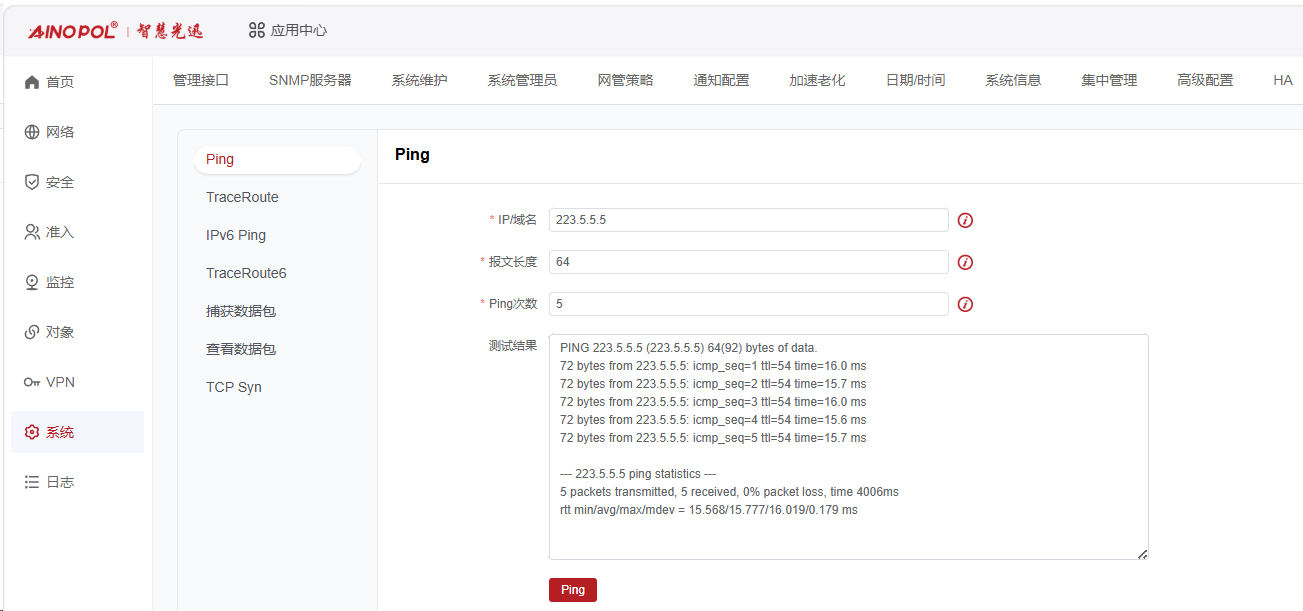 ● 设备混合LAN口的工作情况 第一步:部署桥混模式 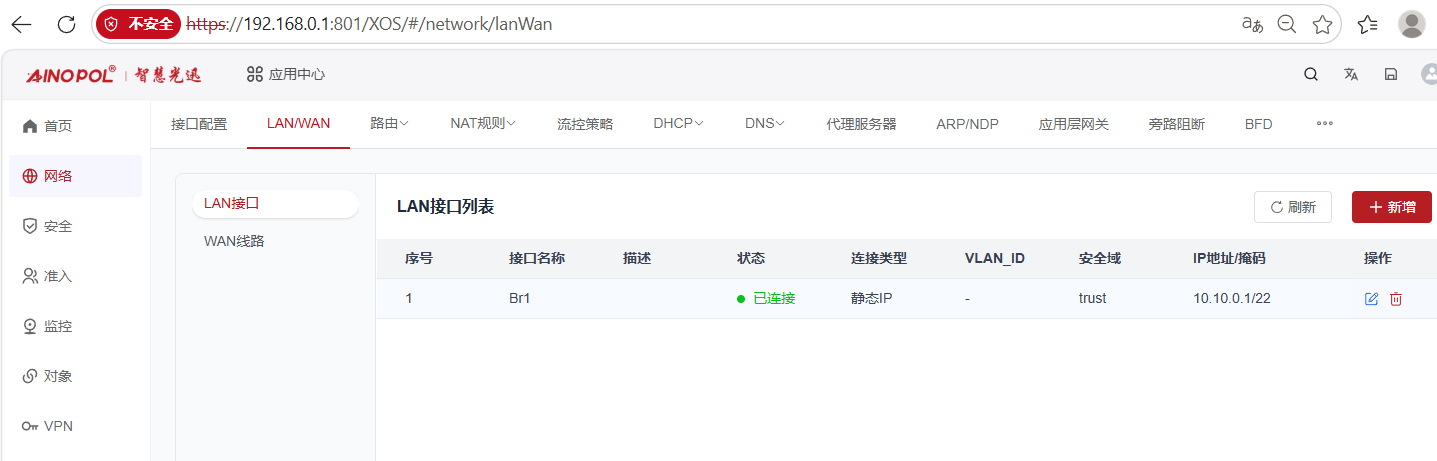 第二步:桥混模式环境下,测试地址获取情况 测试结果可以看到,电脑可以正常获取到IP地址 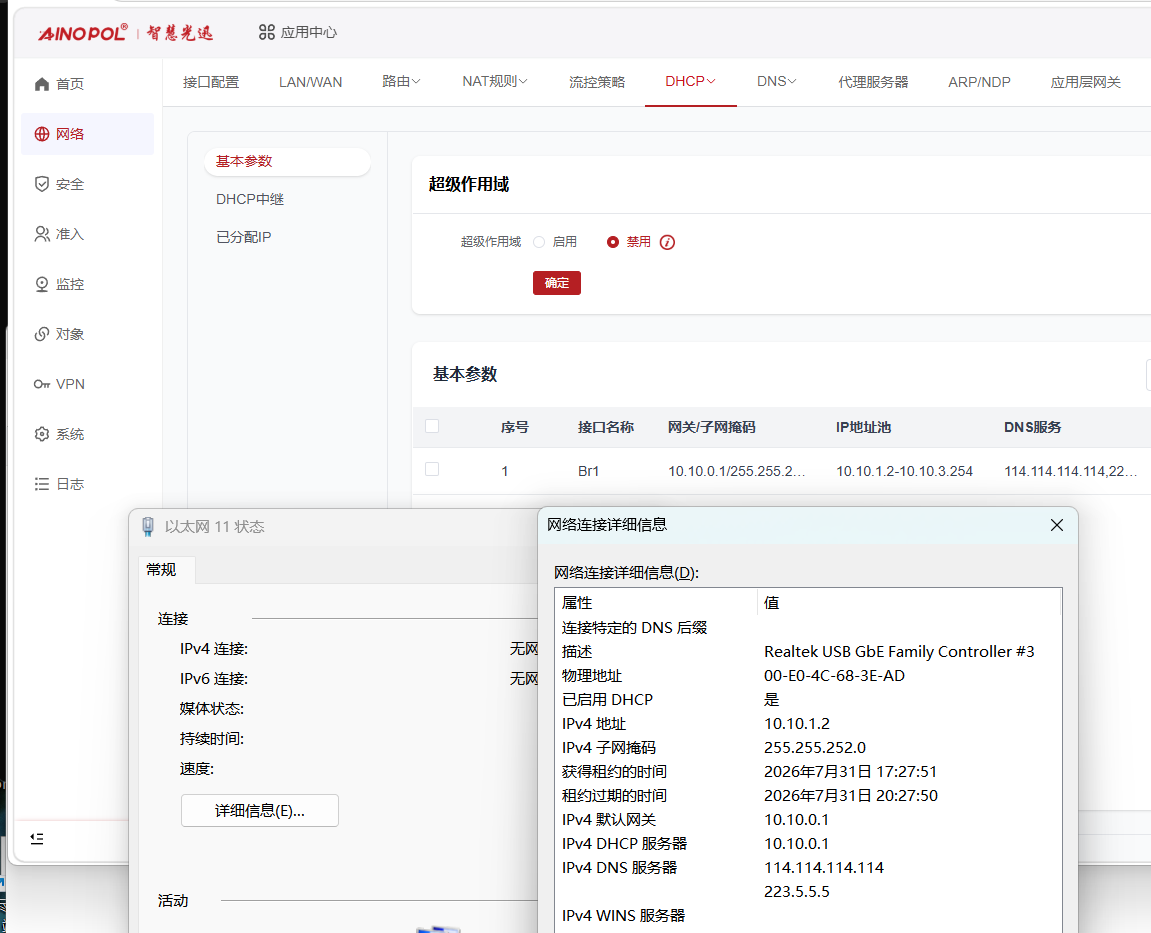 第三步:配置出局策略 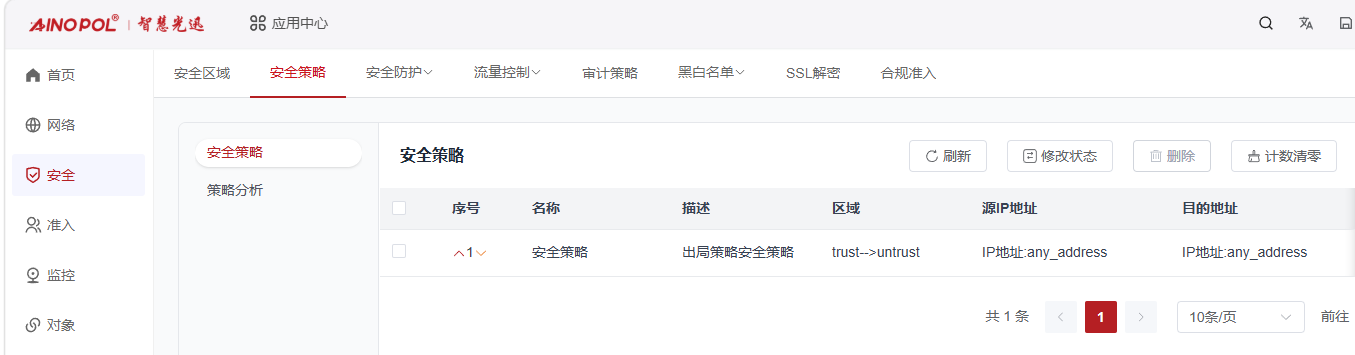 第四步:测试出局可达性 测试确认,出局可达性检测OK,测试结果符合测试预期 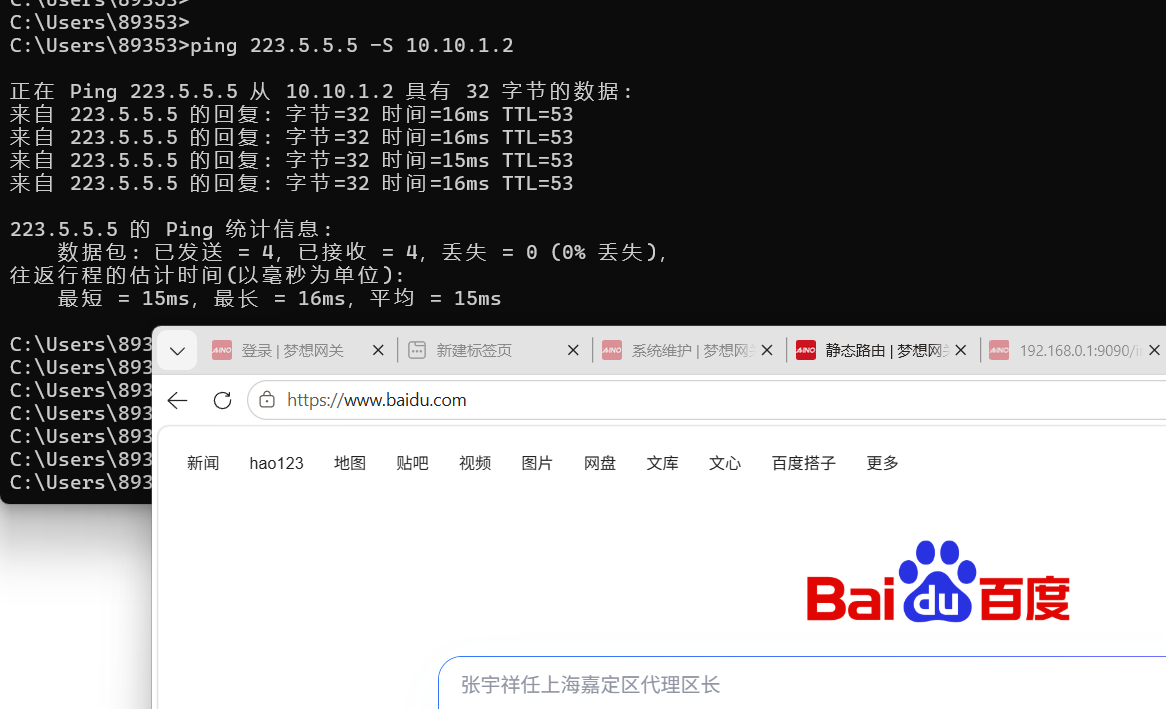 **2.2 场景化业务适配(企业 / 园区 / 中小商户核心需求)** 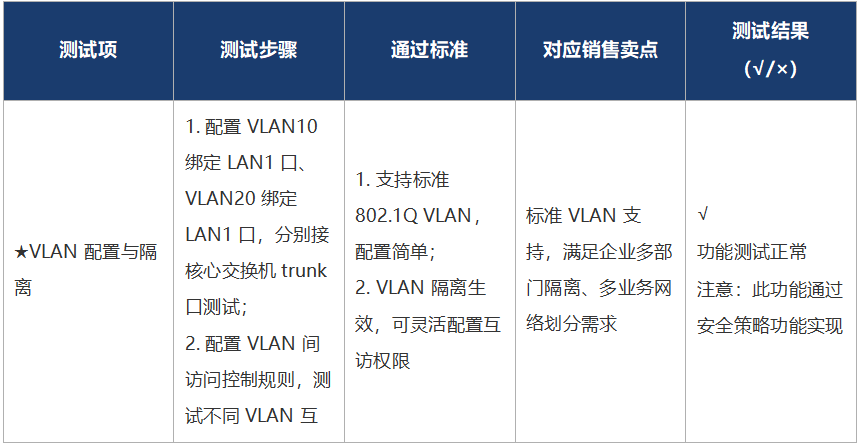 1. 支持标准 802.1Q VLAN,配置简单; 设备的接口配置情况如下: 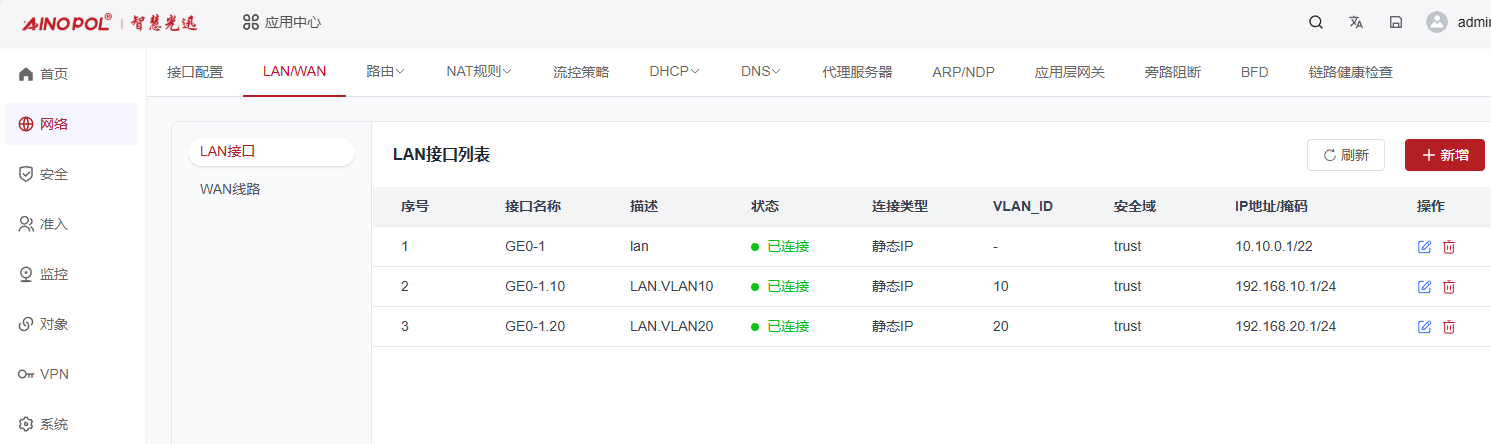 ● 电脑可以正常获取到对应vlanif下发的IP地址 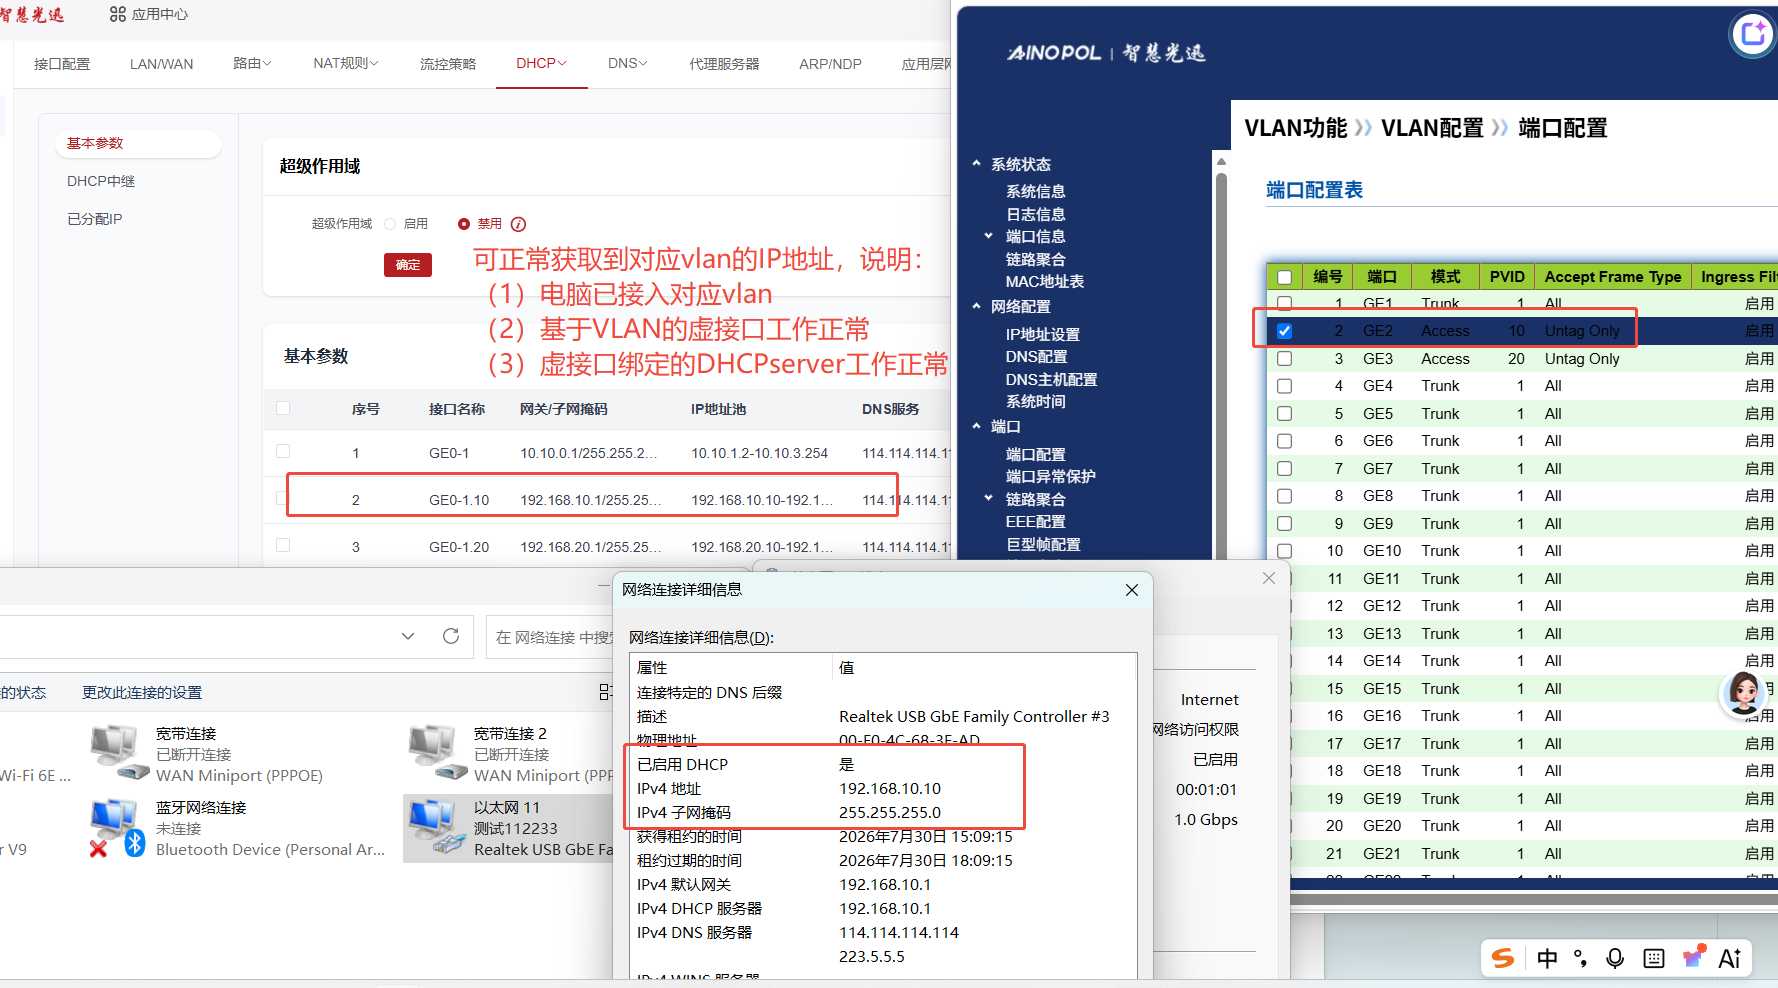 ● 接入到对应的vlan下面的电脑可以通过梦想网关的vlan虚接口正常出局上网 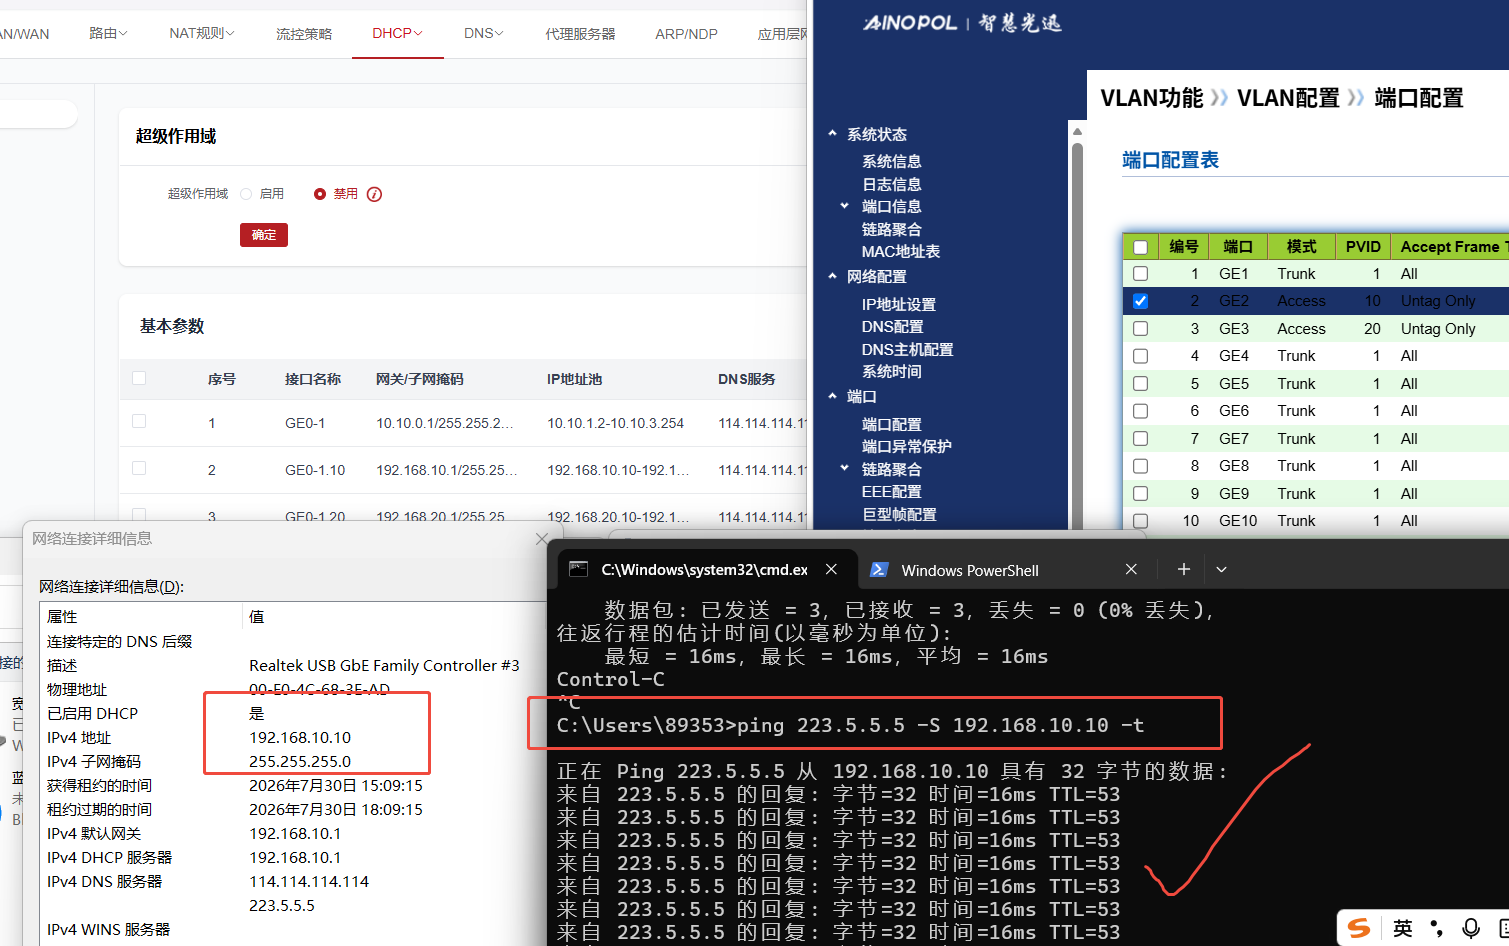 在LAN侧的两个不同vlan之间 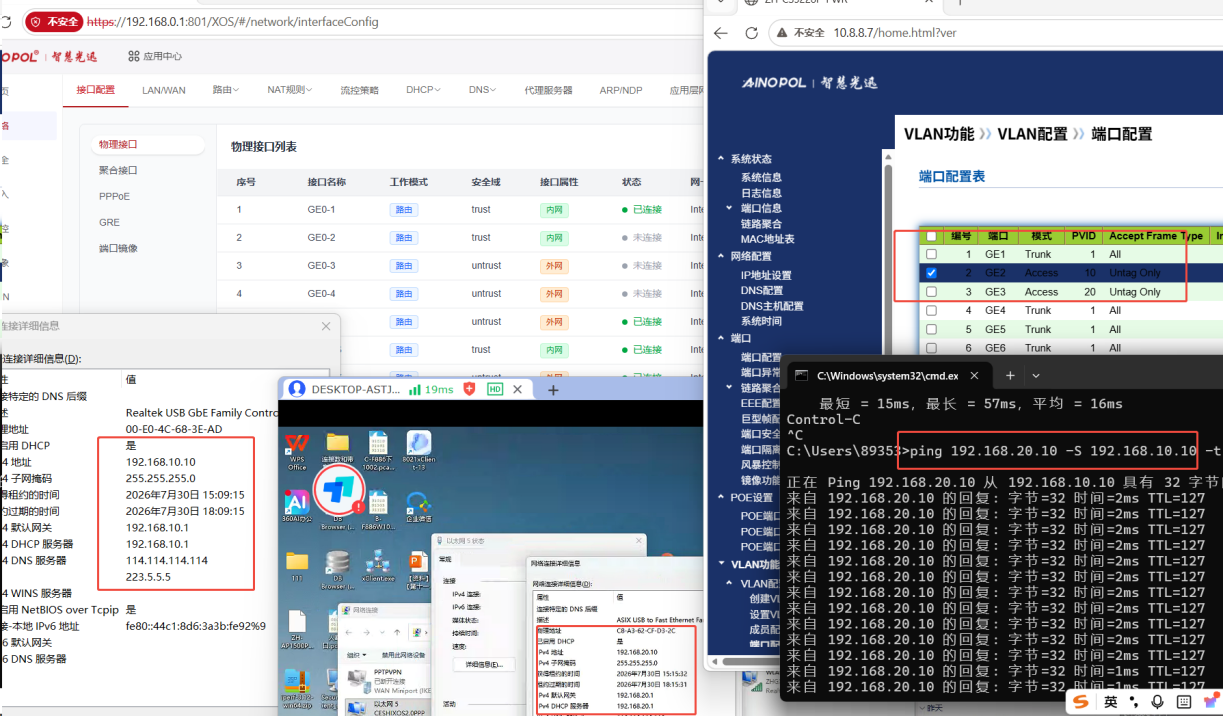 2\. VLAN 隔离生效,可灵活配置互访权限 ● 配置控制单向访问(通过安全策略来控制) 注意,和普通的路由和交换机不一样,设备不是通过ACL控制实现,但可通过安全策略功能实现该需求 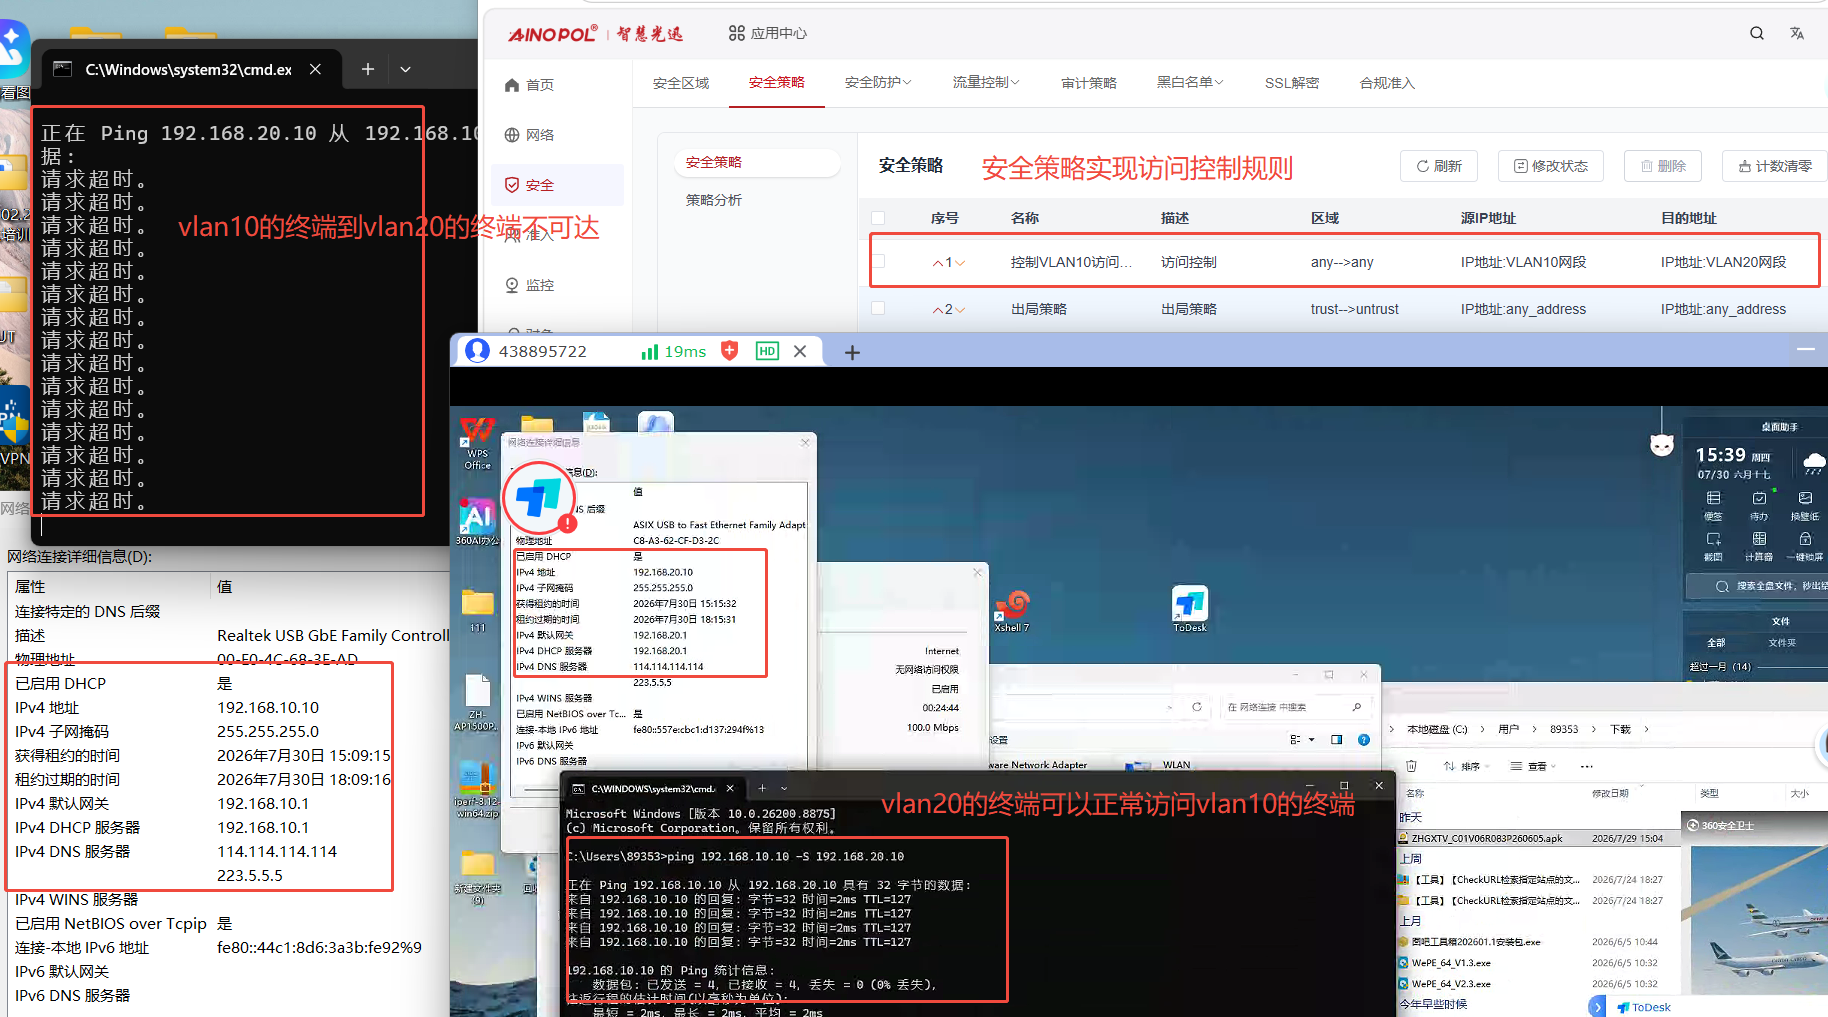 ● 配置控制双向访问(通过安全策略来控制) 注意,和普通的路由和交换机不一样,设备不是通过ACL控制实现,但可通过安全策略功能实现该需求 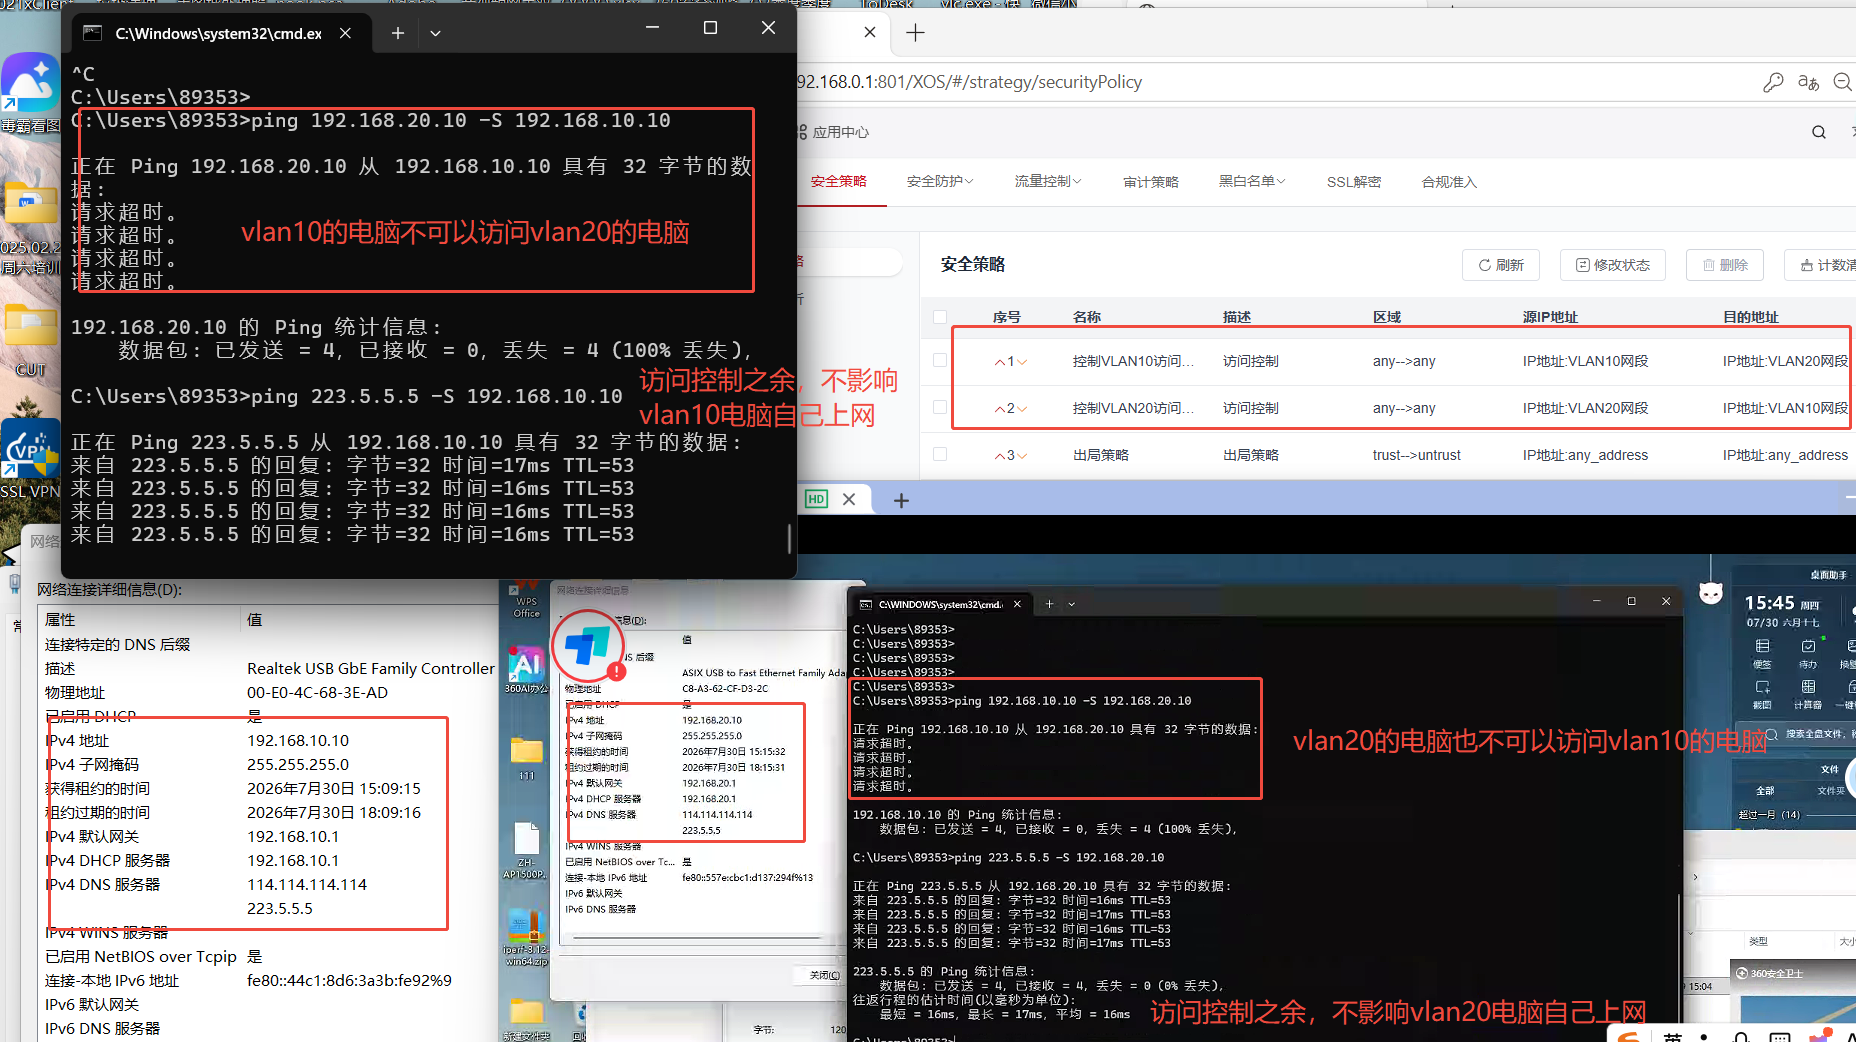 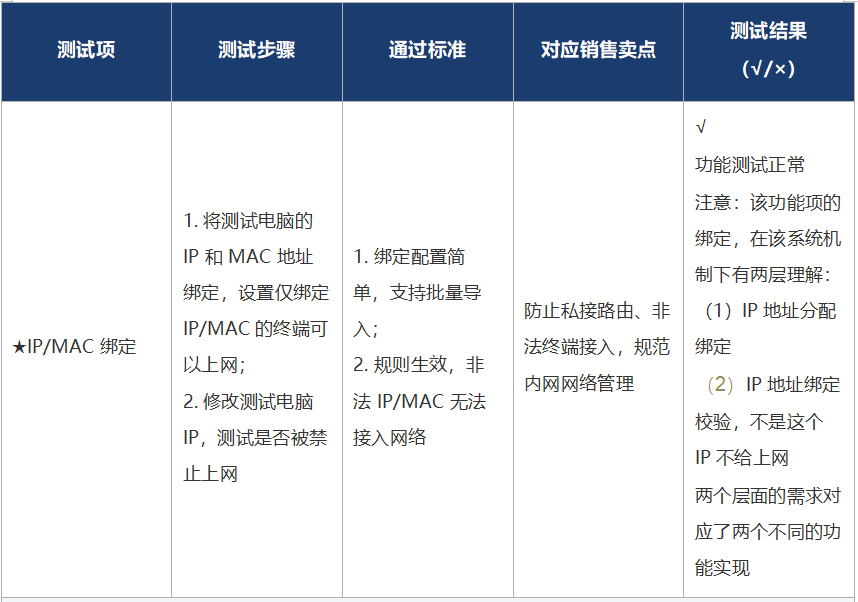 1. 绑定配置简单,支持批量导入; ● DHCP下发IP地址分配绑定 第一步:未限定前电脑获取到的IP地址 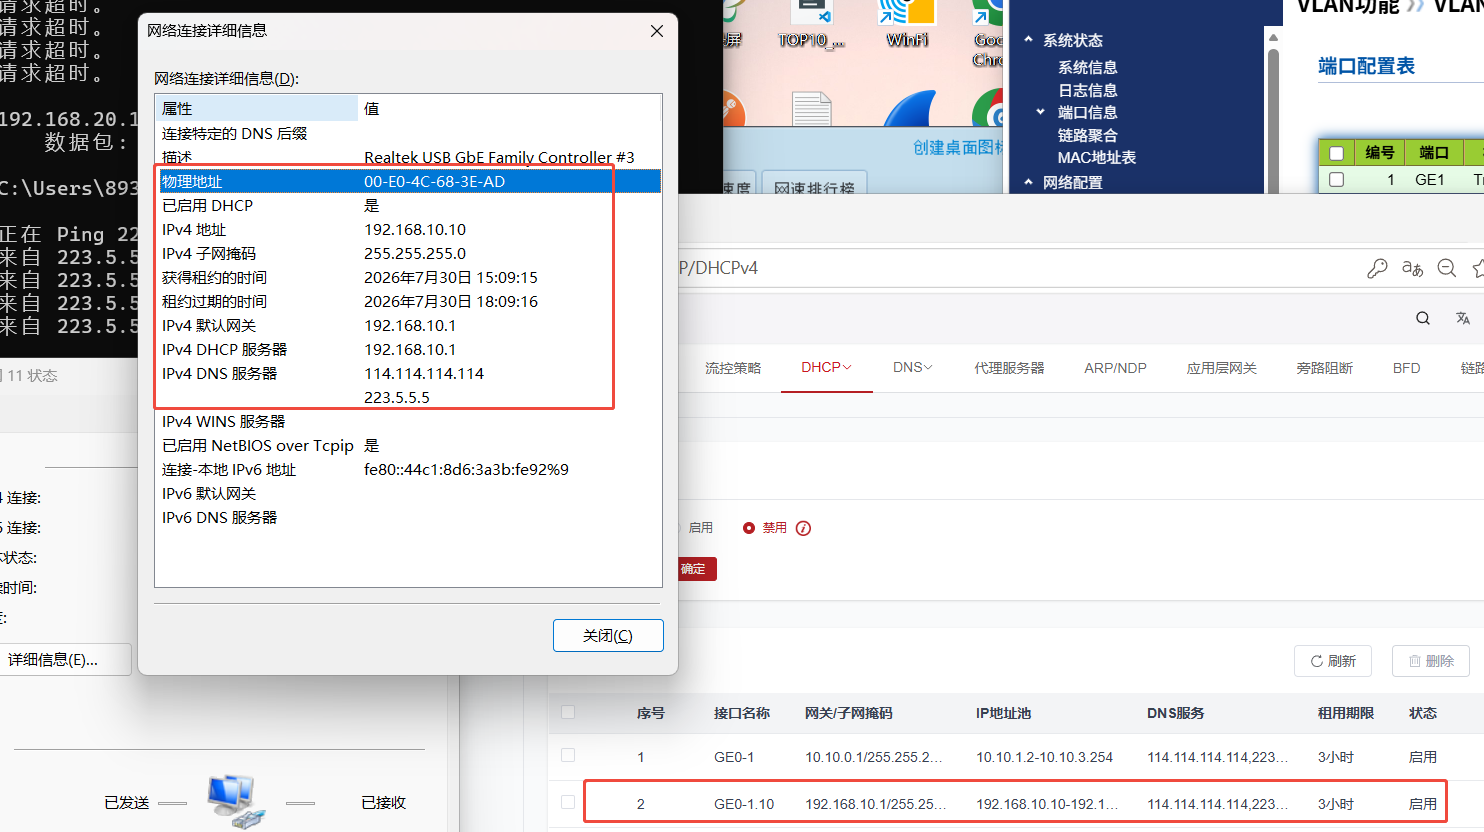 第二步:限定后,电脑获取到的IP地址 注意:存在功能边界如下: (1)目前针对设备名称的备注暂不支持中文 (2)绑定的IP地址不能是IP地址池以内的地址,而必须是池外地址,这意味的绑定前后需要IP变更(但是已测试,在未变更状态下不影响上网) (3)绑定或者解绑的操作后,终端不能立马意识到自己的IP被绑定,而是要重新连接获取IP的时候,才可以意识到新的绑定,从而获取到新的IP地址 (4)编辑的独立性目前还不能满足,不是一条一条条目的方式编辑,容易出现误操作的情况 Ip和mac的静态绑定配置完成后,电脑需要重新禁用启用下接口,或者在下一个地址回收周期后方可应用绑定的mac A/192.168.10.50/00:e0:4c:68:3e:ad 电脑获取到对应绑定的IP地址的情况,如下图所示: 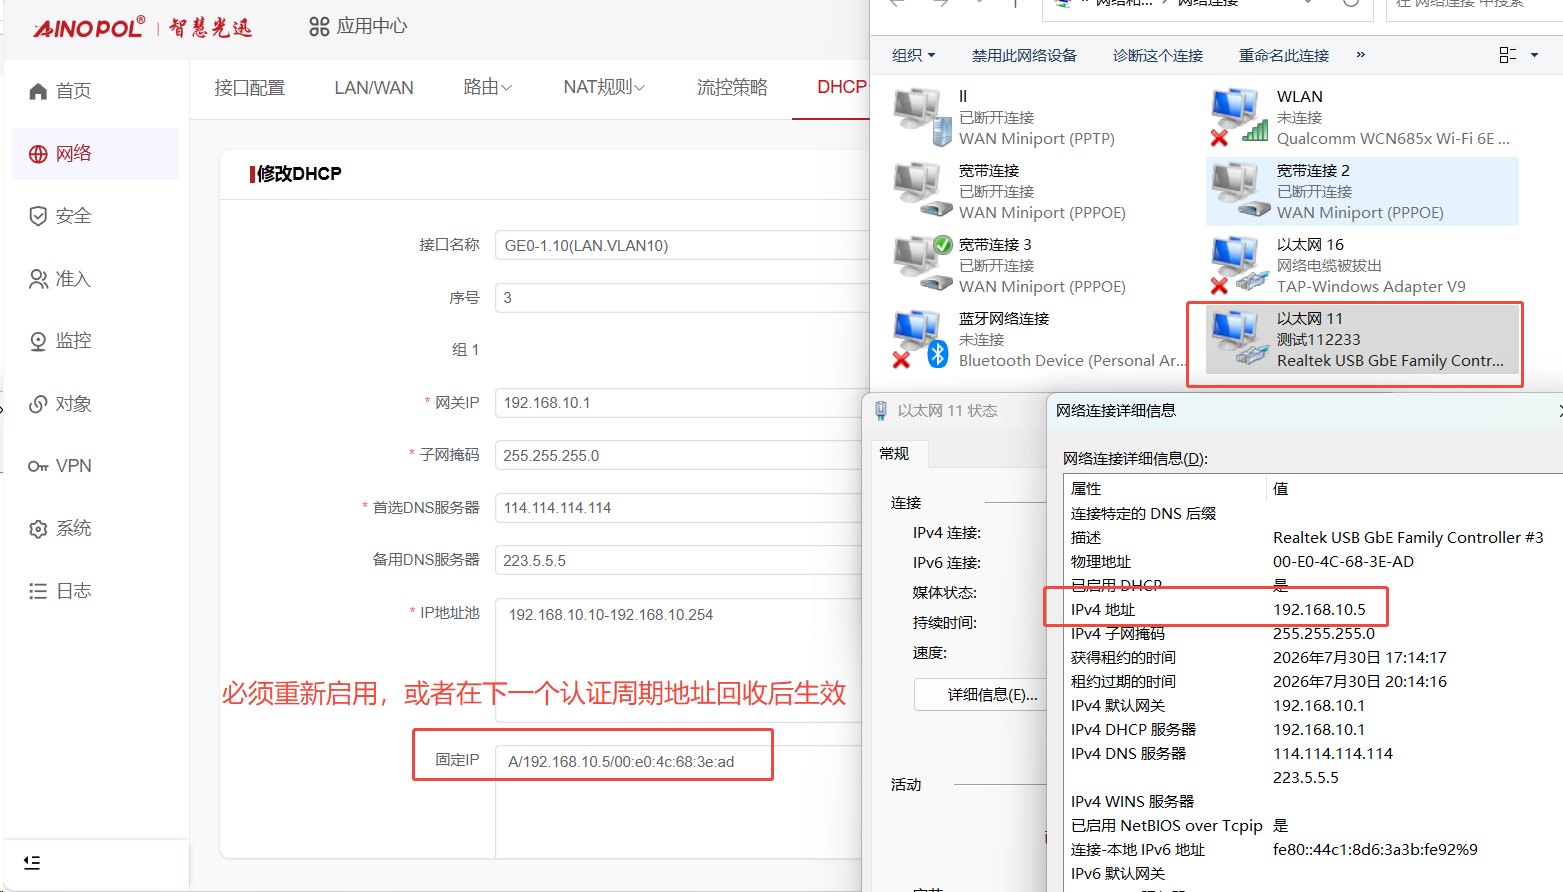 ● 上网用户绑定校验,某个终端必须使用某个固定的IP方可正常上网 上网的mac校验是通过组织结构的用户绑定mac来实现的,配置用户并绑定mac后,用户(mac对应的设备)无论采用何种手段获取IP地址,必须要配置对应的IP地址后方可上网(即:用户的检查绑定) 第一步:未绑定状态下,测试用户的通网情况 可以看到,电脑用户的通网情况OK 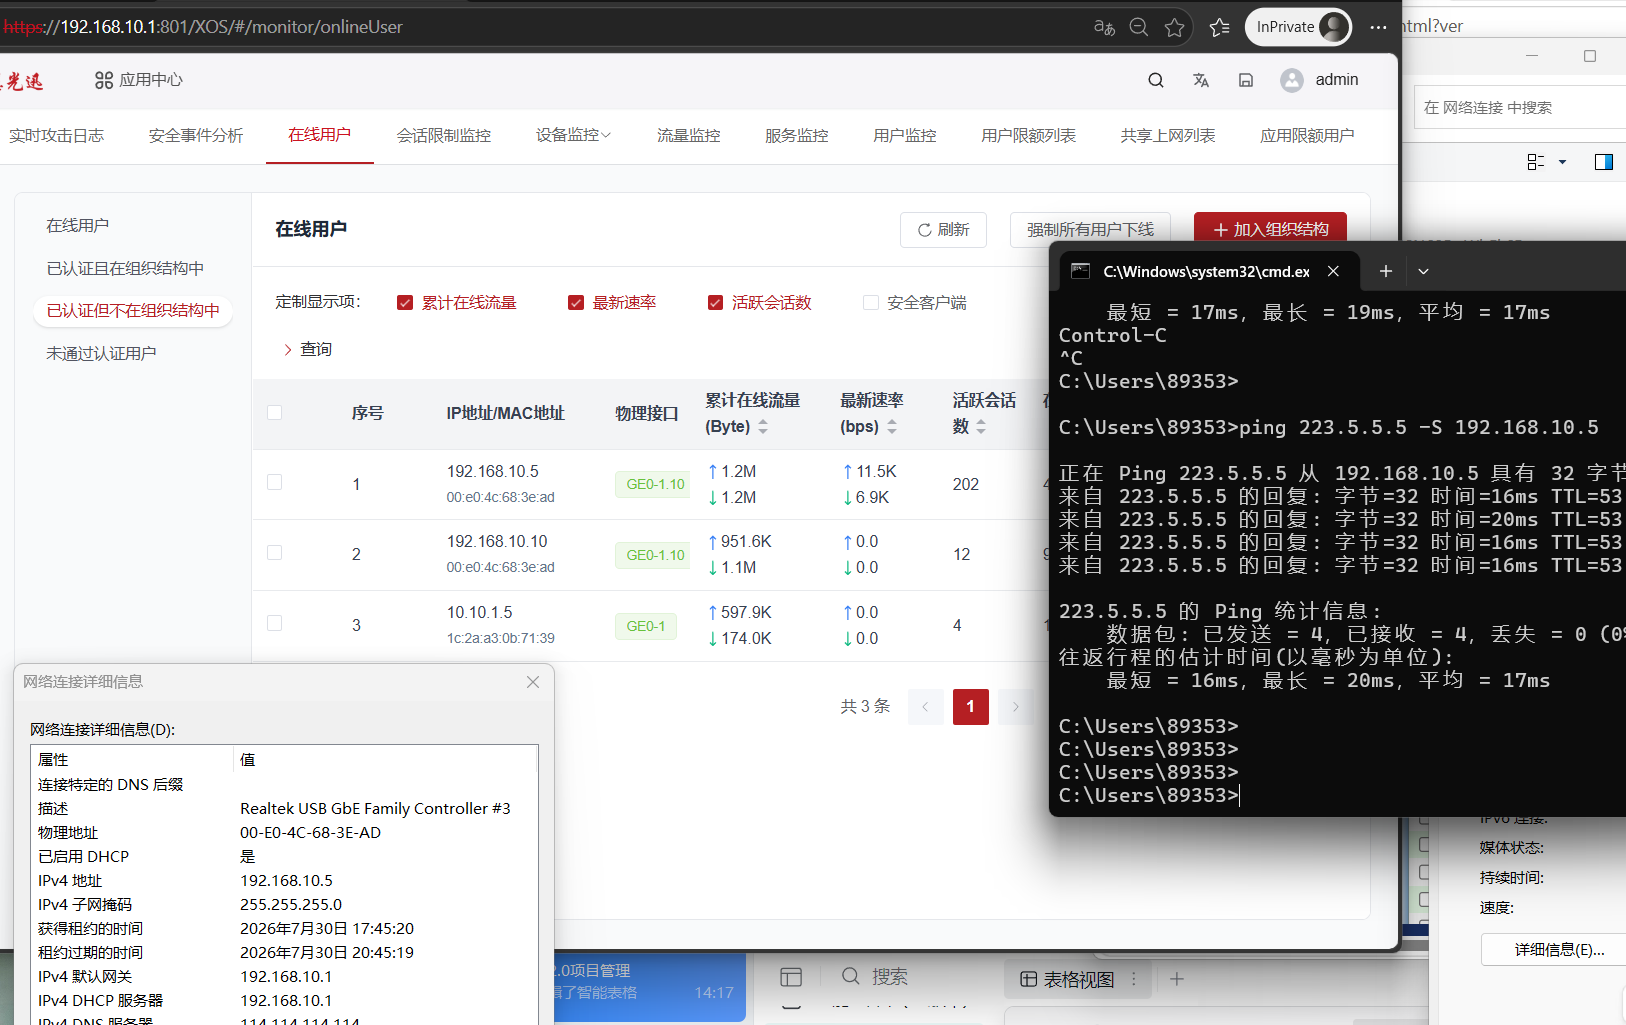 第二步:给用户绑定IP地址(要求用户使用192.168.10.5上网) 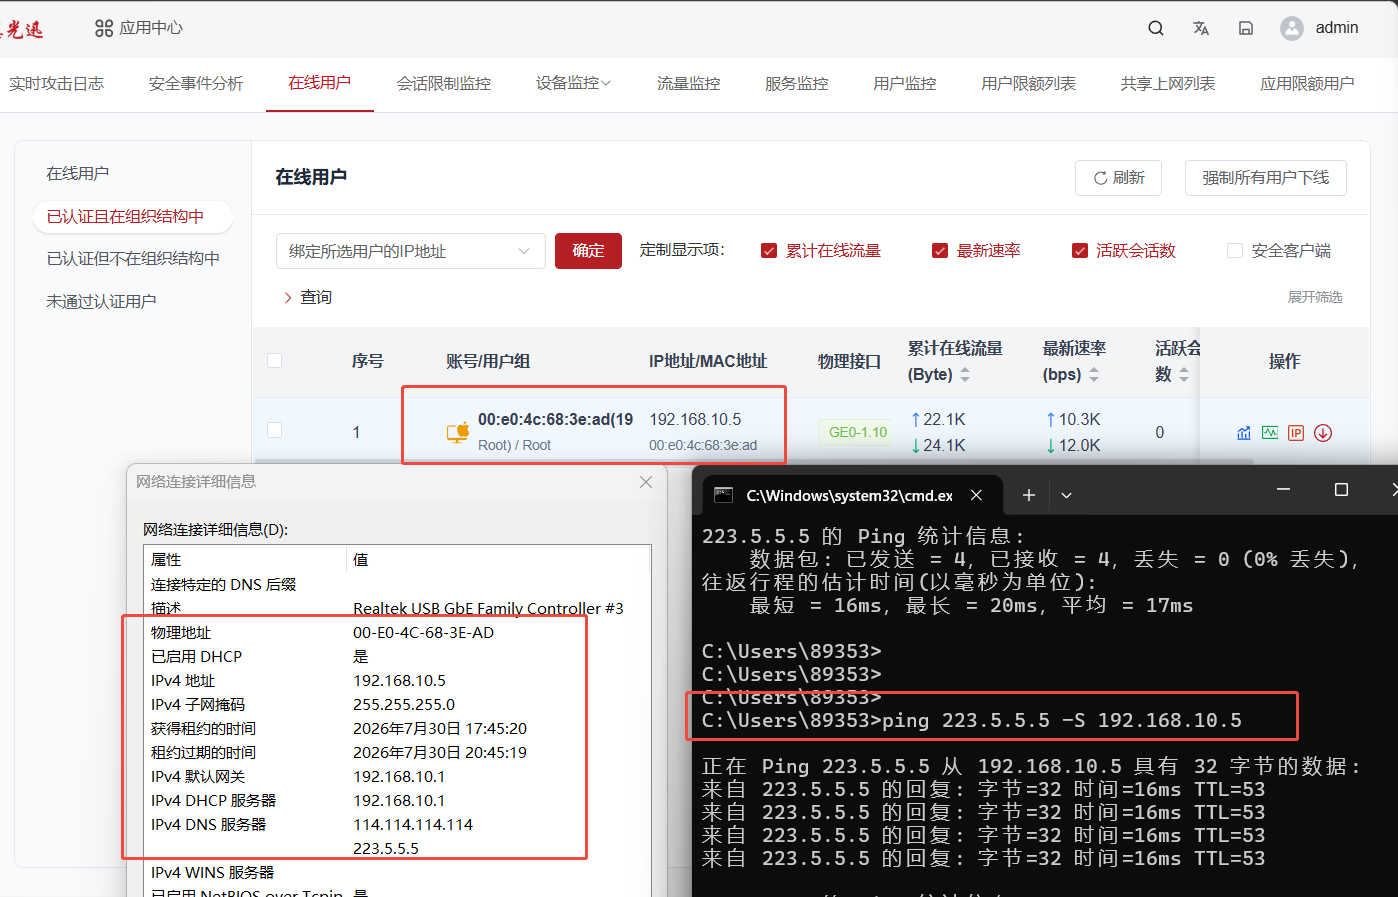 此时,该用户正常访问外网时可以正常访问的(符合咱们的测试预期) 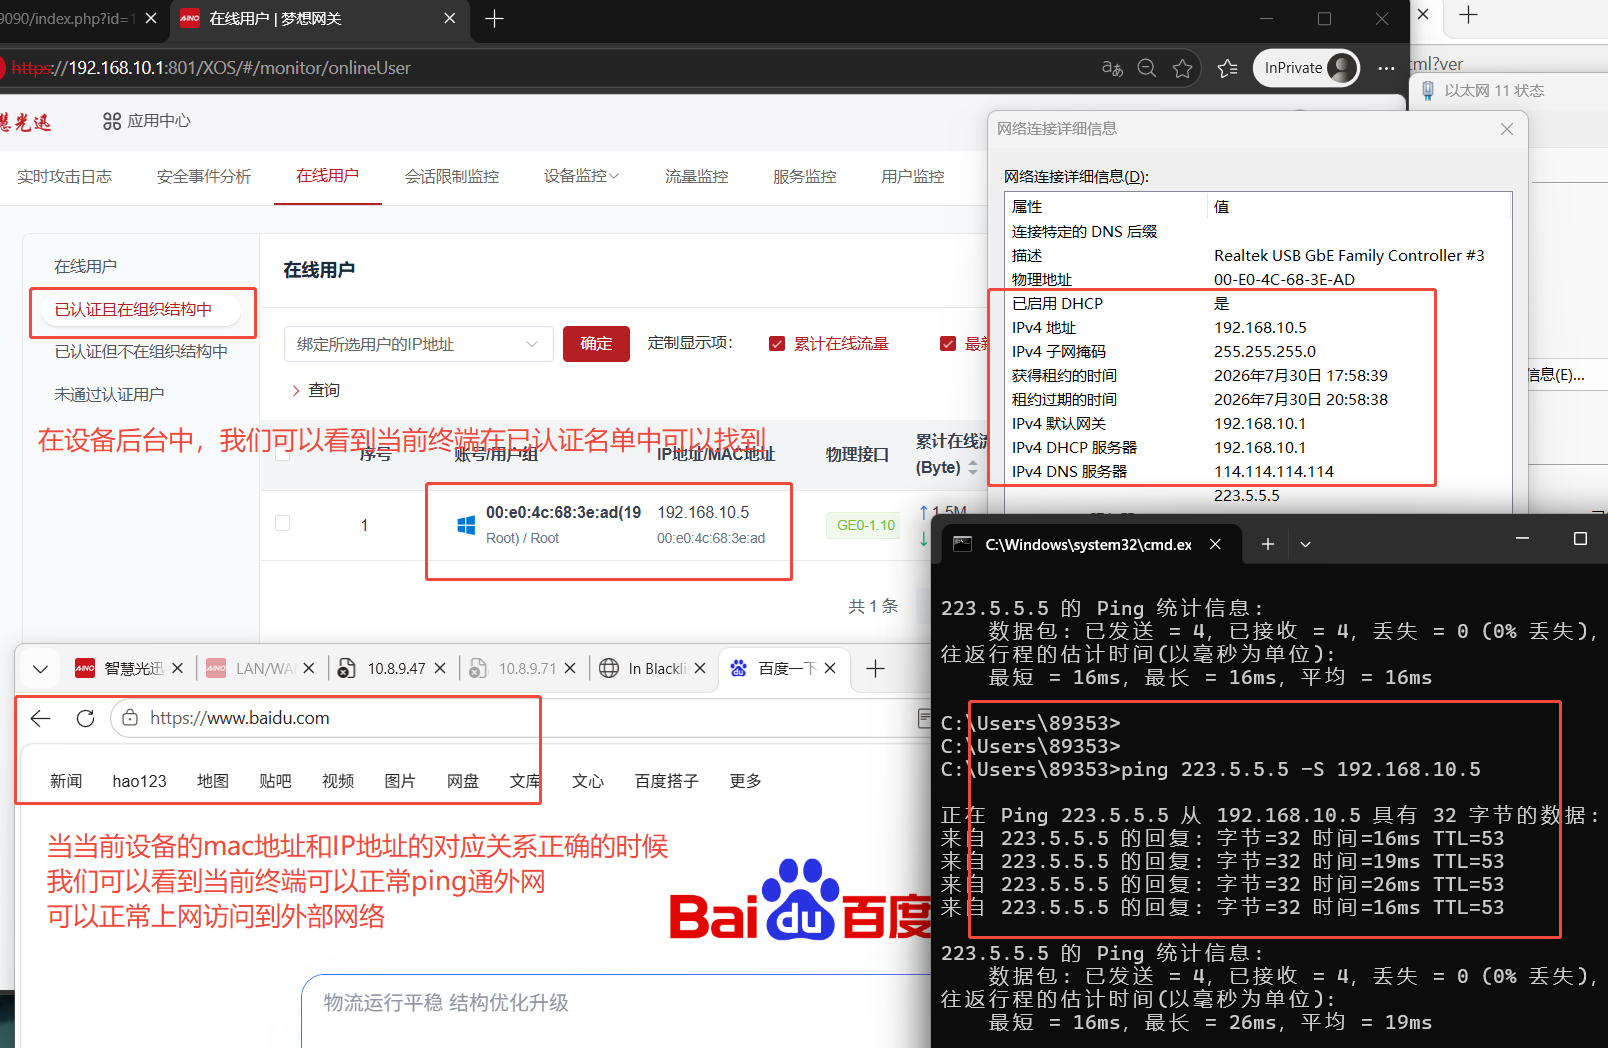 第三步:测试档用户不使用的这个IP地址上网的时候(比如,我们配置静态IP地址192.168.10.6)此时,可以看见,当前用户无法正常上网,符合预期 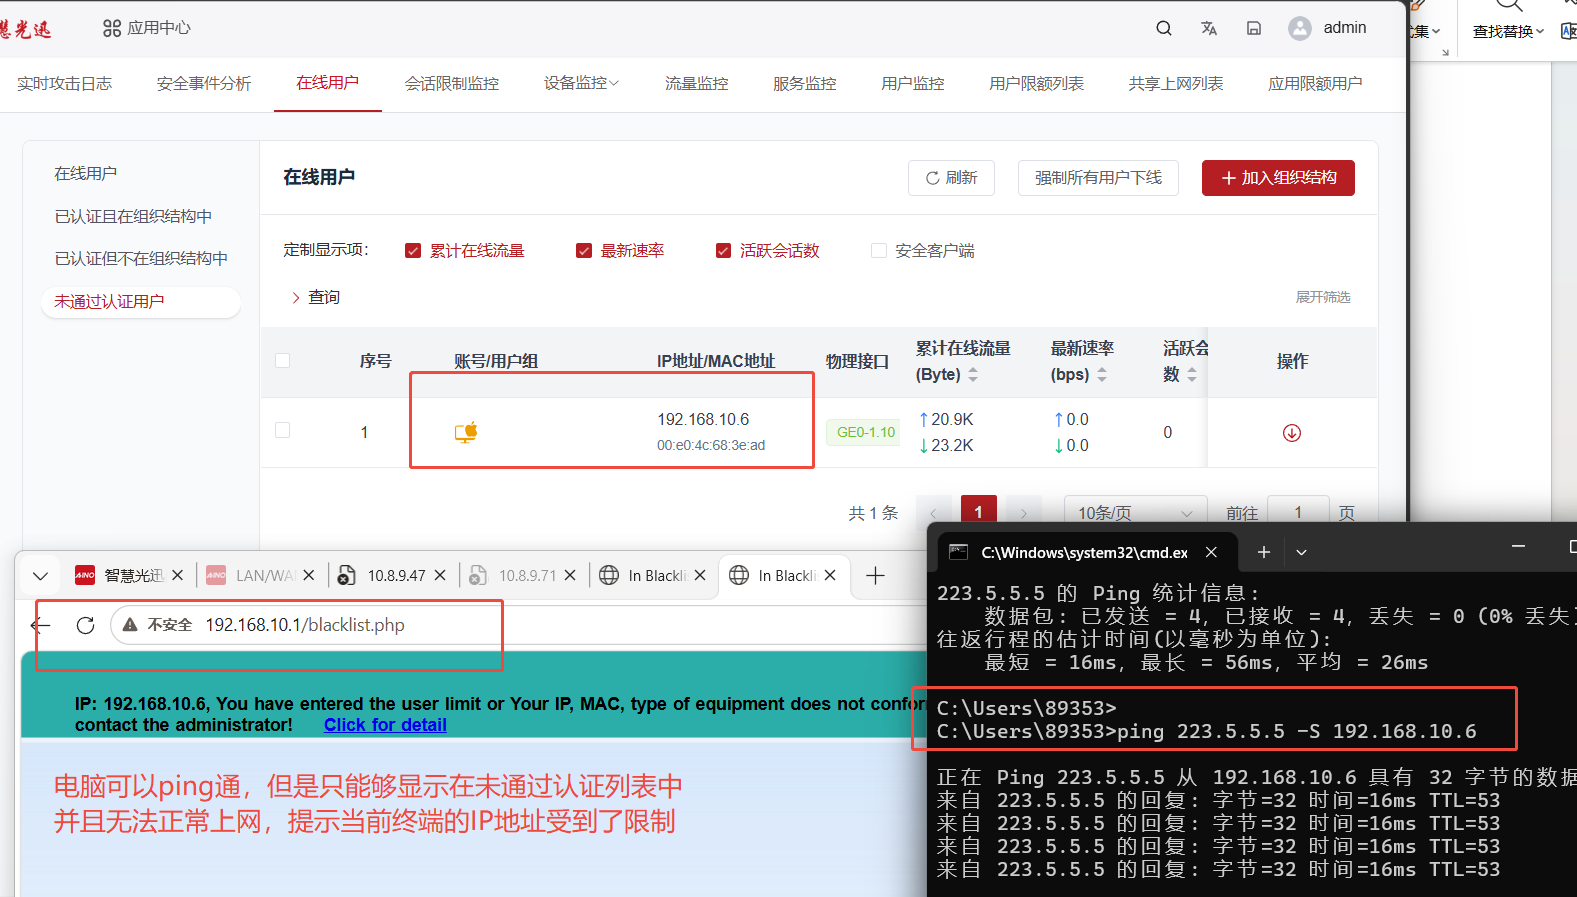 2\. 规则生效,非法 IP/MAC 无法接入网络 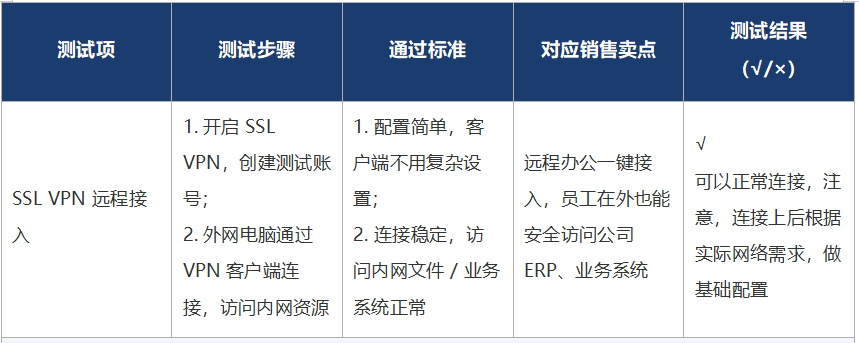 1. 配置简单,客户端不用复杂设置; 电脑访问WAN口后即可推送下载客户端,下载客户端后,即可登录使用 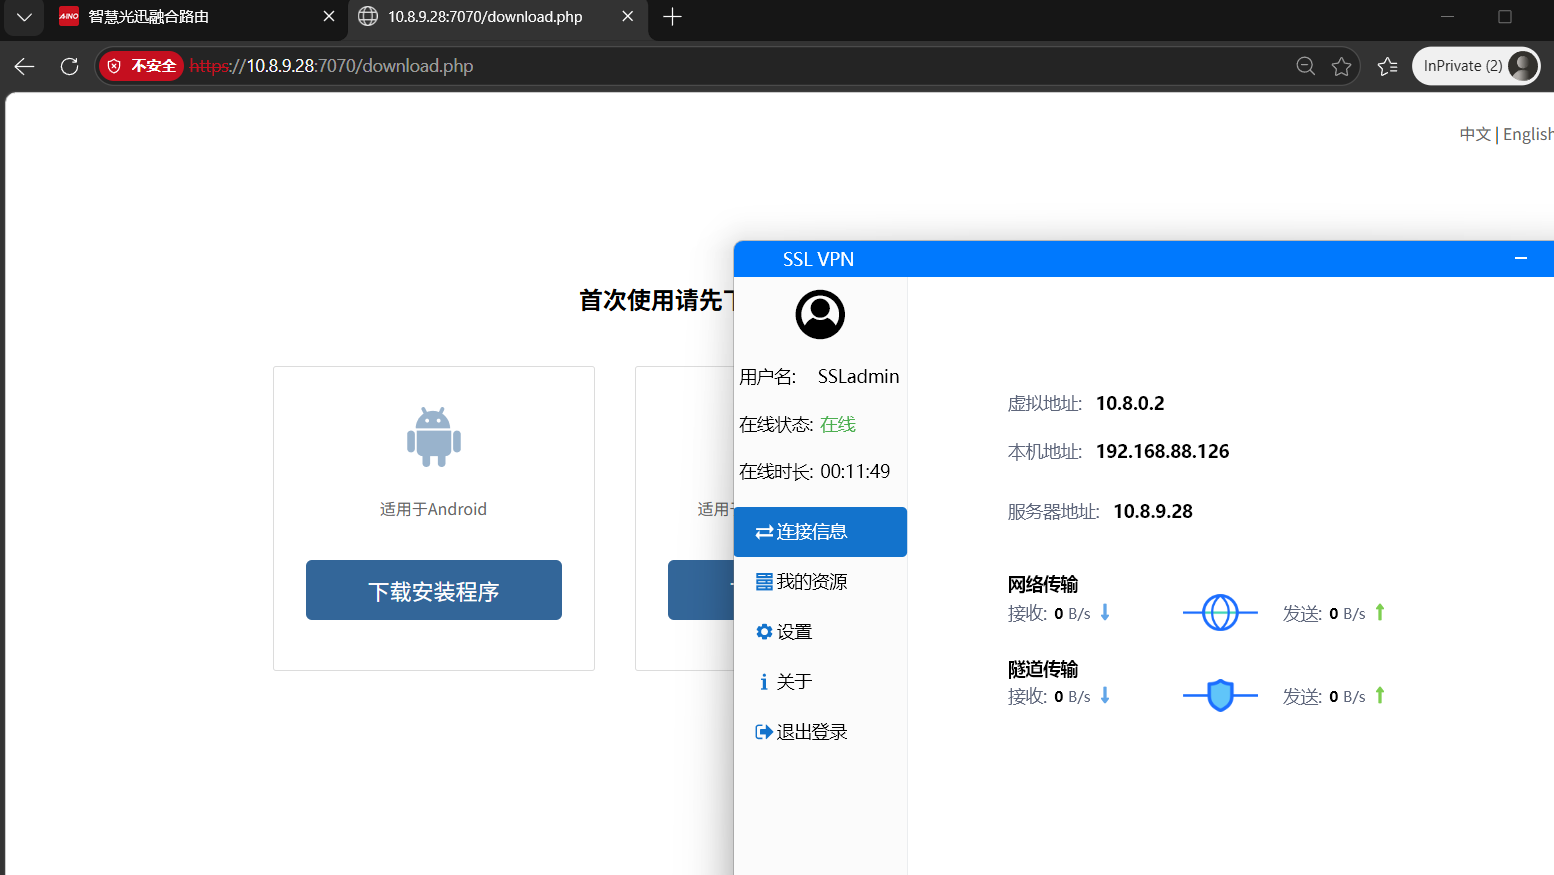 2\. 连接稳定,访问内网文件 / 业务系统正常 电脑连接WAN侧,模拟公网环境,电脑测试通过WAN口访问业务系统正常 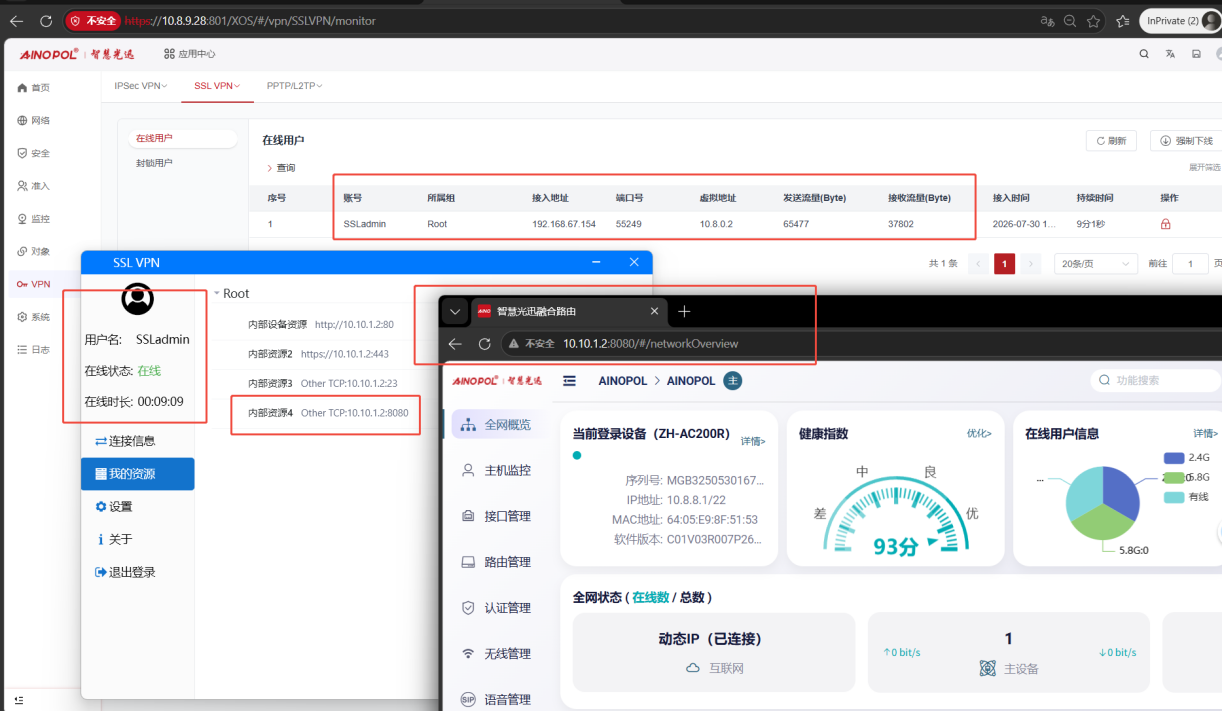 **2.3 基础安全与稳定性** 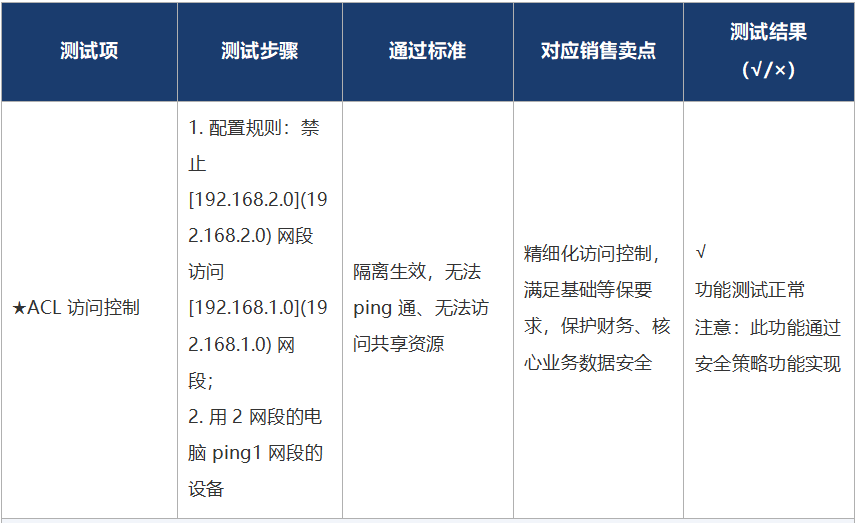 ● 配置控制单向访问(通过安全策略来控制) 注意,和普通的路由和交换机不一样,设备不是通过ACL控制实现,但可通过安全策略功能实现该需求 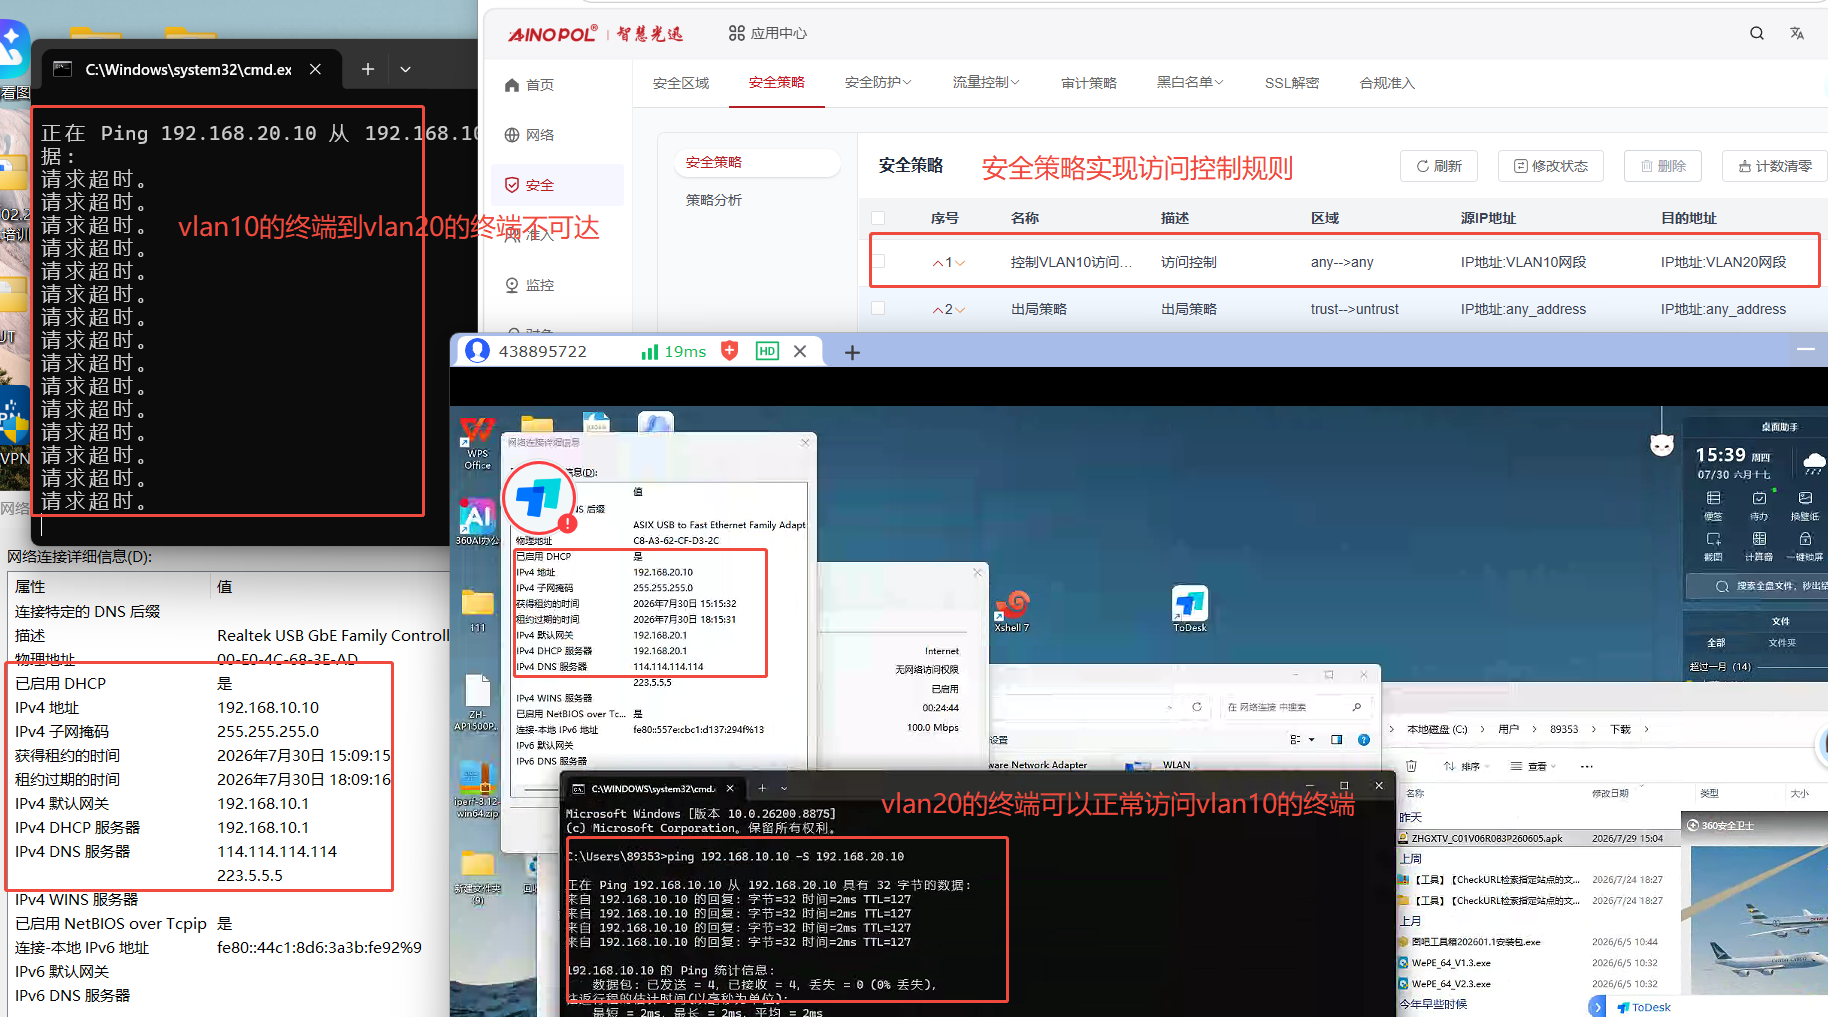 ● 配置控制双向访问(通过安全策略来控制) 注意,和普通的路由和交换机不一样,设备不是通过ACL控制实现,但可通过安全策略功能实现该需求 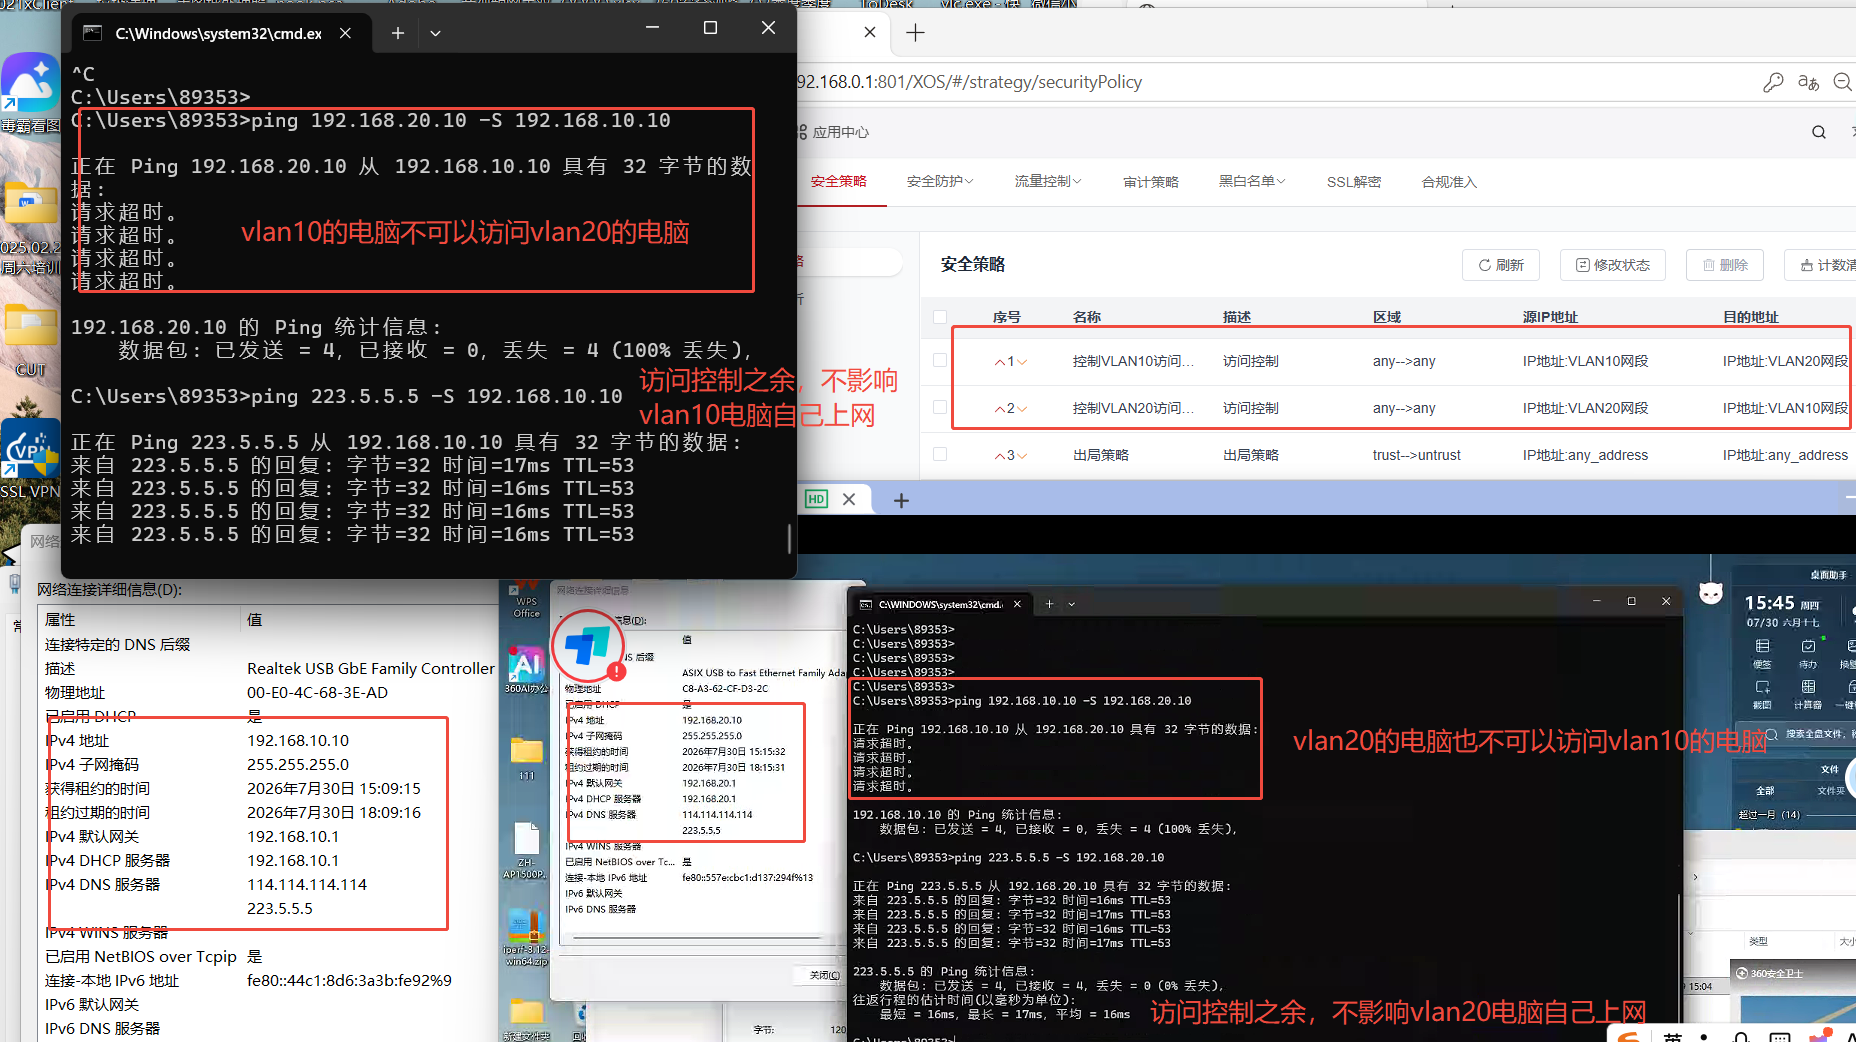 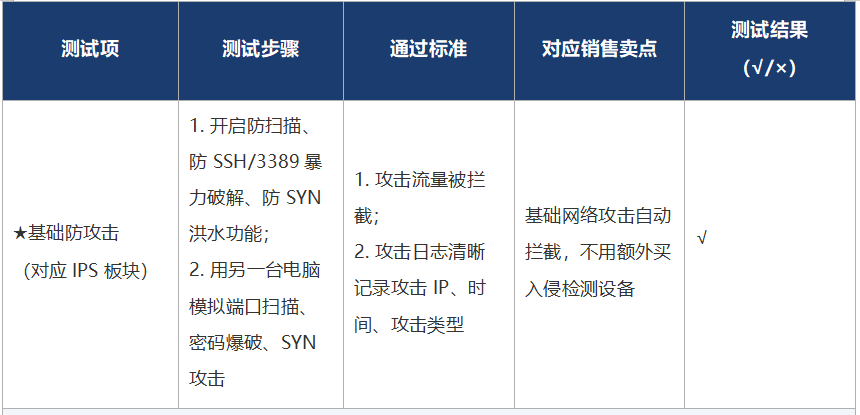 攻击测试情况: 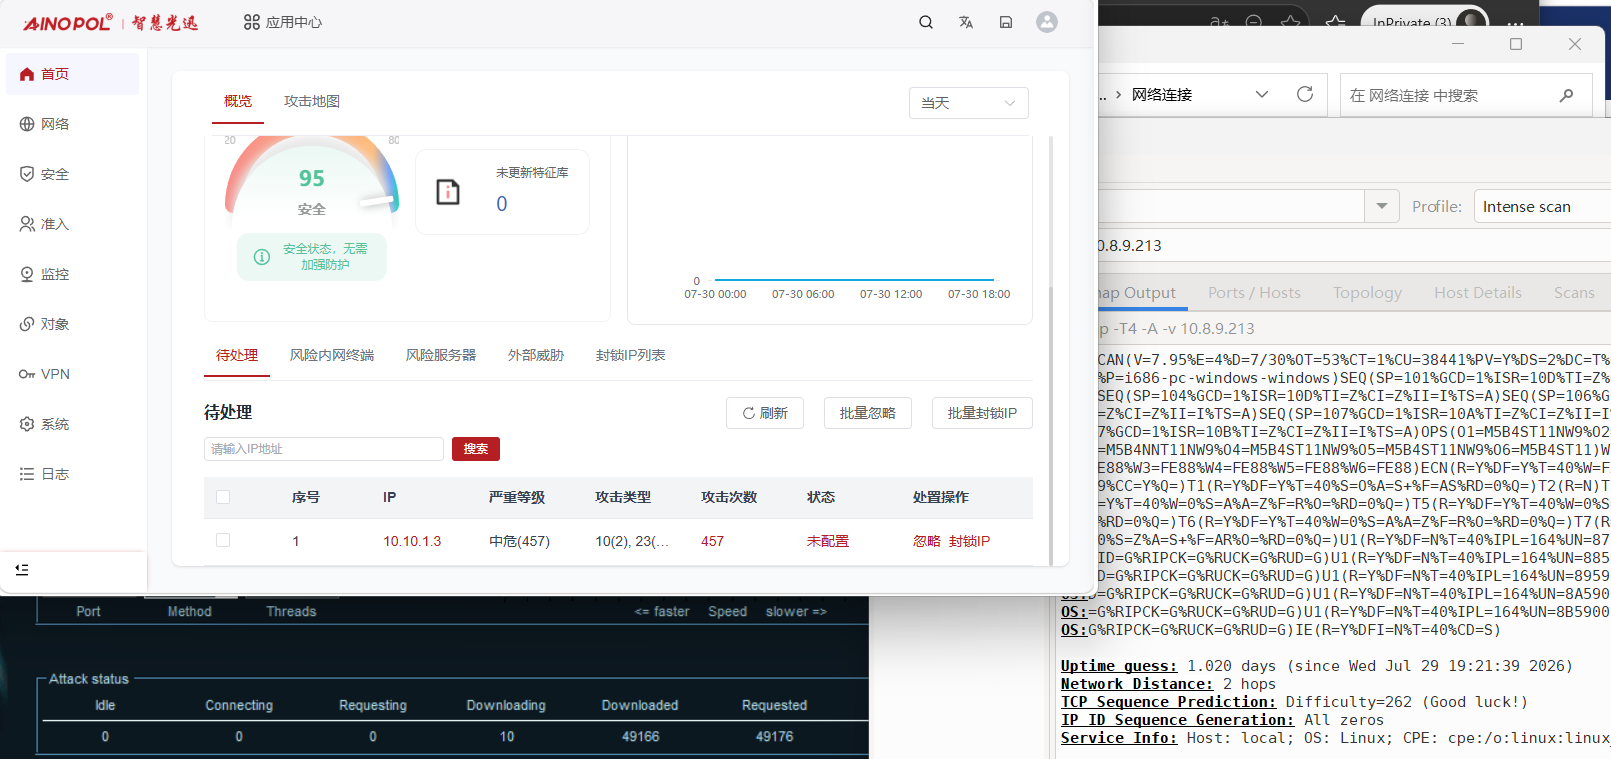 日志情况详细清晰 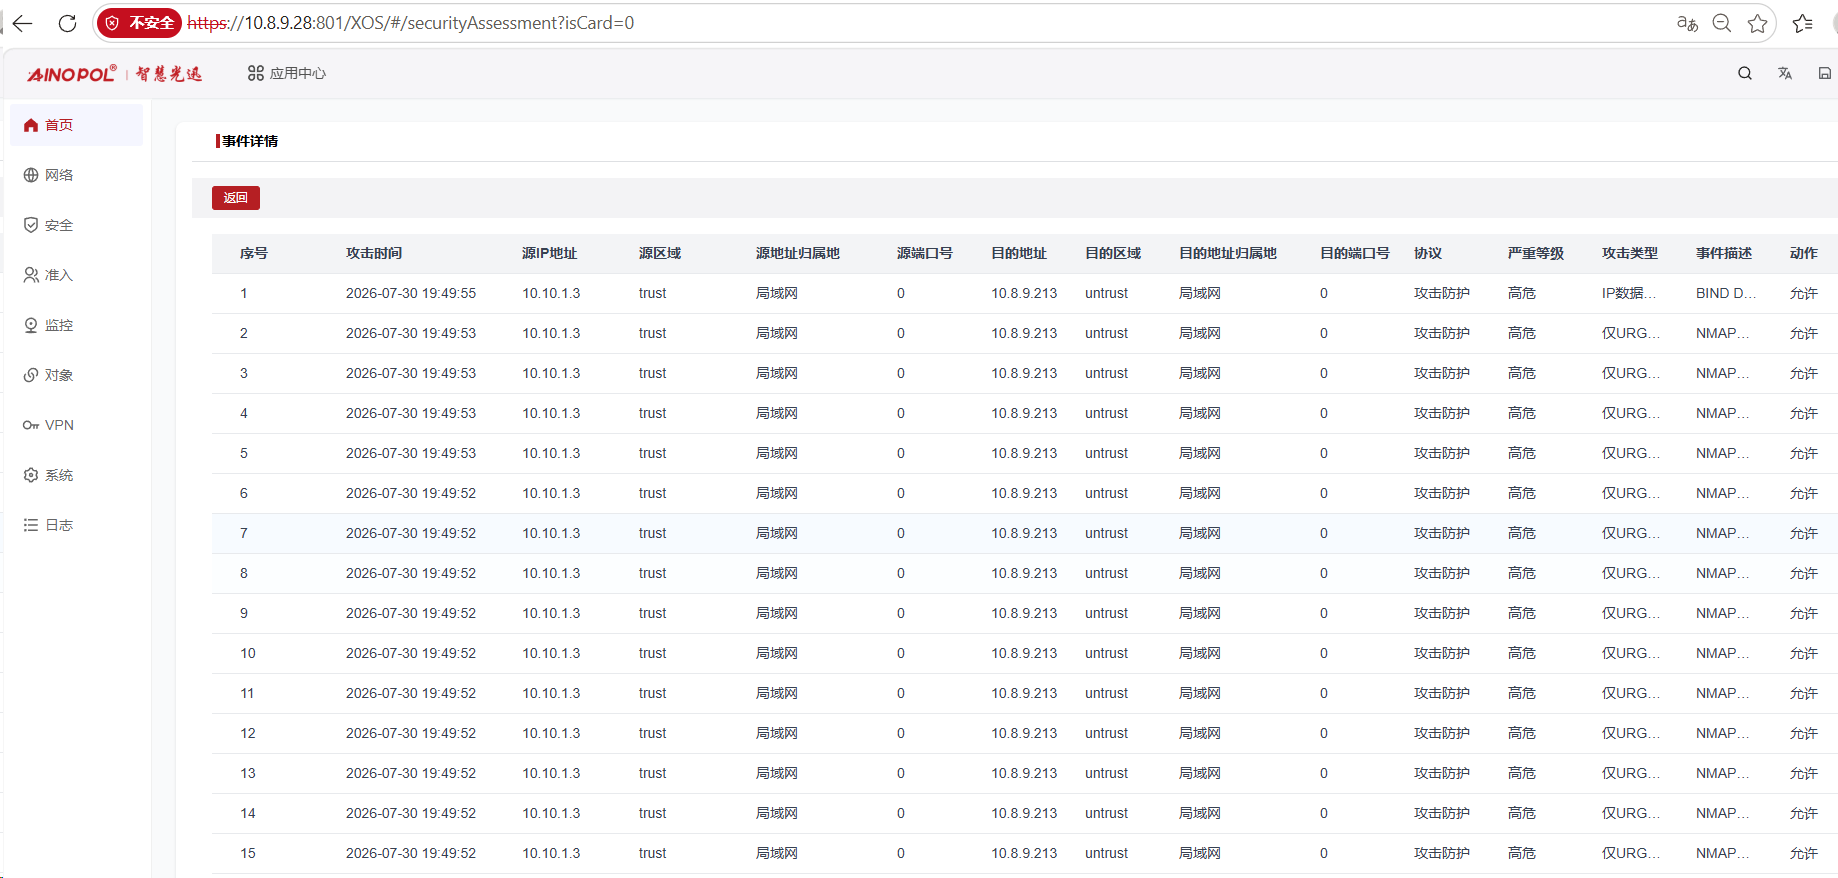 可以选择阻拦: 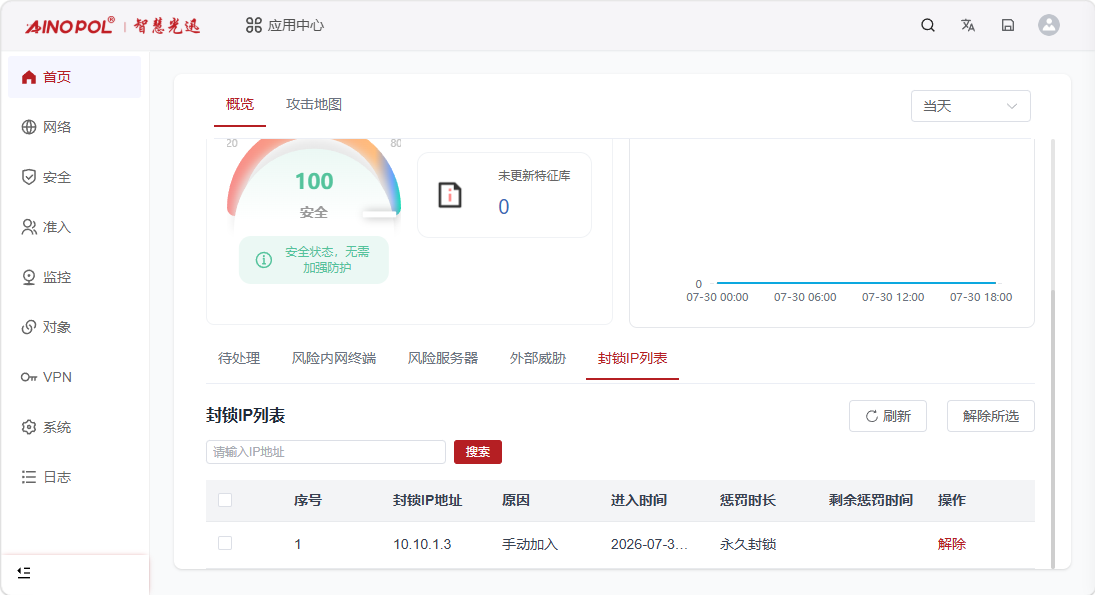 被阻拦后,将无法通网,从而无法进行攻击 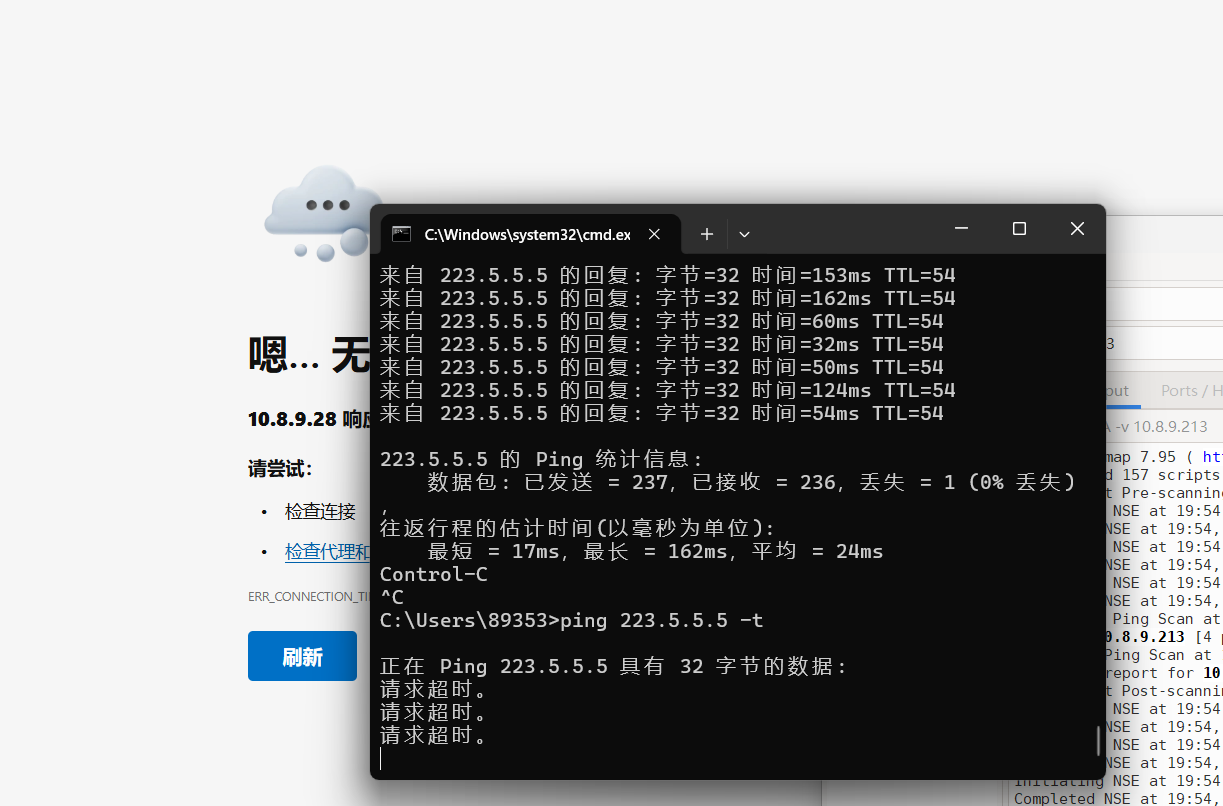 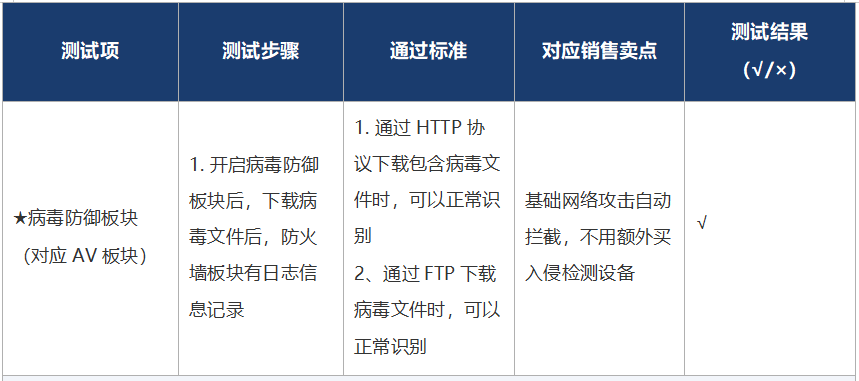 ● 通过HTTP下载包含病毒的文件时,可以正常识别 搭建WEB服务器,在WEB服务器上传病毒文件 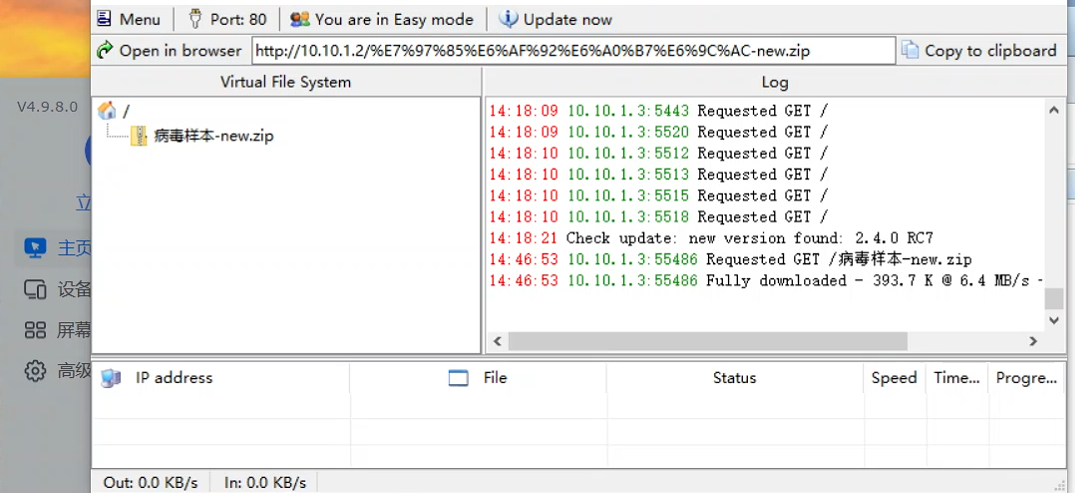 客户端下载包含病毒文件,如下图所示 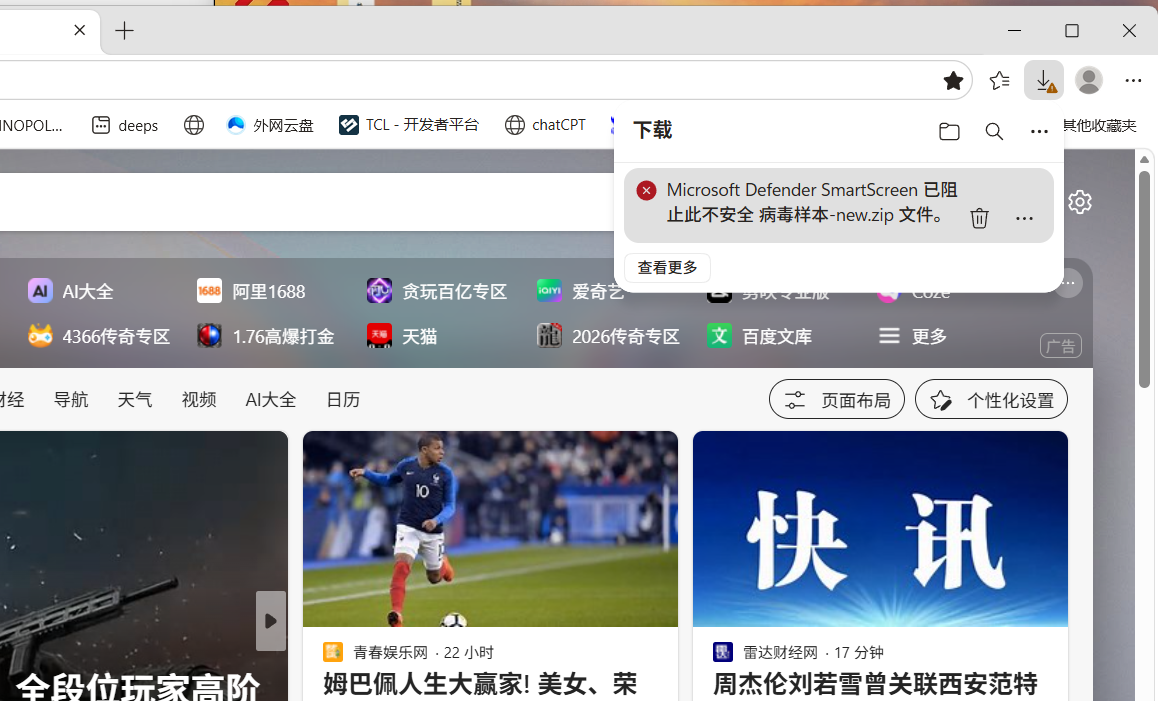 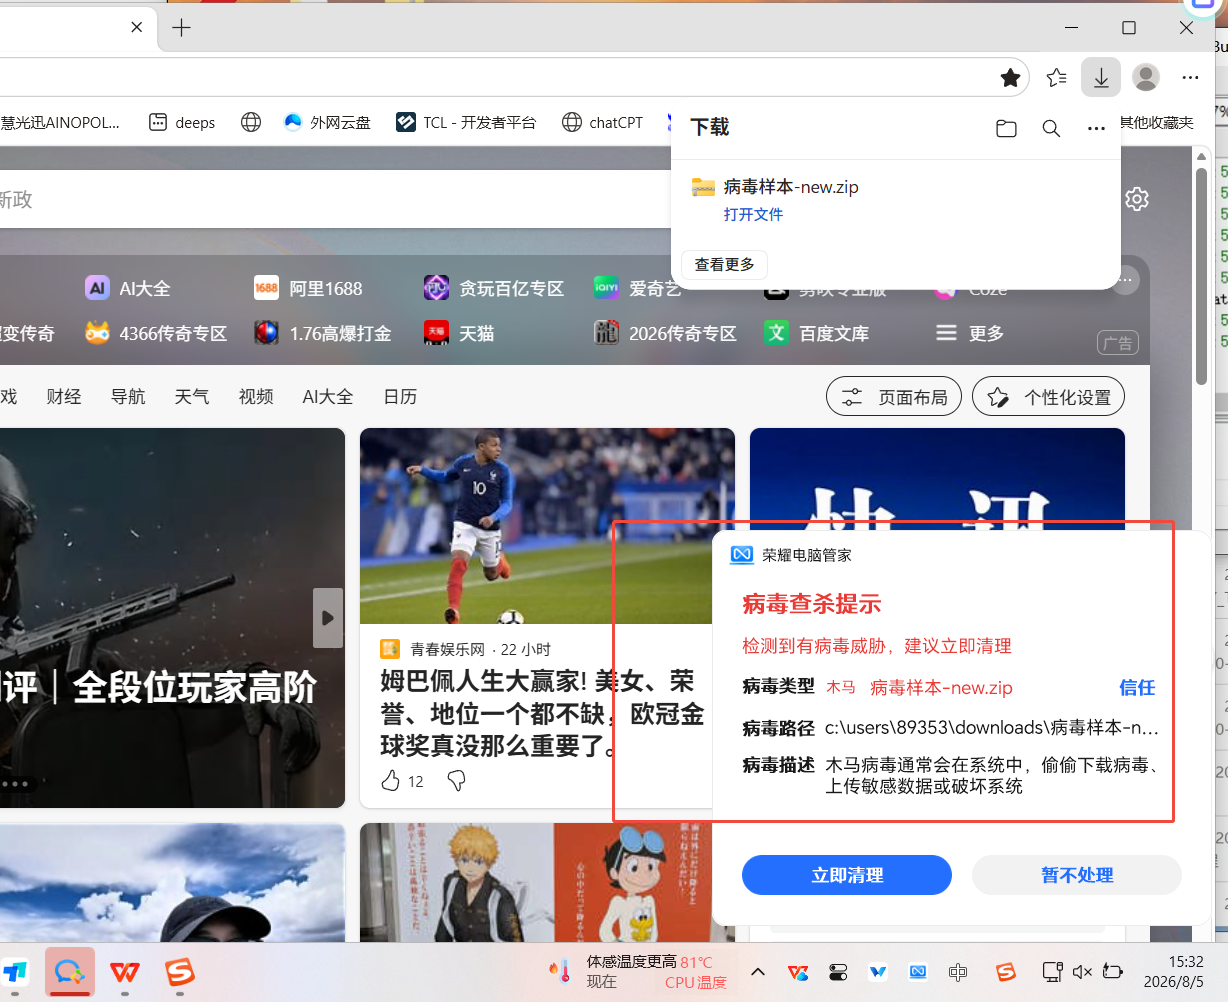 下载完成后,在防火墙设备中,可以查看到病毒文件的下载记录 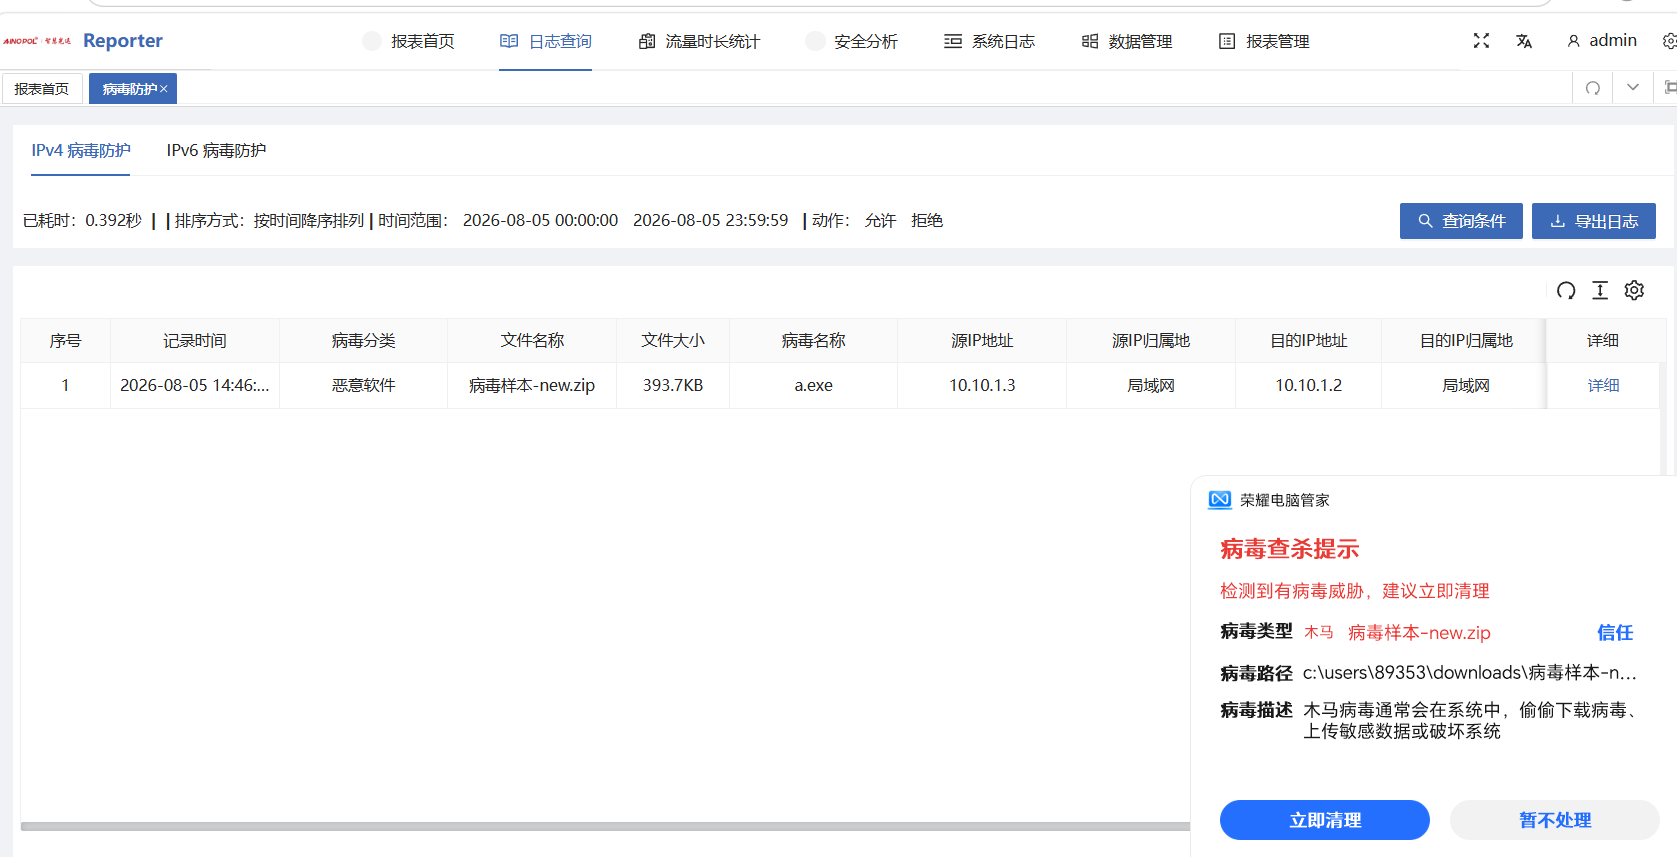 详细情况查看如下: 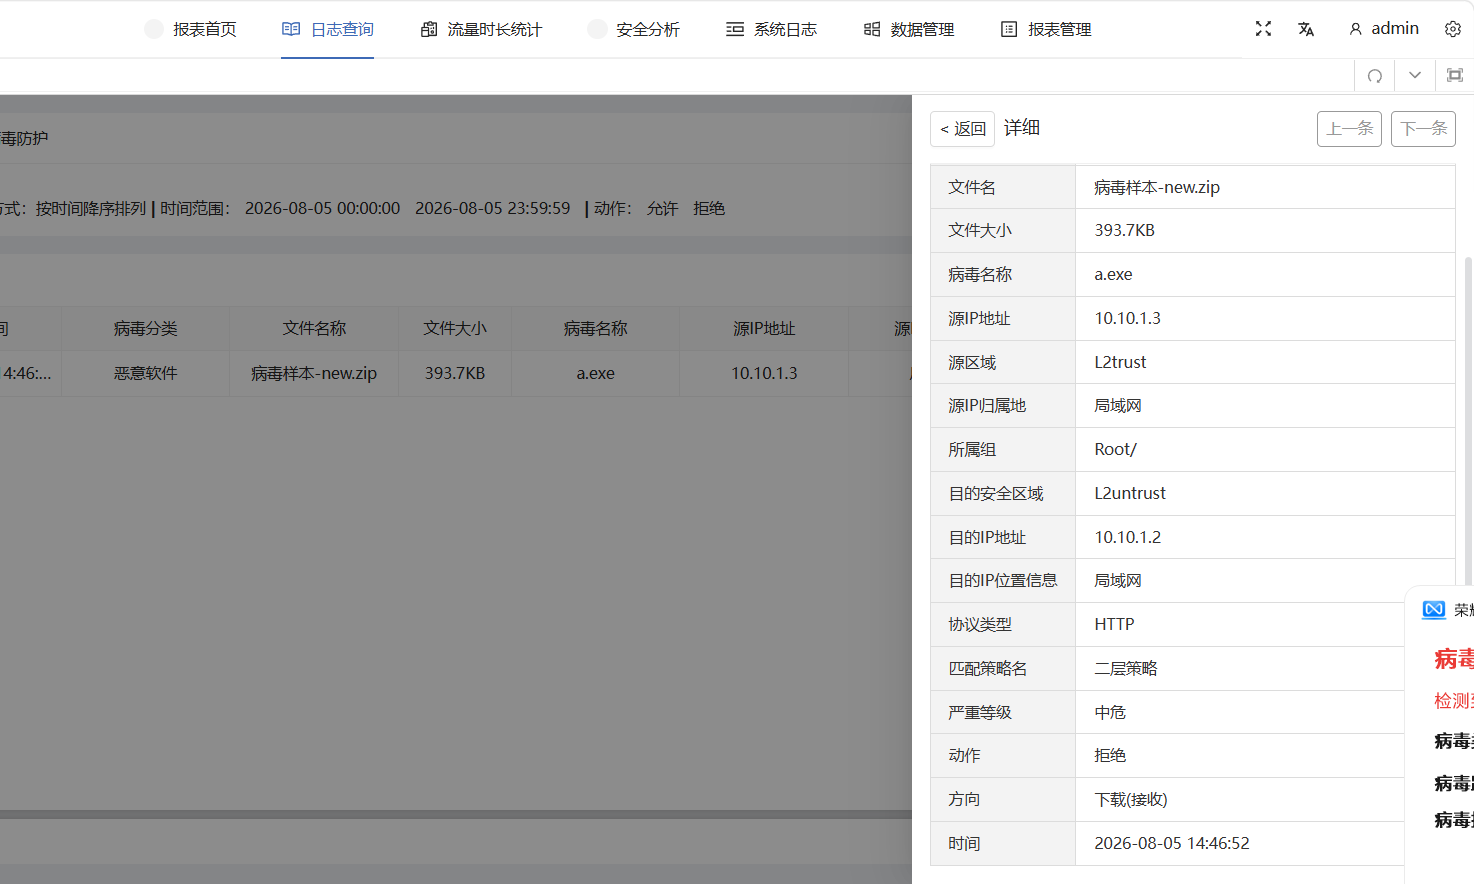 ● 通过FTP下载包含病毒的文件时,可以正常识别 部署FTP服务器,在FTP服务器上放入包含病毒的文件 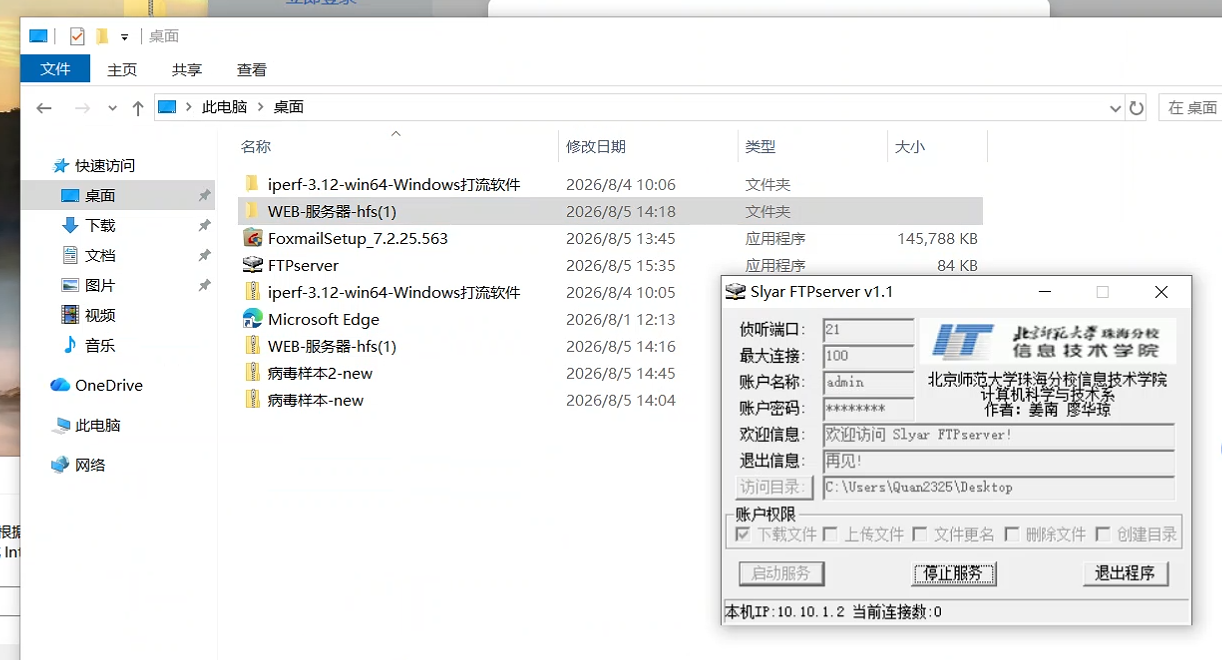 内网客户端下载包含病毒的文件,如下图所示: 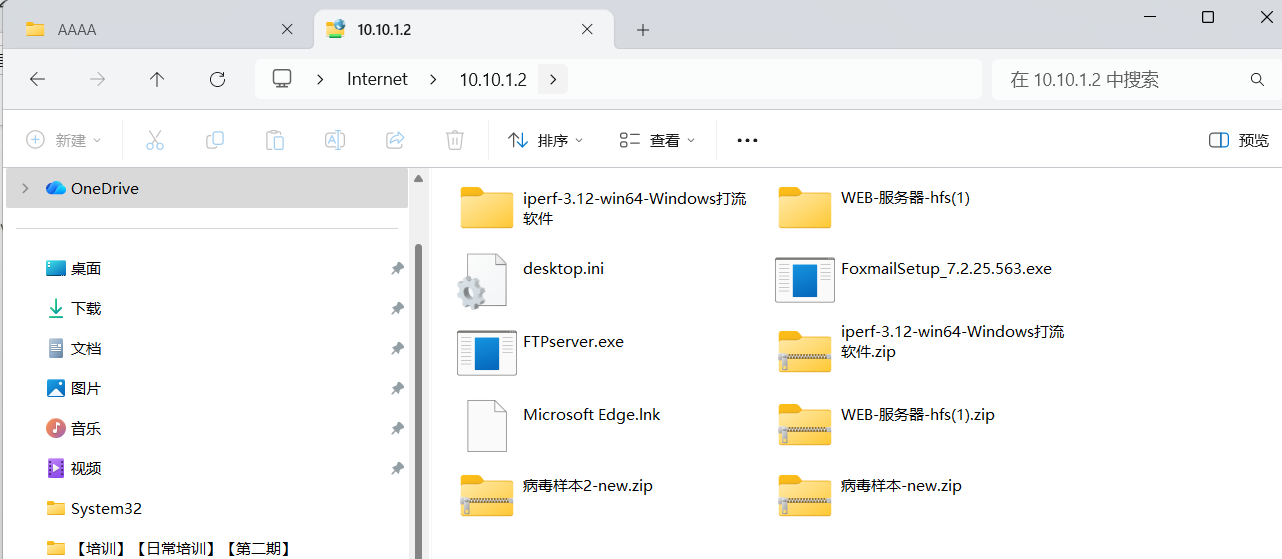 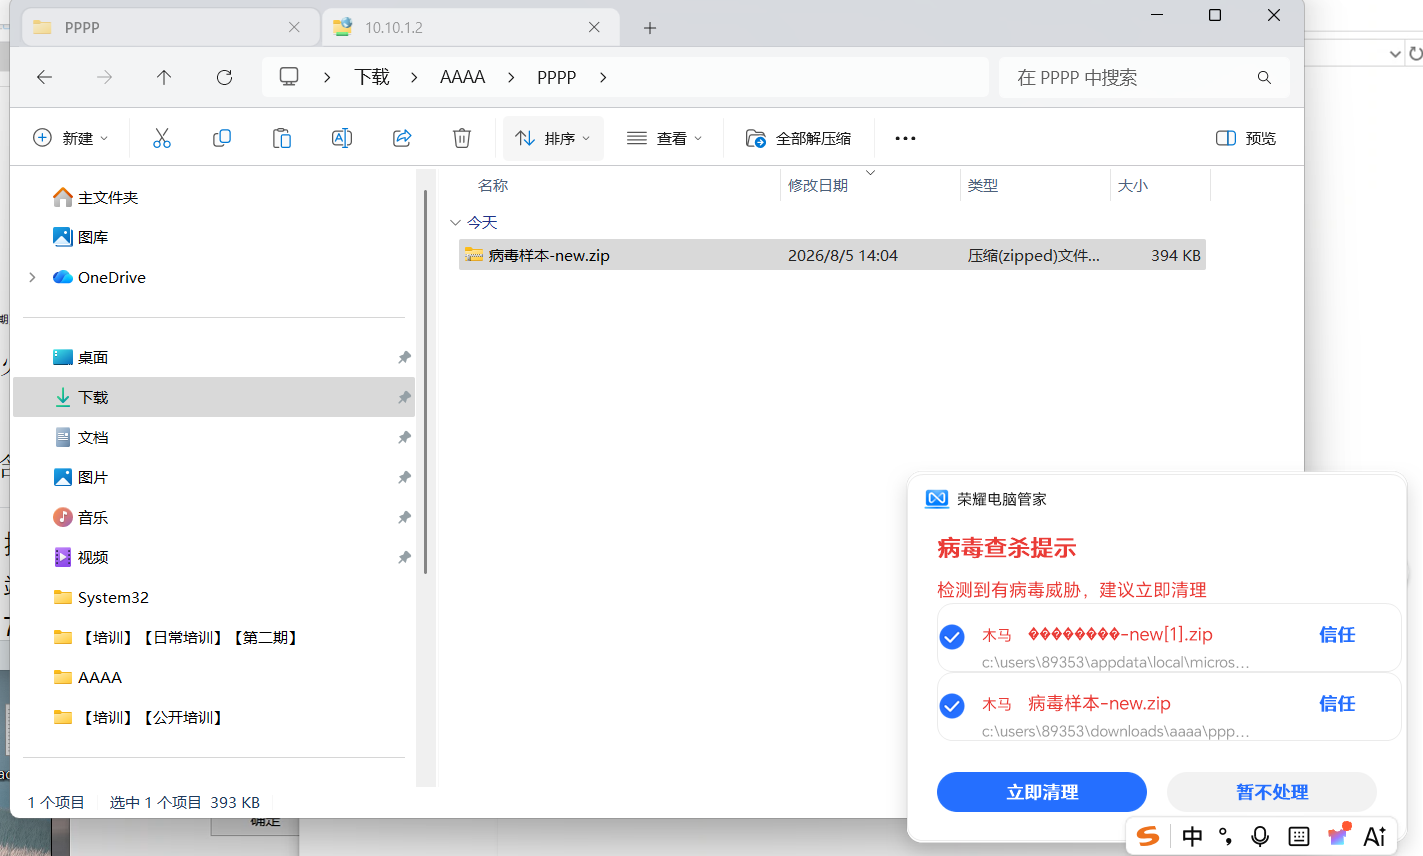 下载完成后,再防火墙设备中,可以查看到病毒文件的下载记录,如下图所示: 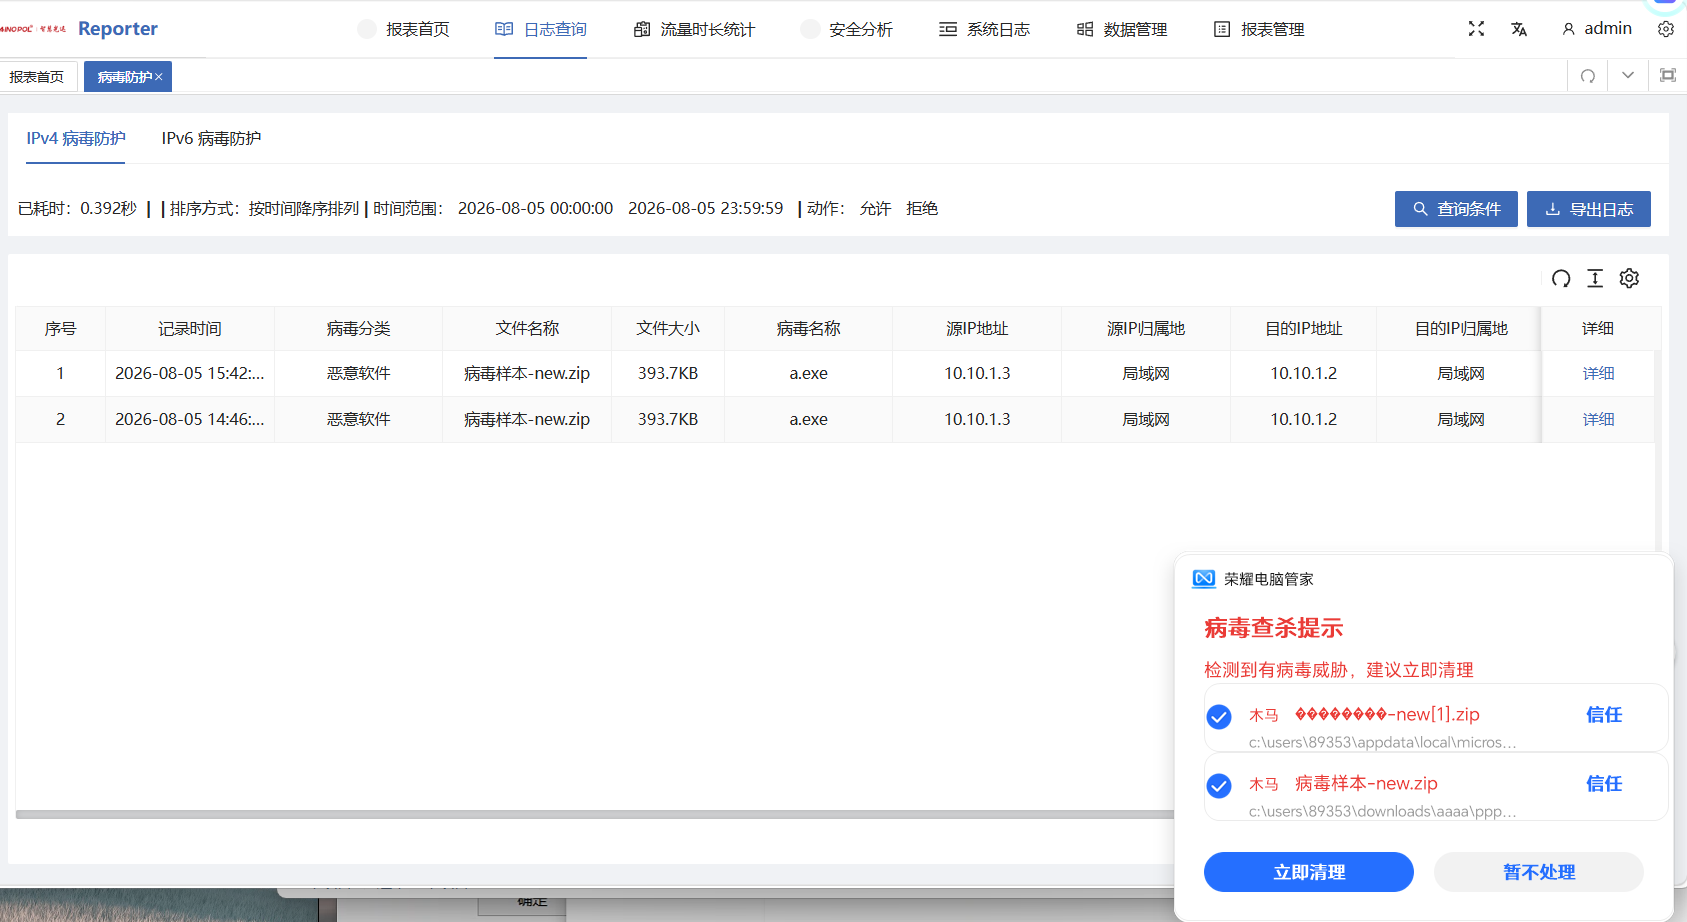 查看详细情况中,我们可以看到情况如下图所示: 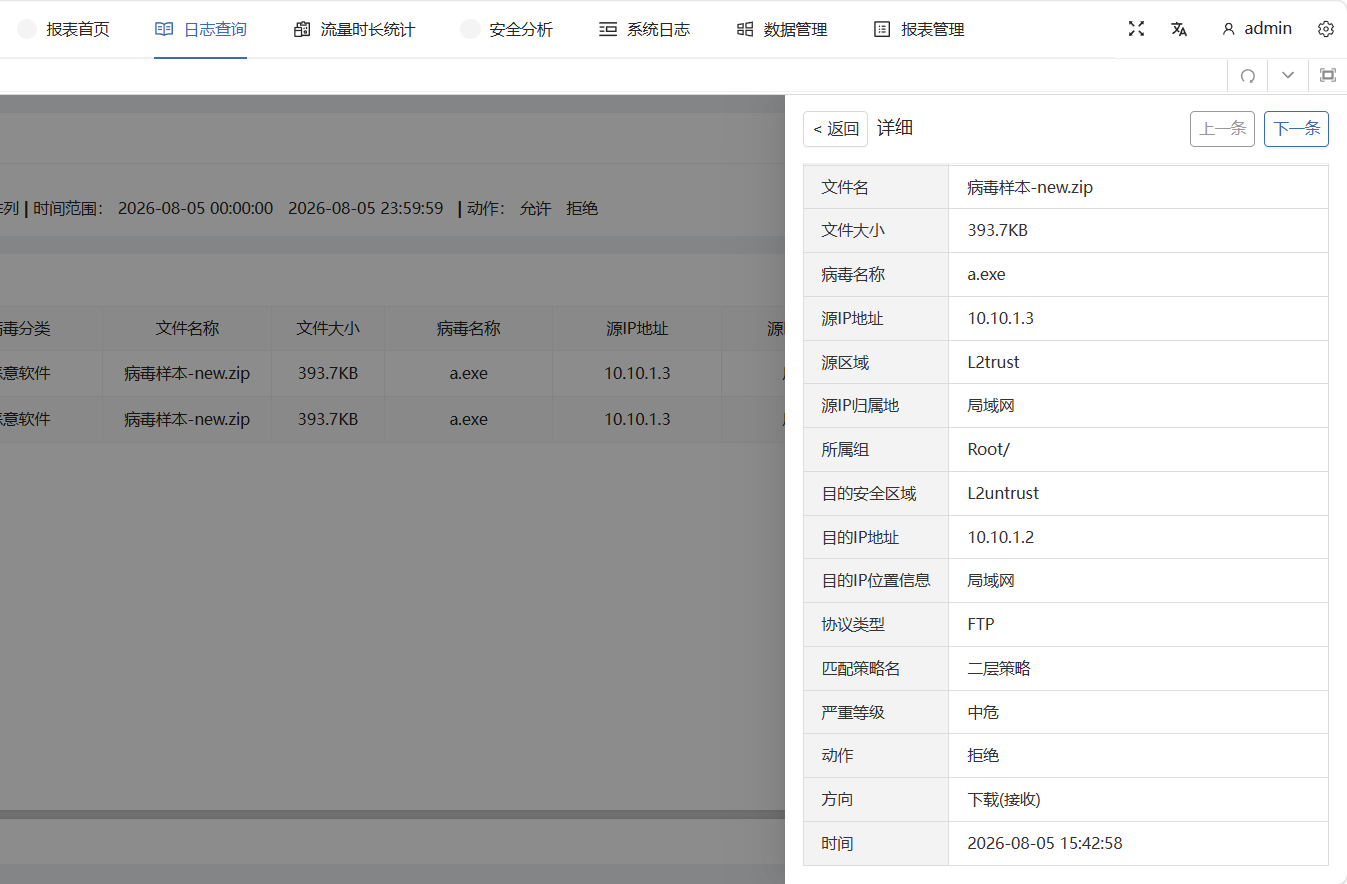 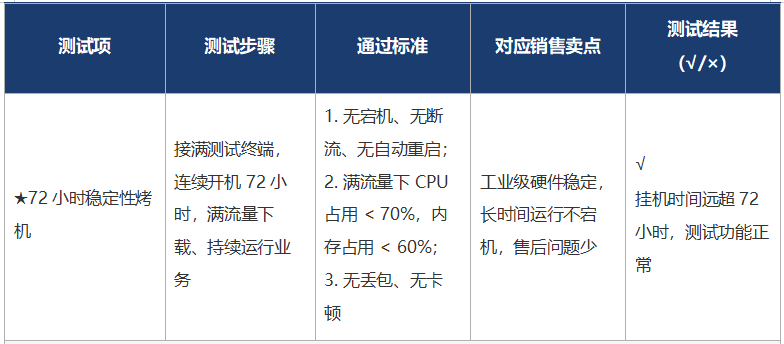 挂机测试设备已稳定运行28天,无宕机、无断流、无自动重启; 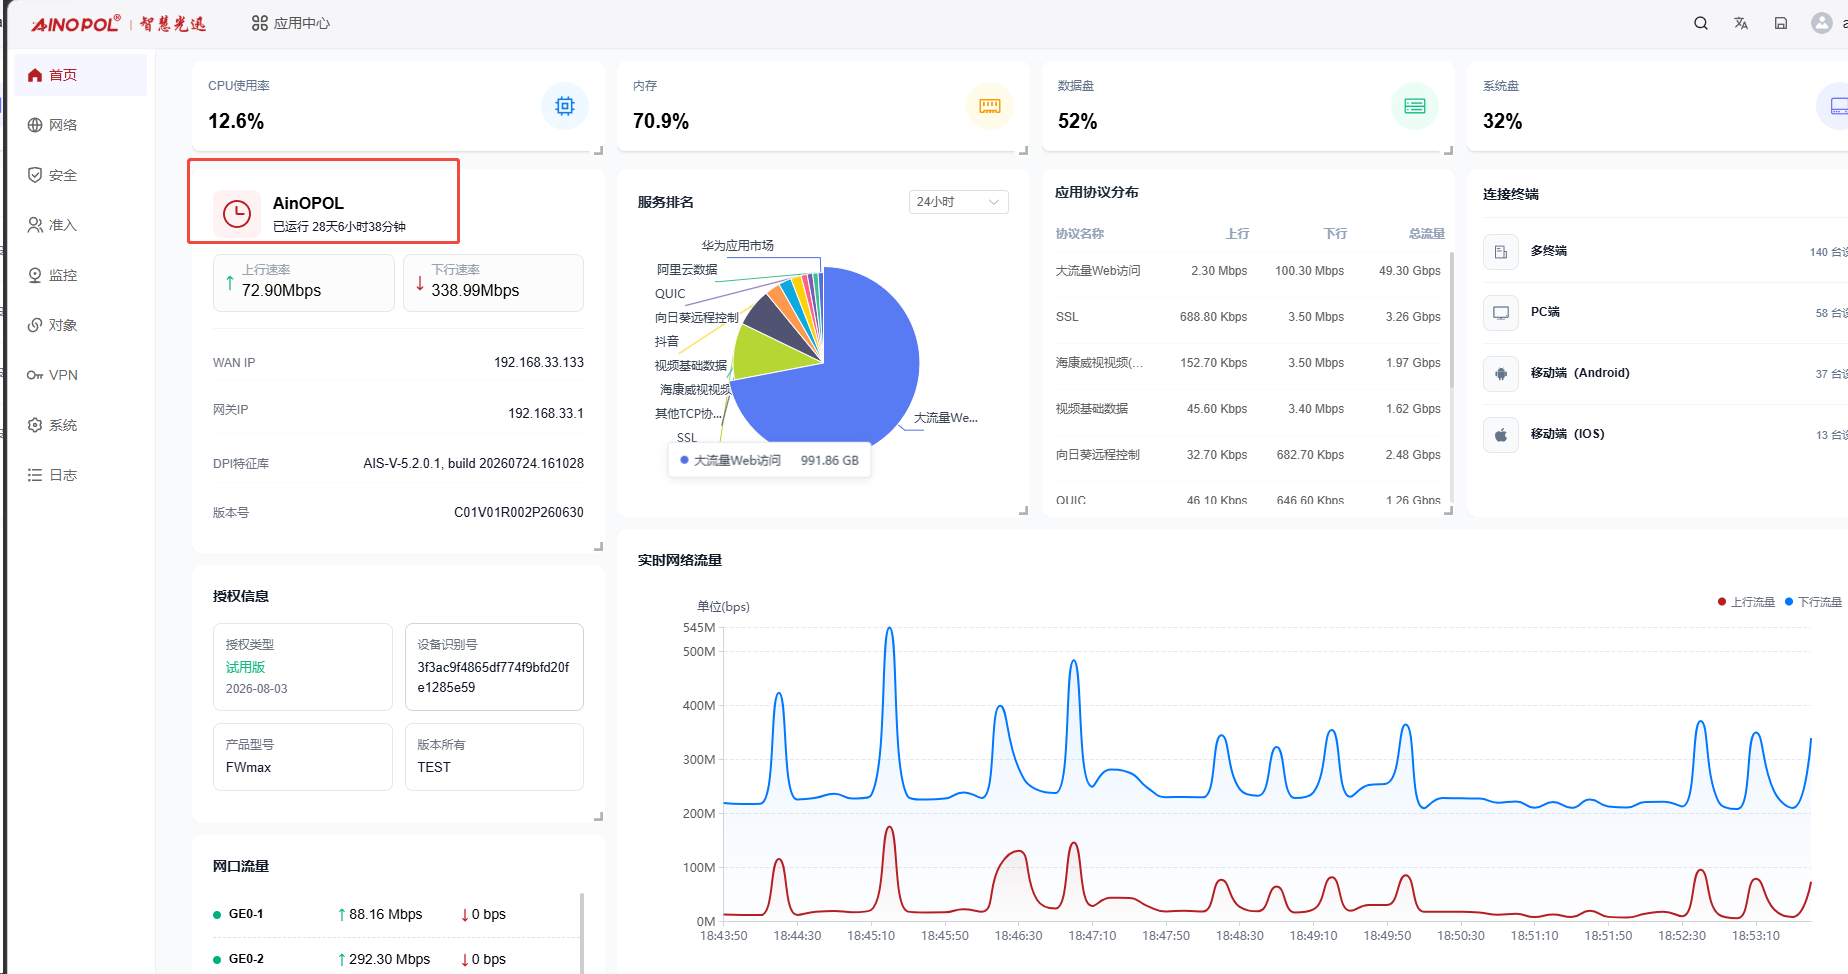 延迟稳定,无丢包,无卡顿 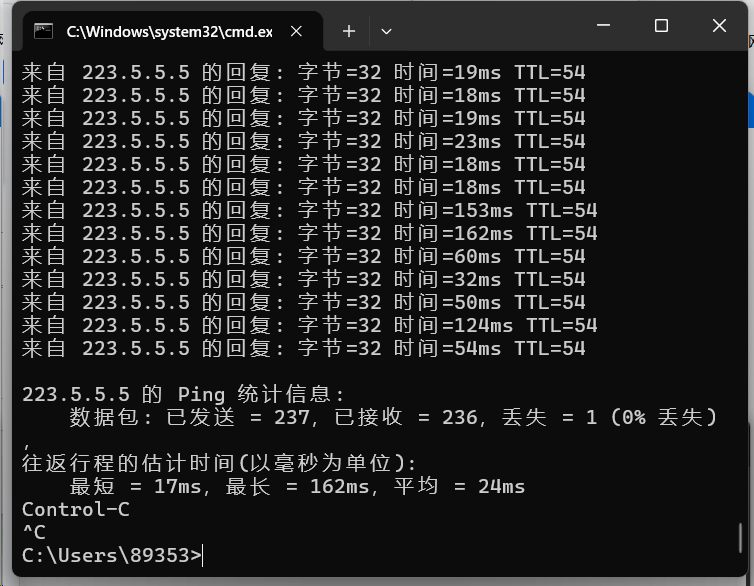 **🤖 模块 3:****EAAS****云功能测试** 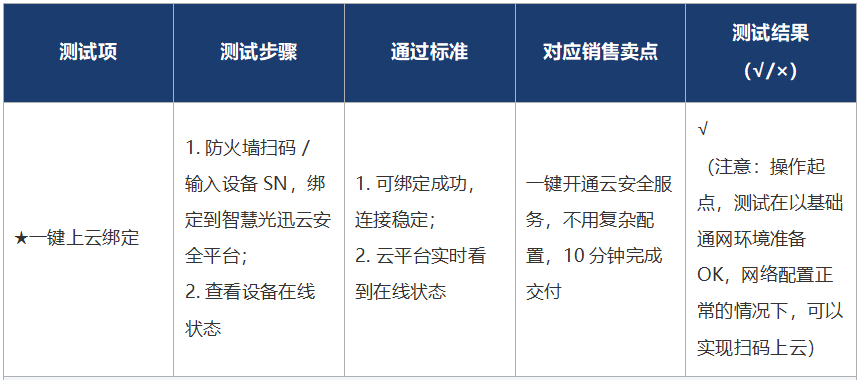 ● 云端绑定和在线状态测试 云端可绑定,可以远程,可以显示设备当前的在线状态,如下图所示: 注意:目前云平台暂时不可查看到设备流量情况 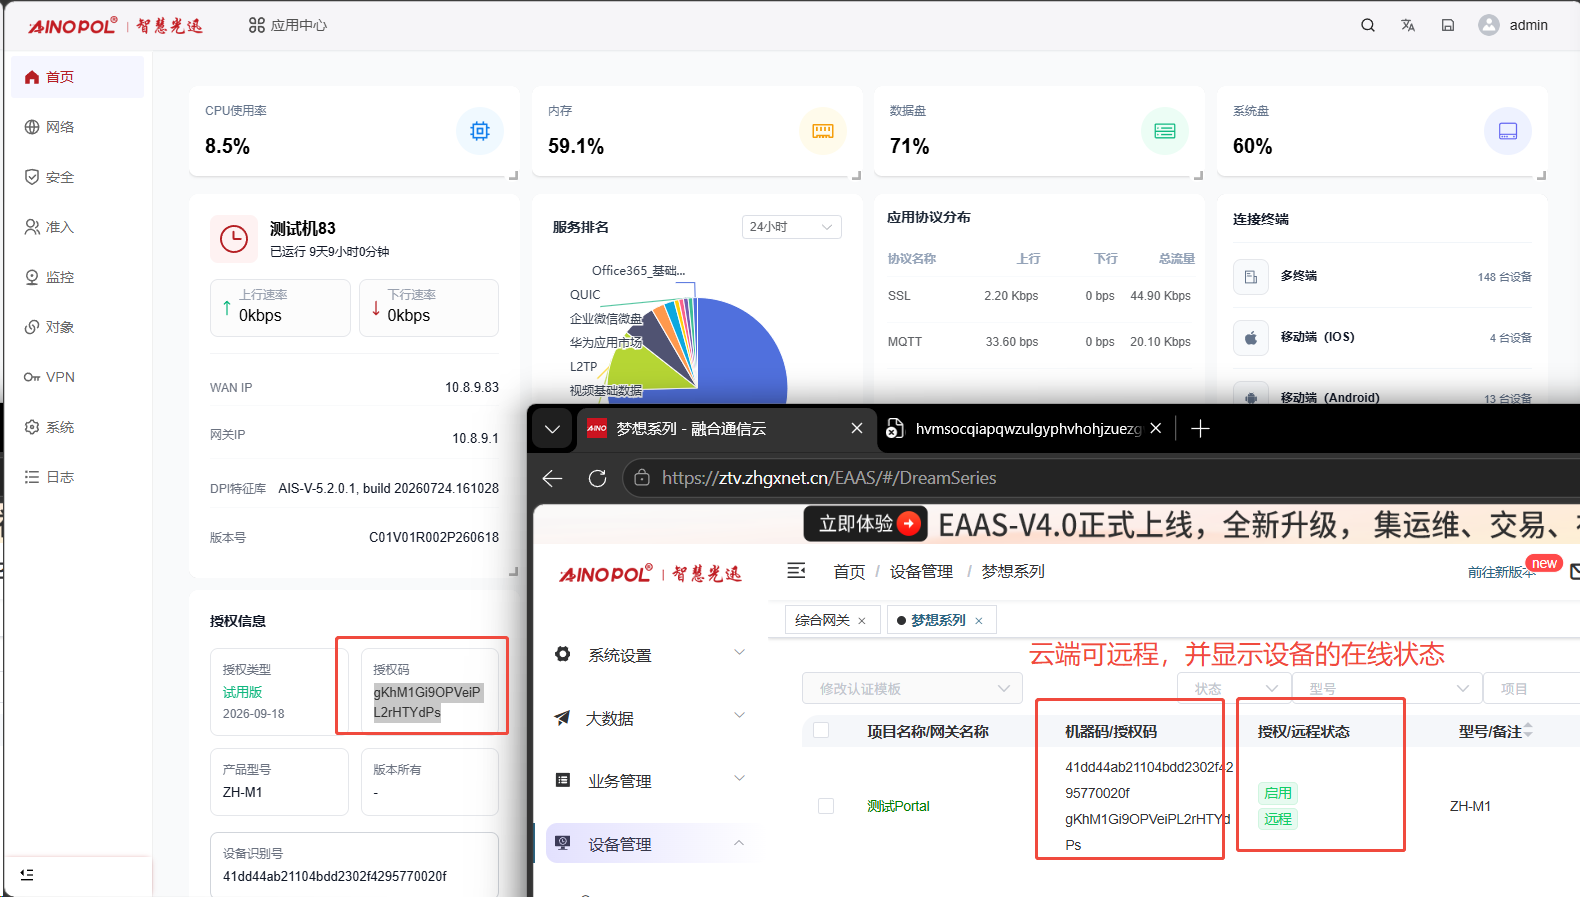 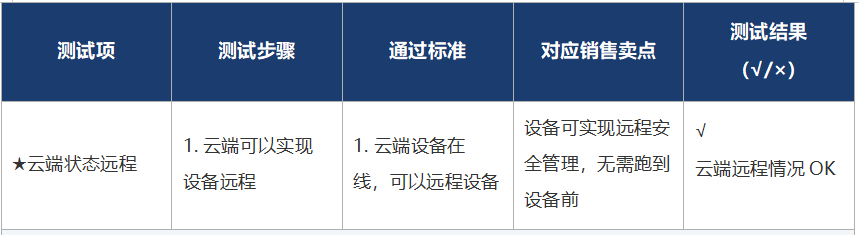 ● 云端设备远程状态测试 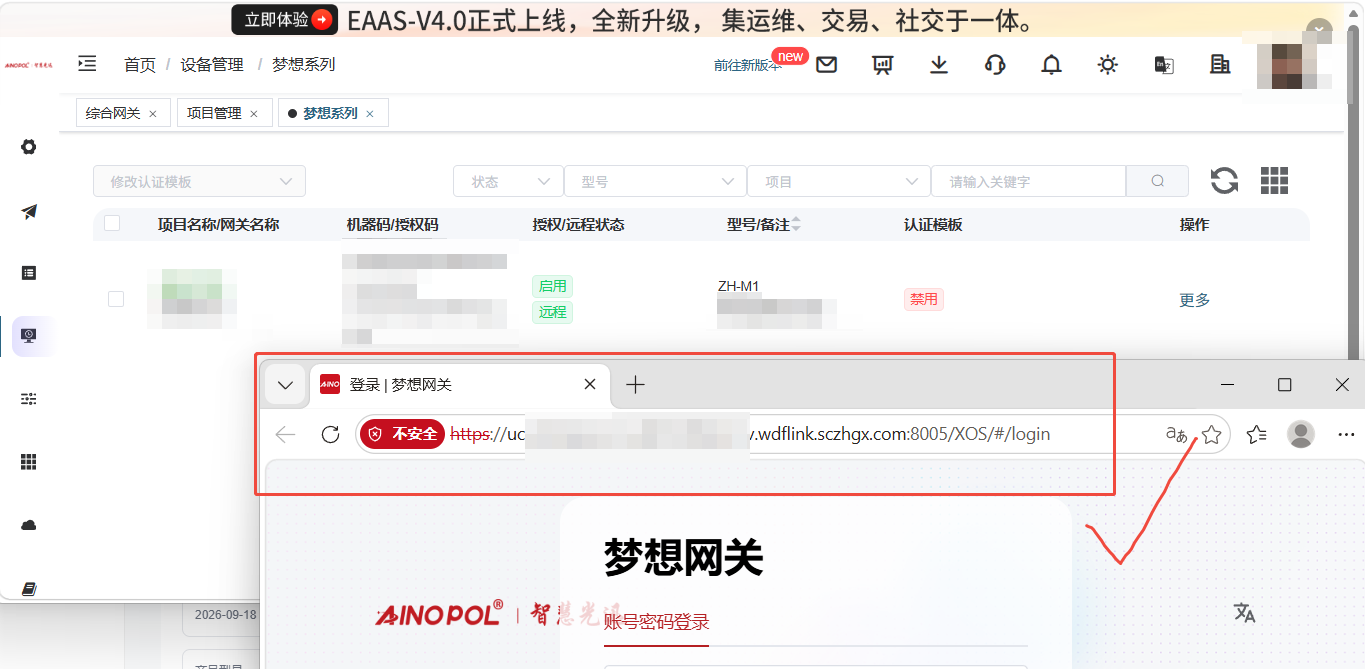 **🛠️ 模块 4:交付售后易用性测试(半天完成)** 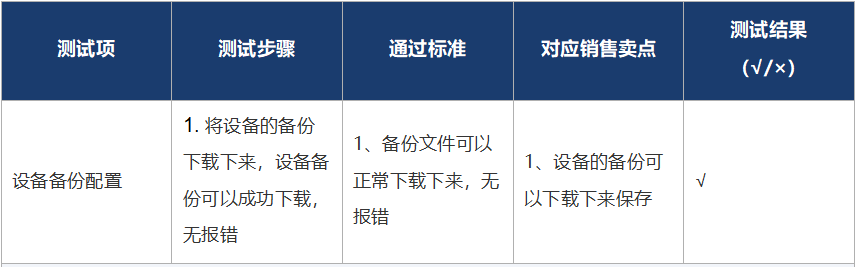 1、备份文件可以正常下载下来,无报错 ●设备的备份功能 第一步:设备的备份 可以看到,备份文件可以正常下载到电脑,无报错 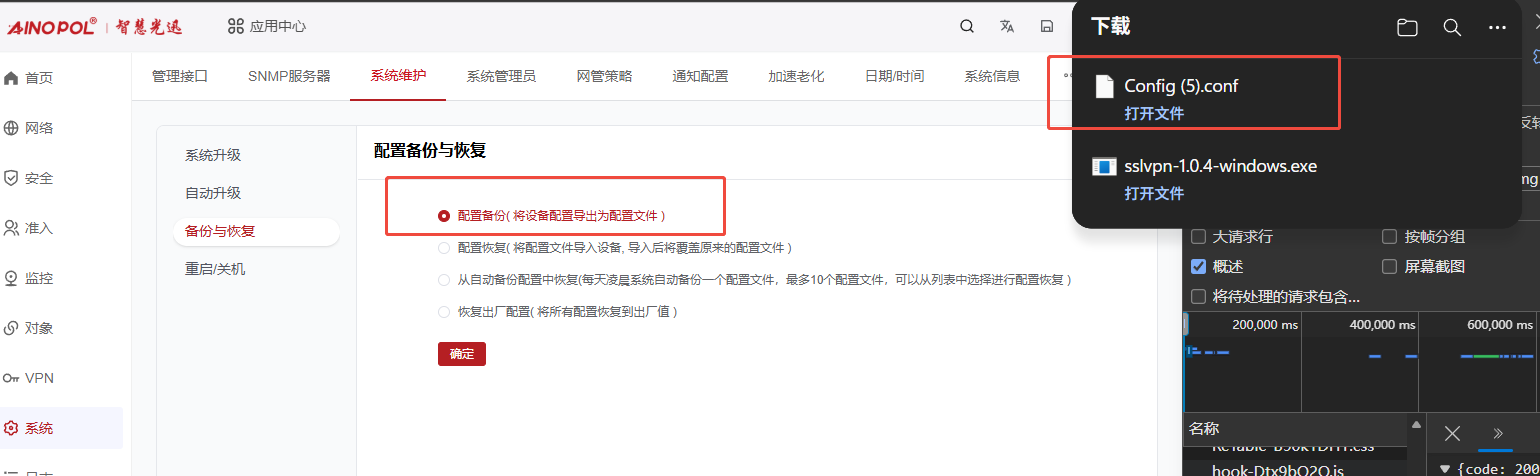 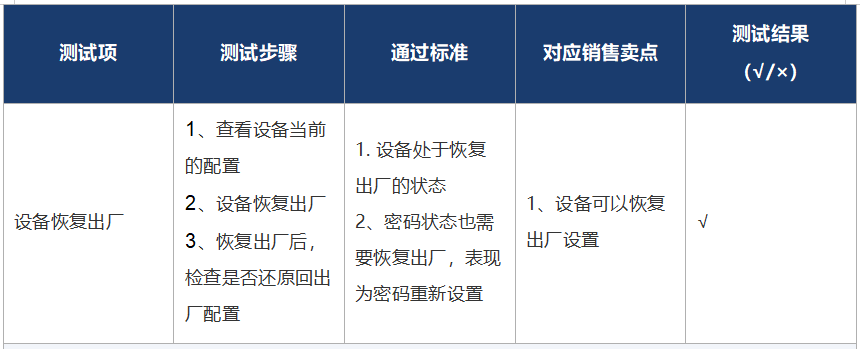 ● 设备的恢复出厂功能 第二步:设备的回复出厂 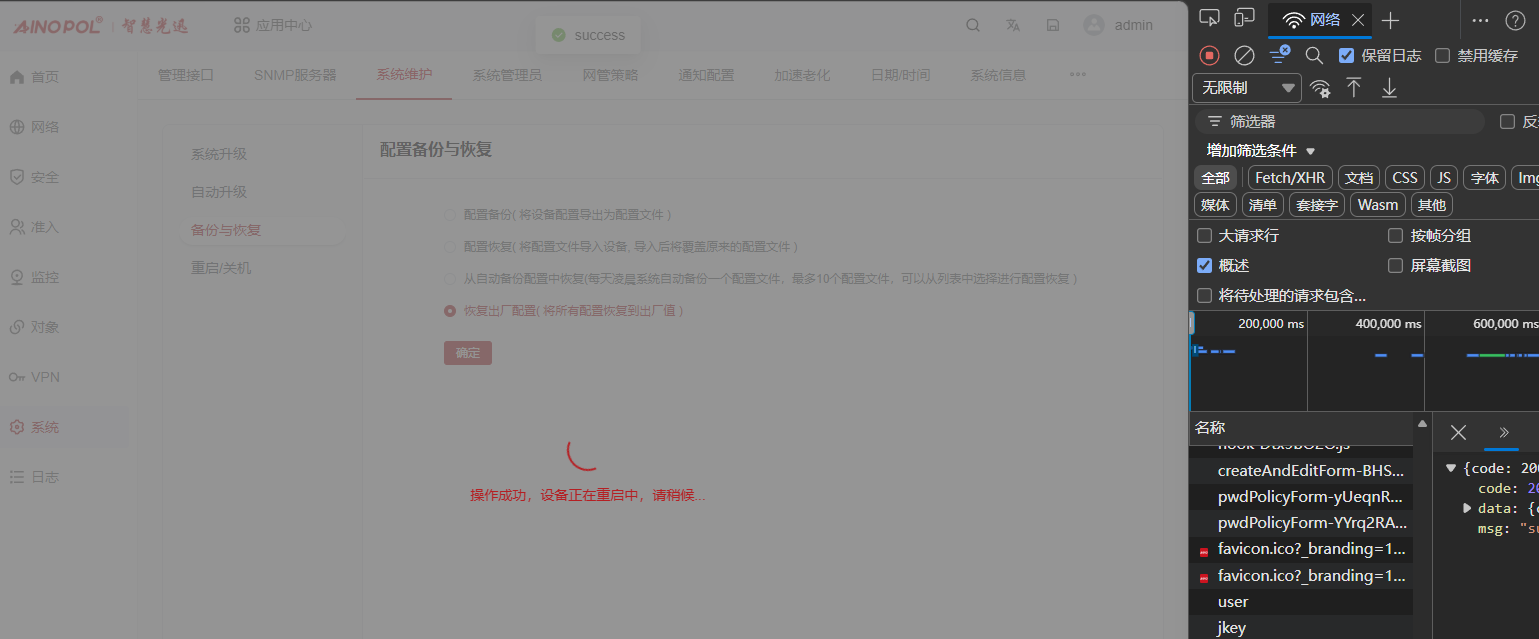 设备重启后,确实可以看到已经恢复出厂 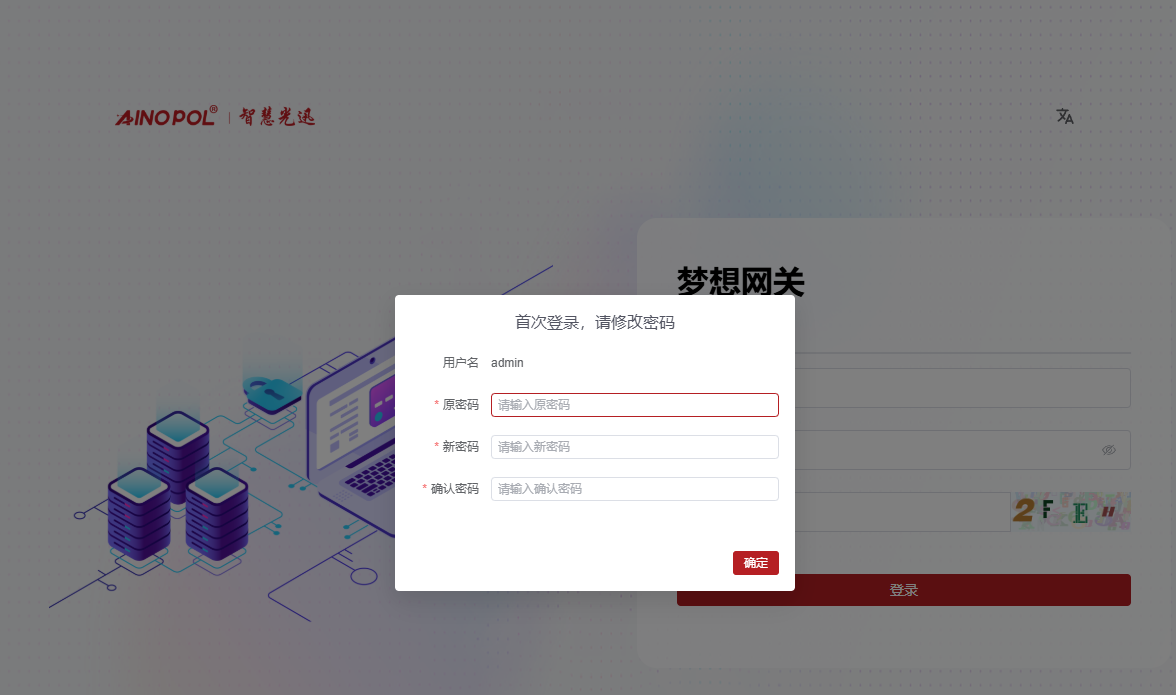 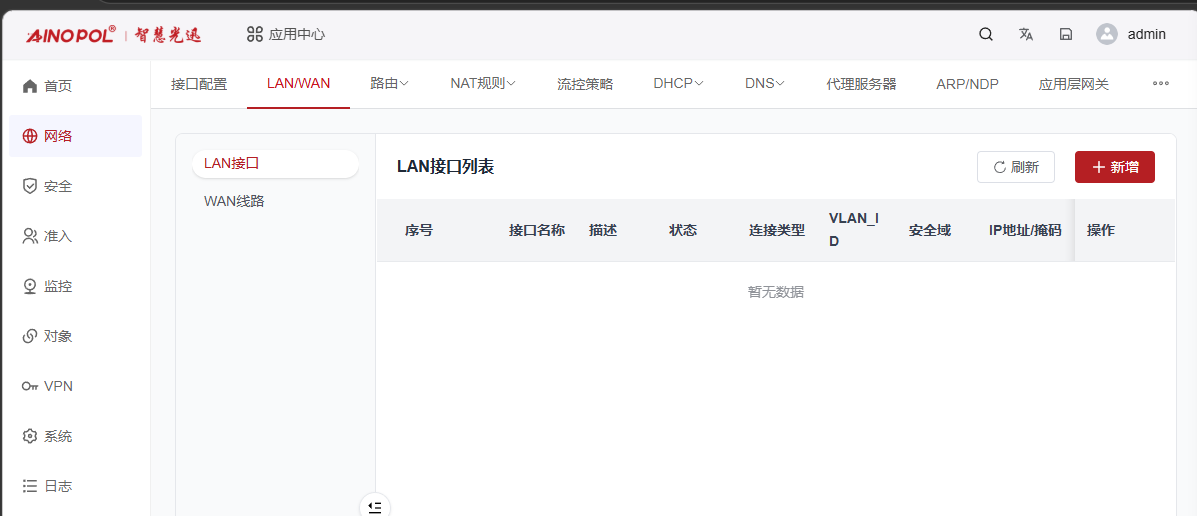 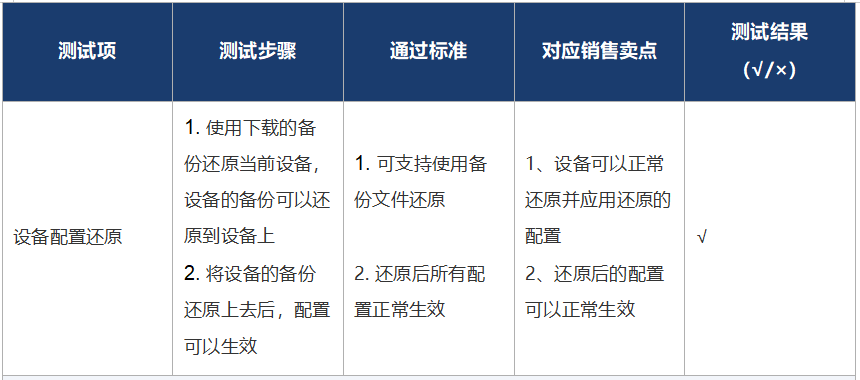 1、可支持使用备份文件还原 2.、还原后所有配置正常生效 ●设备的还原功能 设备还原后,确实可以看到配置已经还原 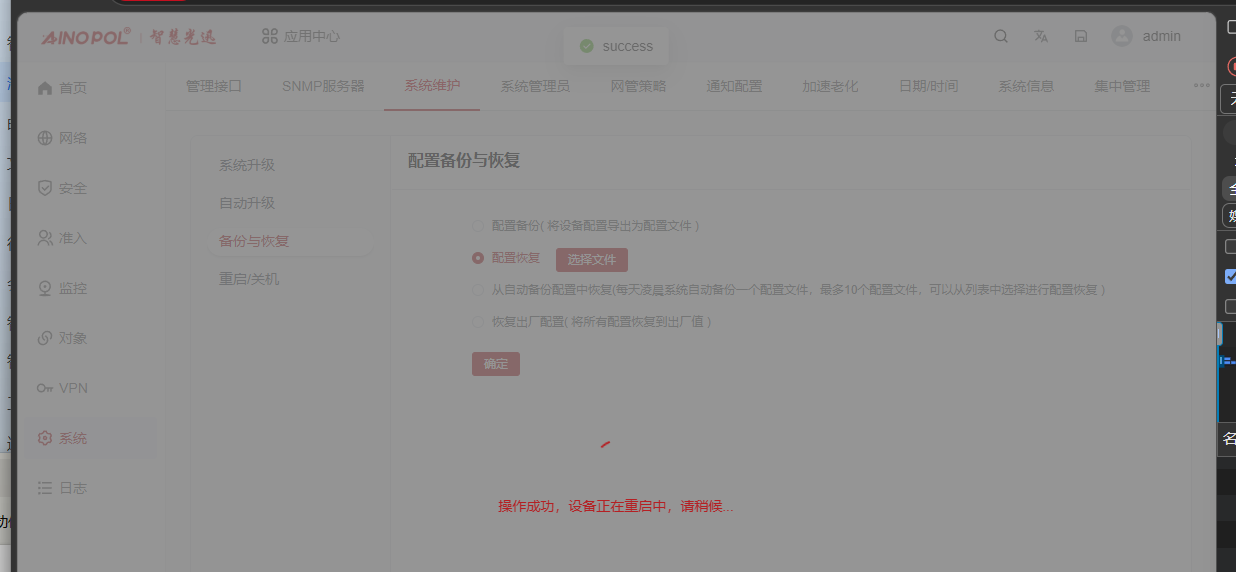 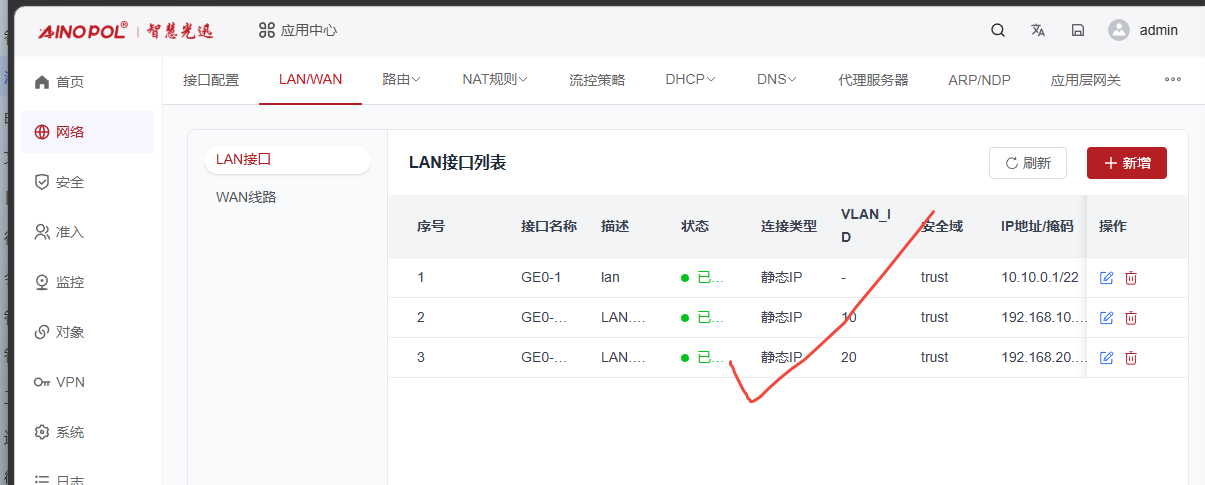 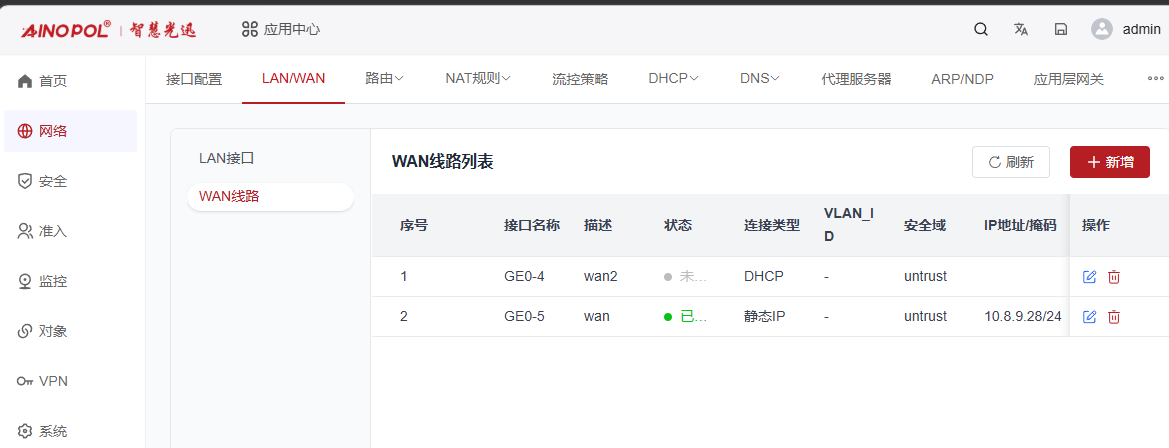 还原后,测试基本通网情况OK 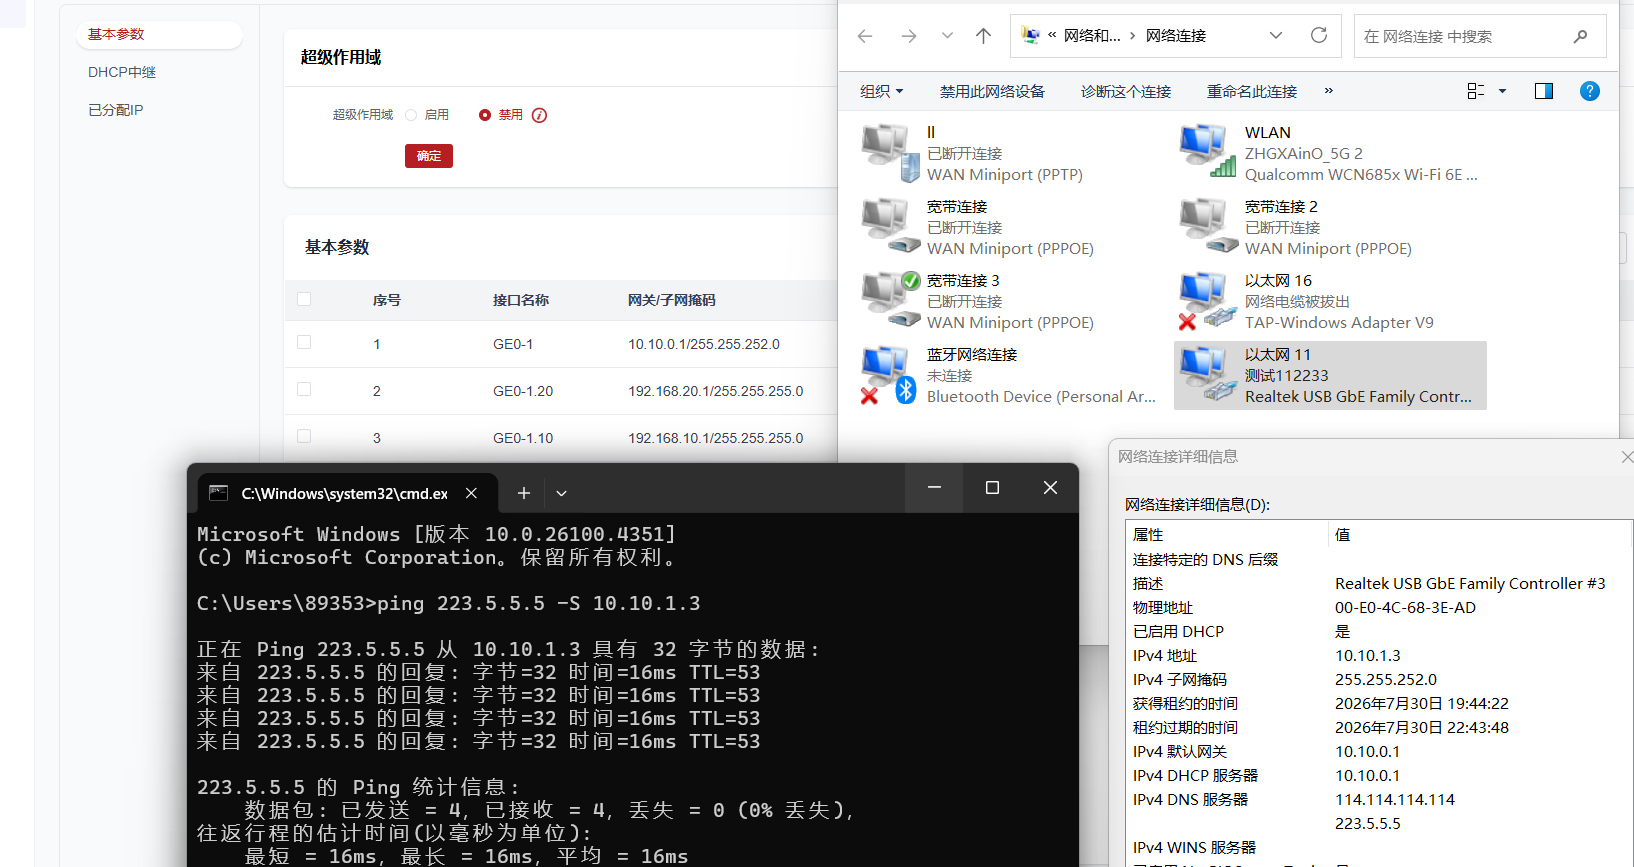 网页等上网情况OK 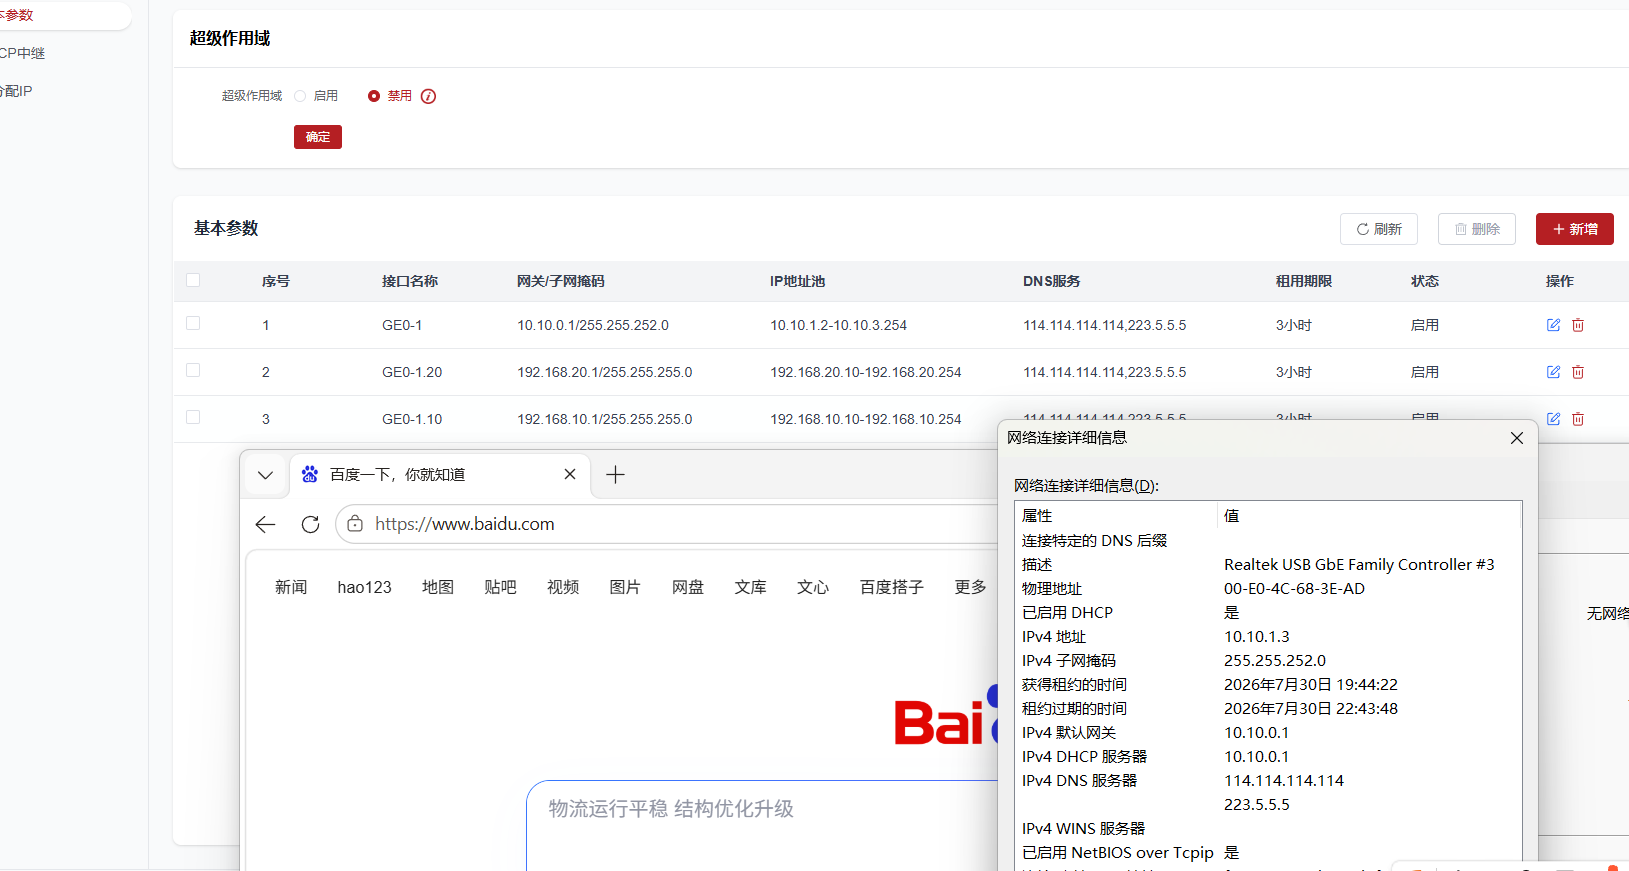 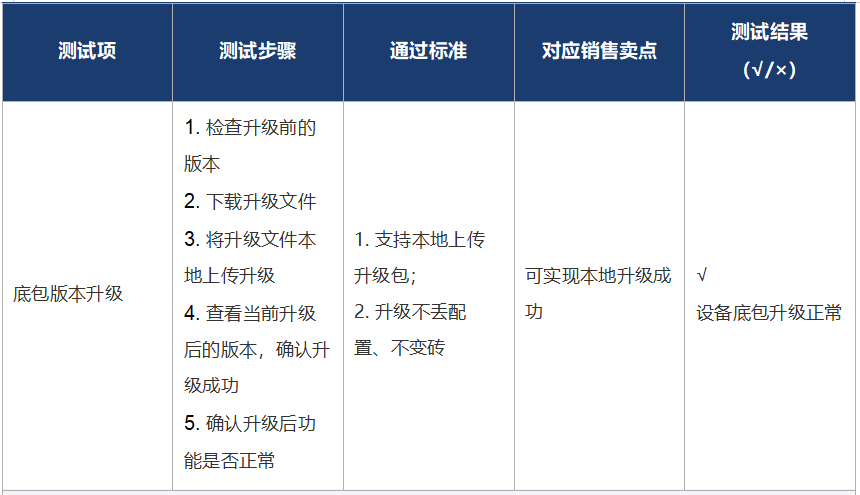 1. 支持本地上传升级包; 2\. 升级不丢配置、不变砖 ●底包版本升级测试 升级前设备版本情况: 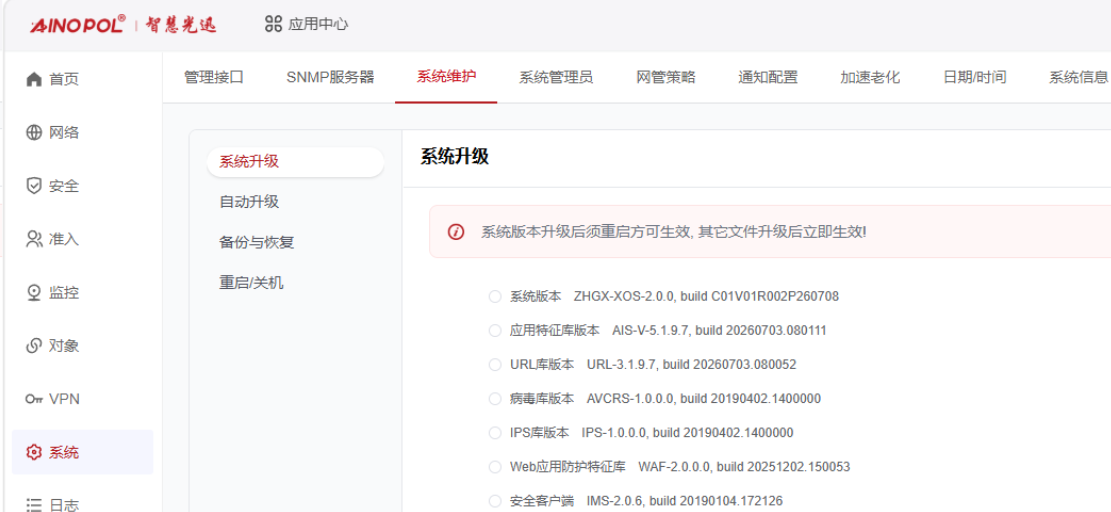 升级后设备版本情况: 升级过程中,设备无报错的情况 版本升级后,设备版本信息显示情况正常,已经成功升级上来 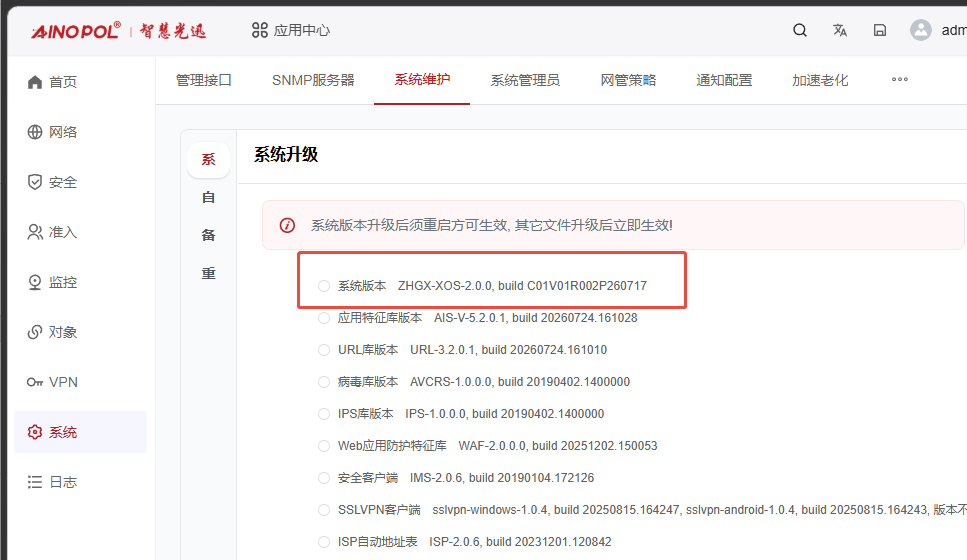 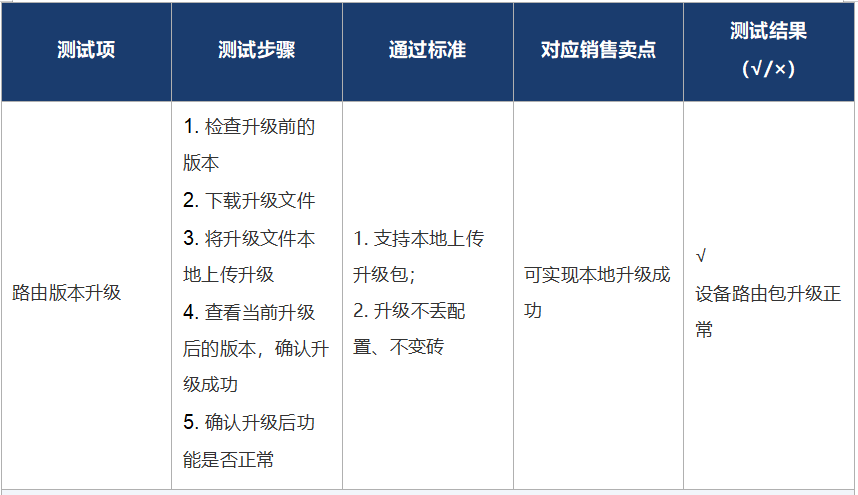 1\. 支持本地上传升级包升级; 2、支持配置自动升级 3、 升级不丢配置、不变砖 ● 路由版本升级测试 升级前设备版本情况: dev为空,表示当前设备的路由版本和底包版本一致 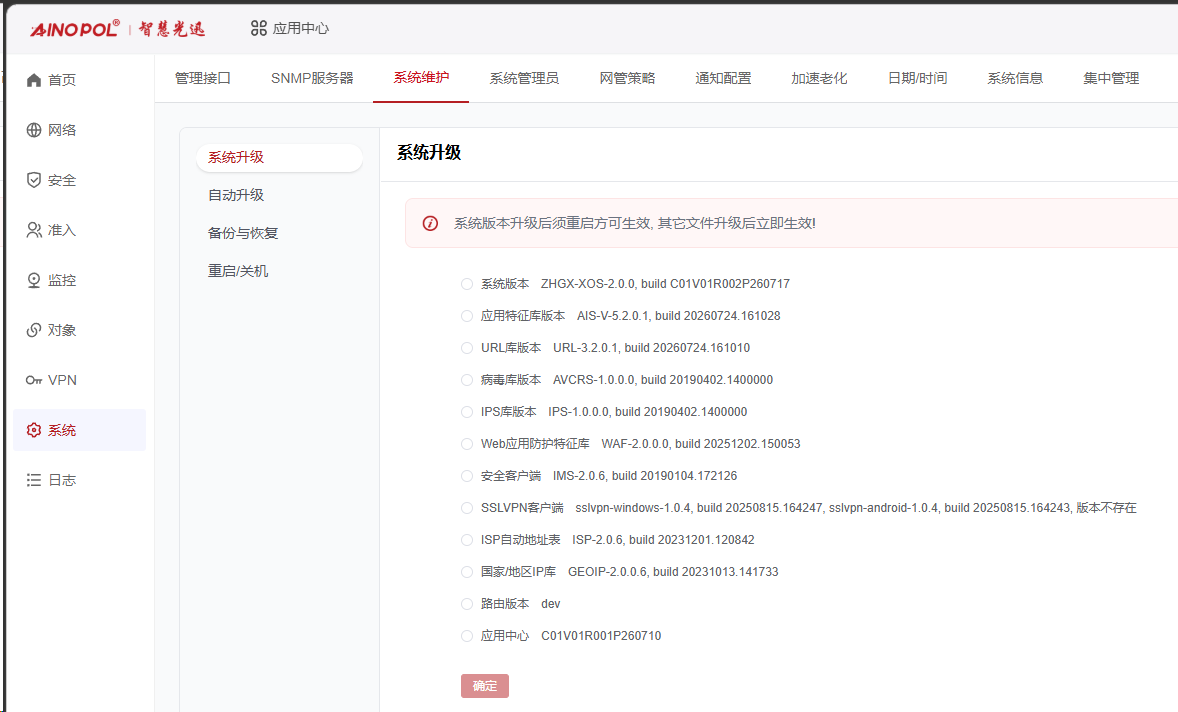 升级后设备版本情况: 升级过程中无报错,升级后,设备版本显示情况正常,显示为升级后的版本,升级成功 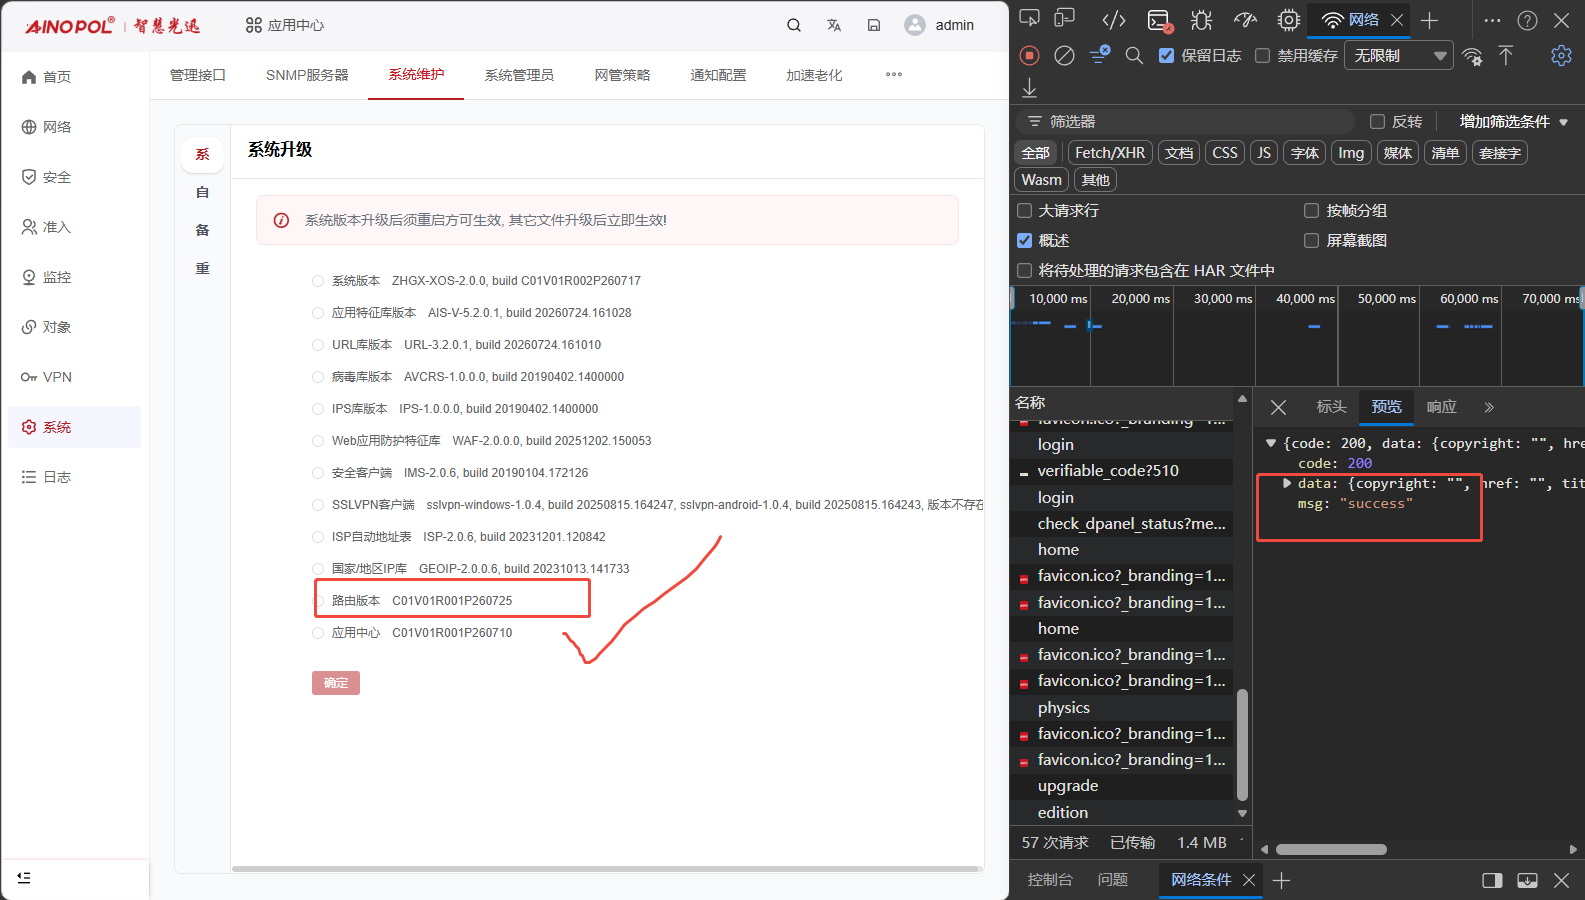 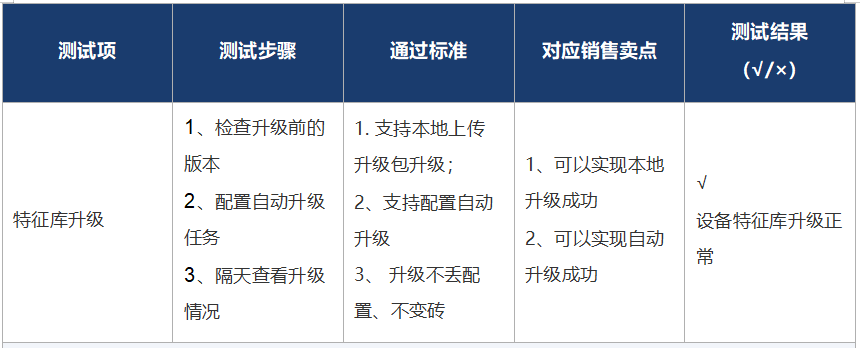 1\. 支持本地上传升级包升级; 2、支持配置自动升级 3、 升级不丢配置、不变砖 ● 病毒库和特征库等版本升级 系统可勾选自动升级 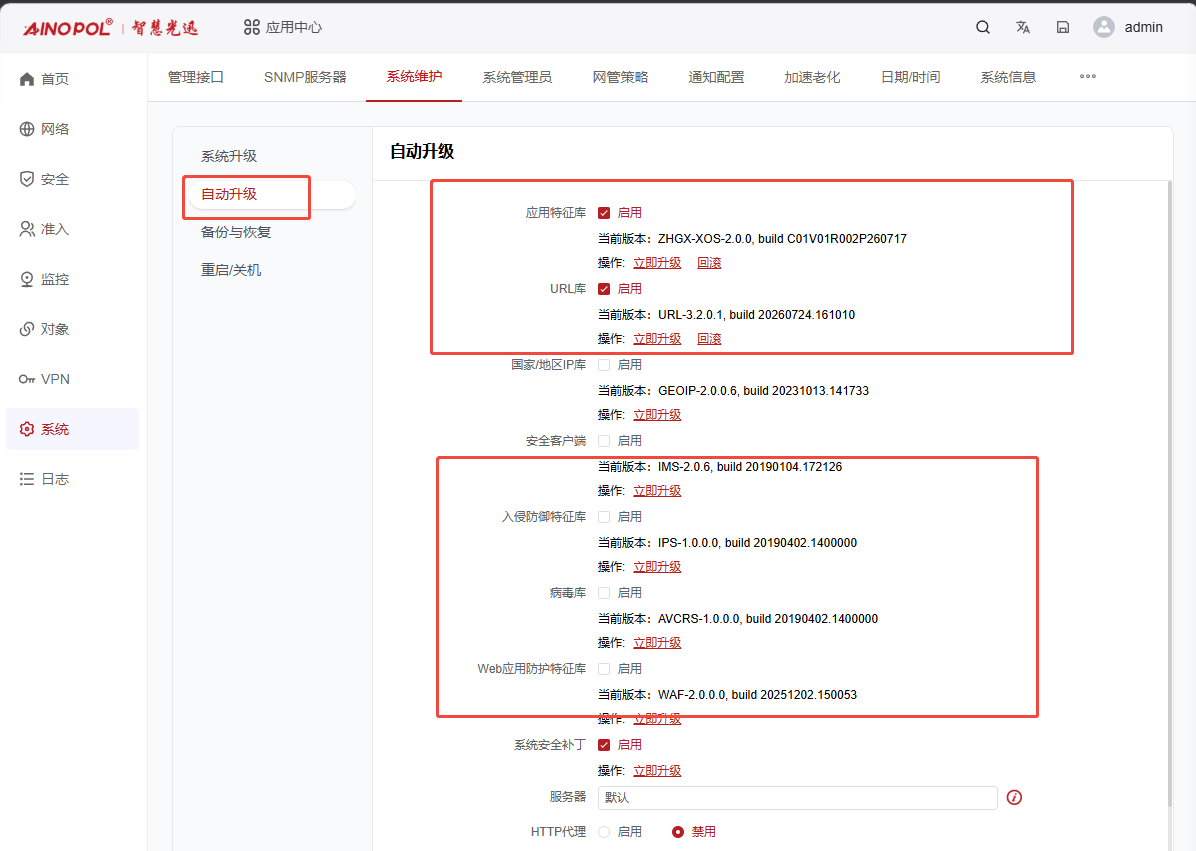 自动升级前的状态: 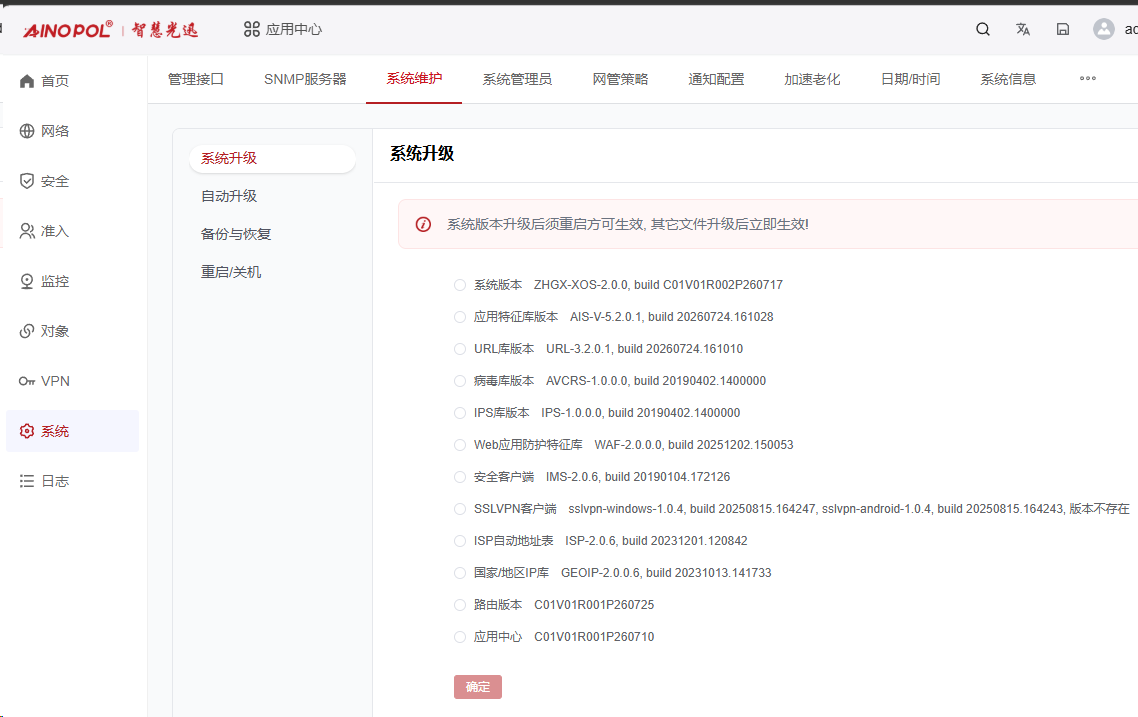 自动升级后的状态: 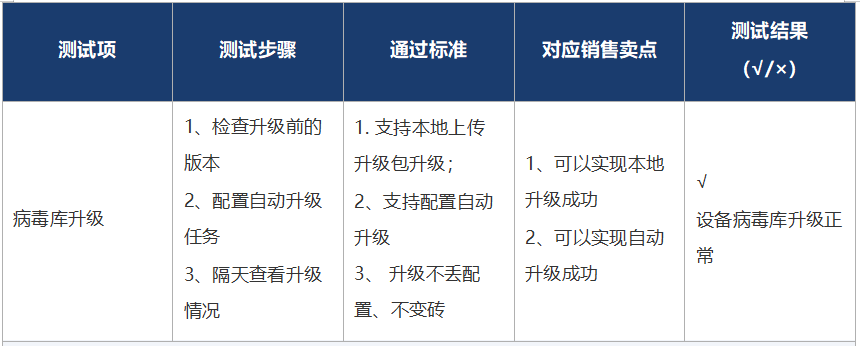 1\. 支持本地上传升级包升级; 2、支持配置自动升级 3、 升级不丢配置、不变砖 1. 一键在线升级,不用手动上传固件包; 2\. 升级不丢配置、不变砖 ● 病毒库和特征库等版本升级 系统可勾选自动升级 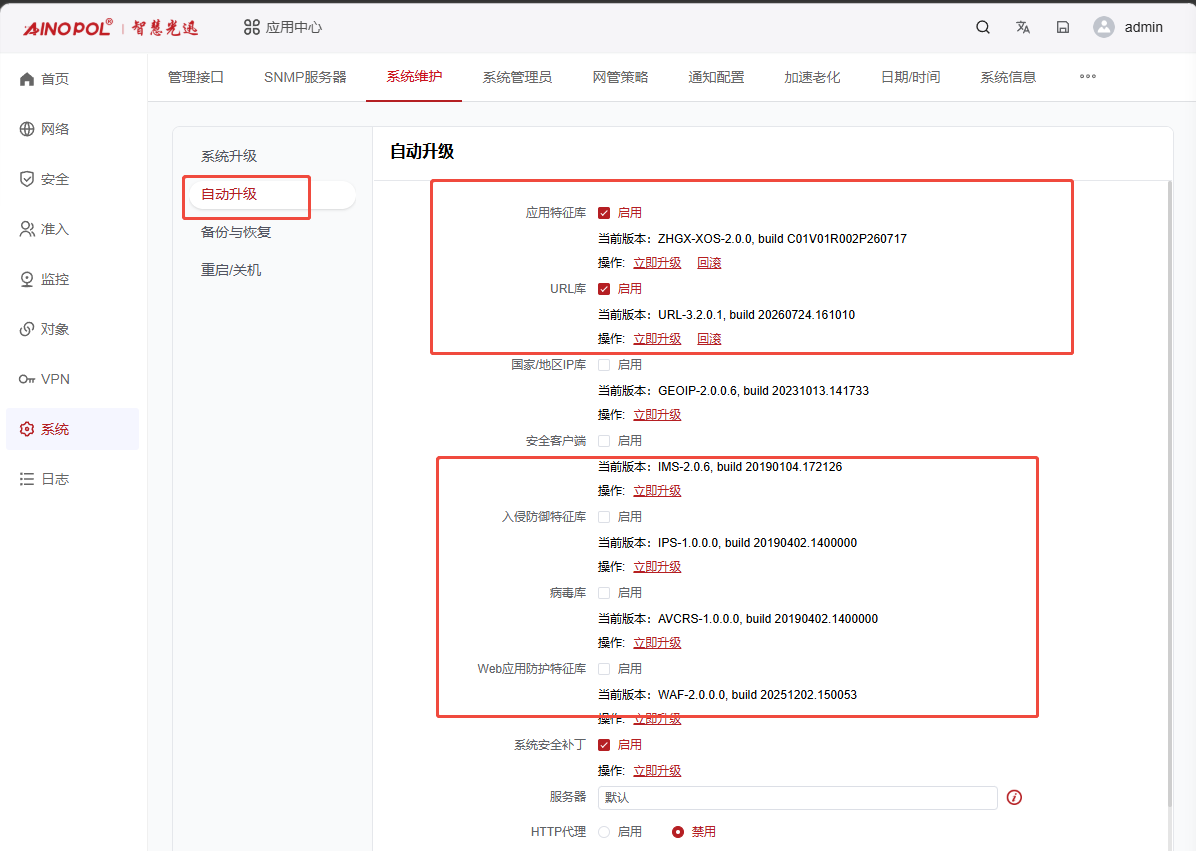 自动升级前的状态: 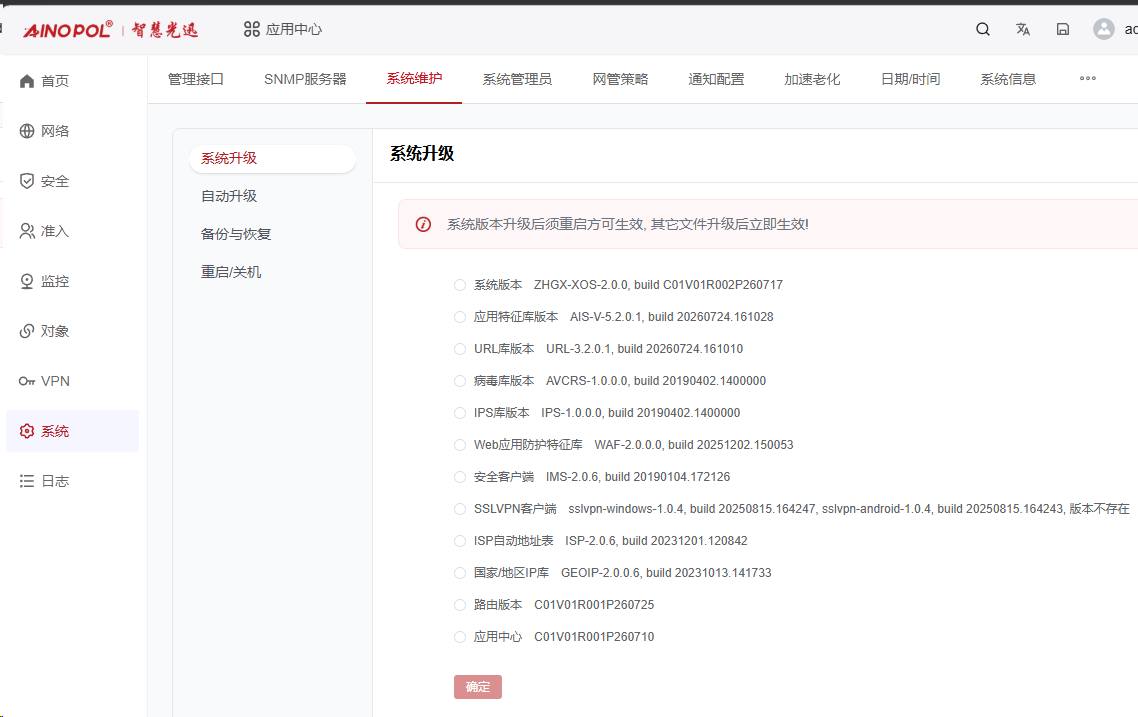 自动升级后的状态: 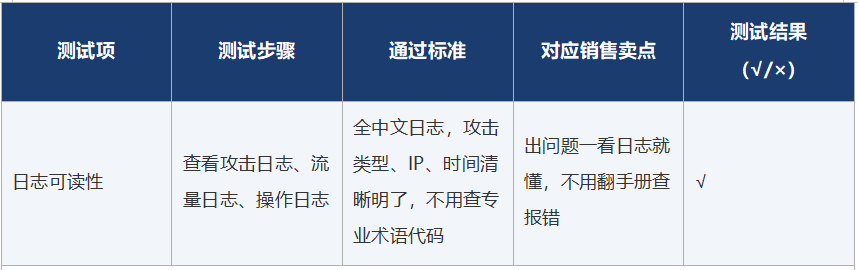 ●入侵检测日志可读性OK 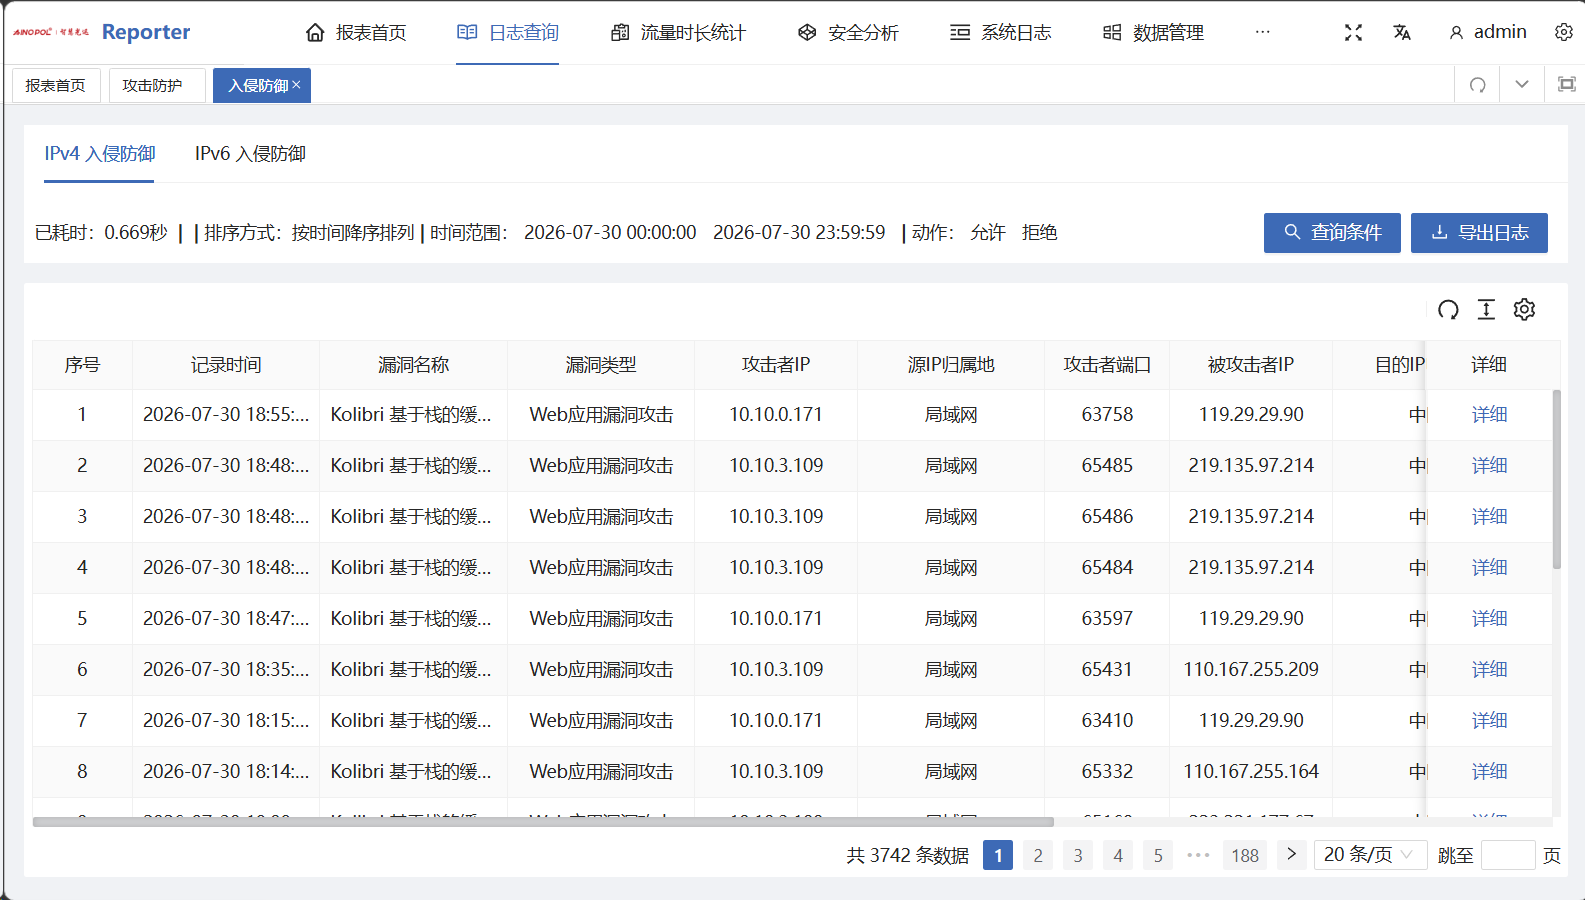 ● 行为管理的日志可读性OK 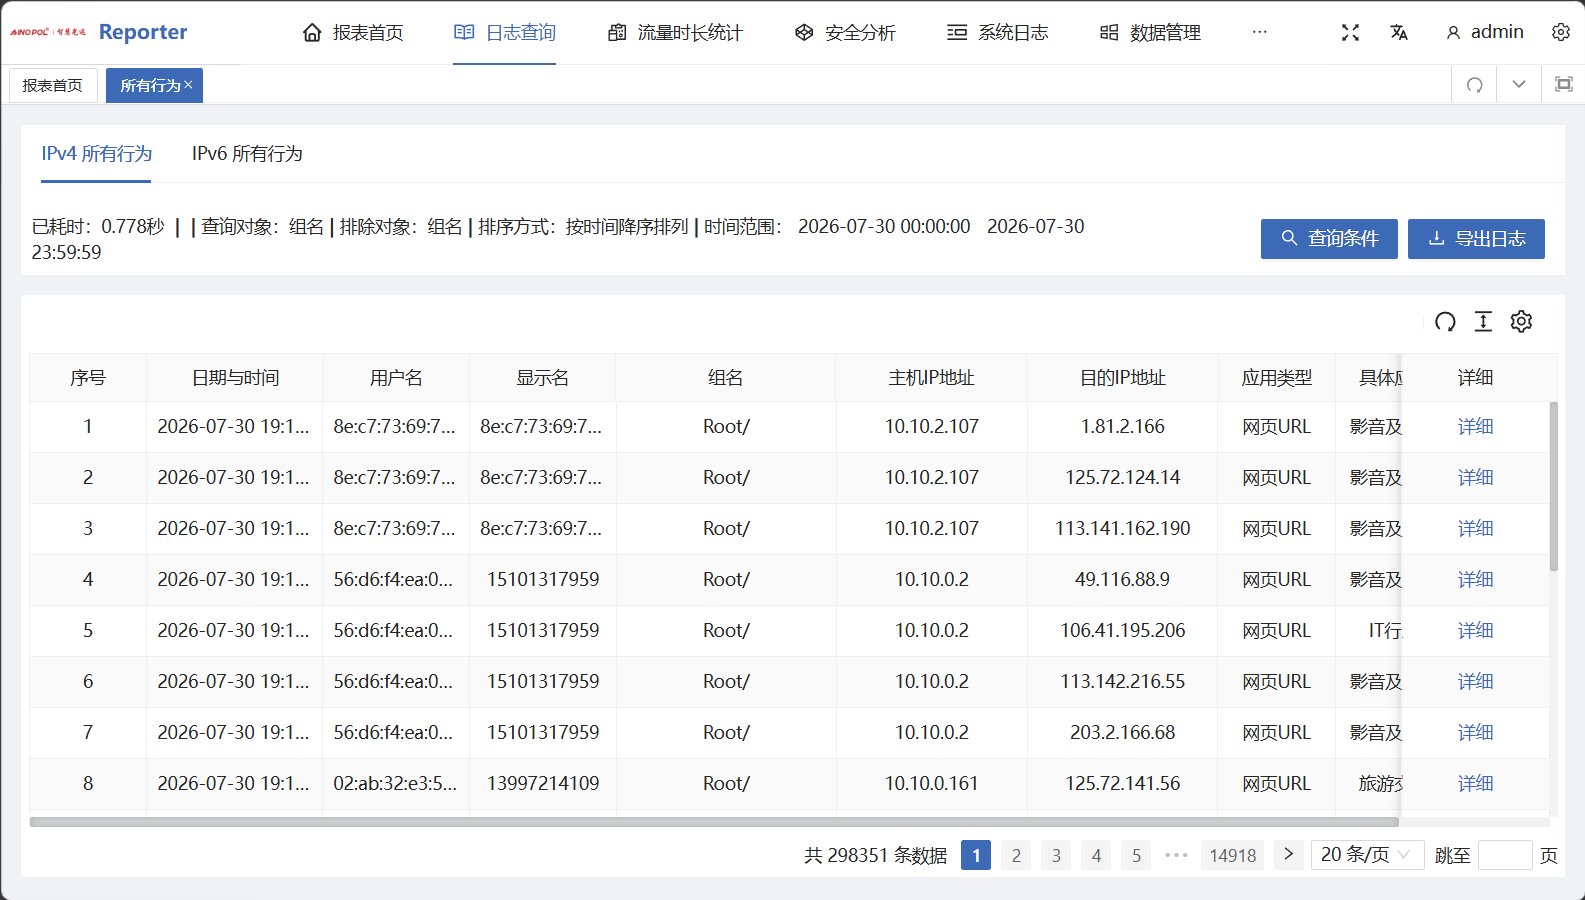 ● 认证日志的可读性OK 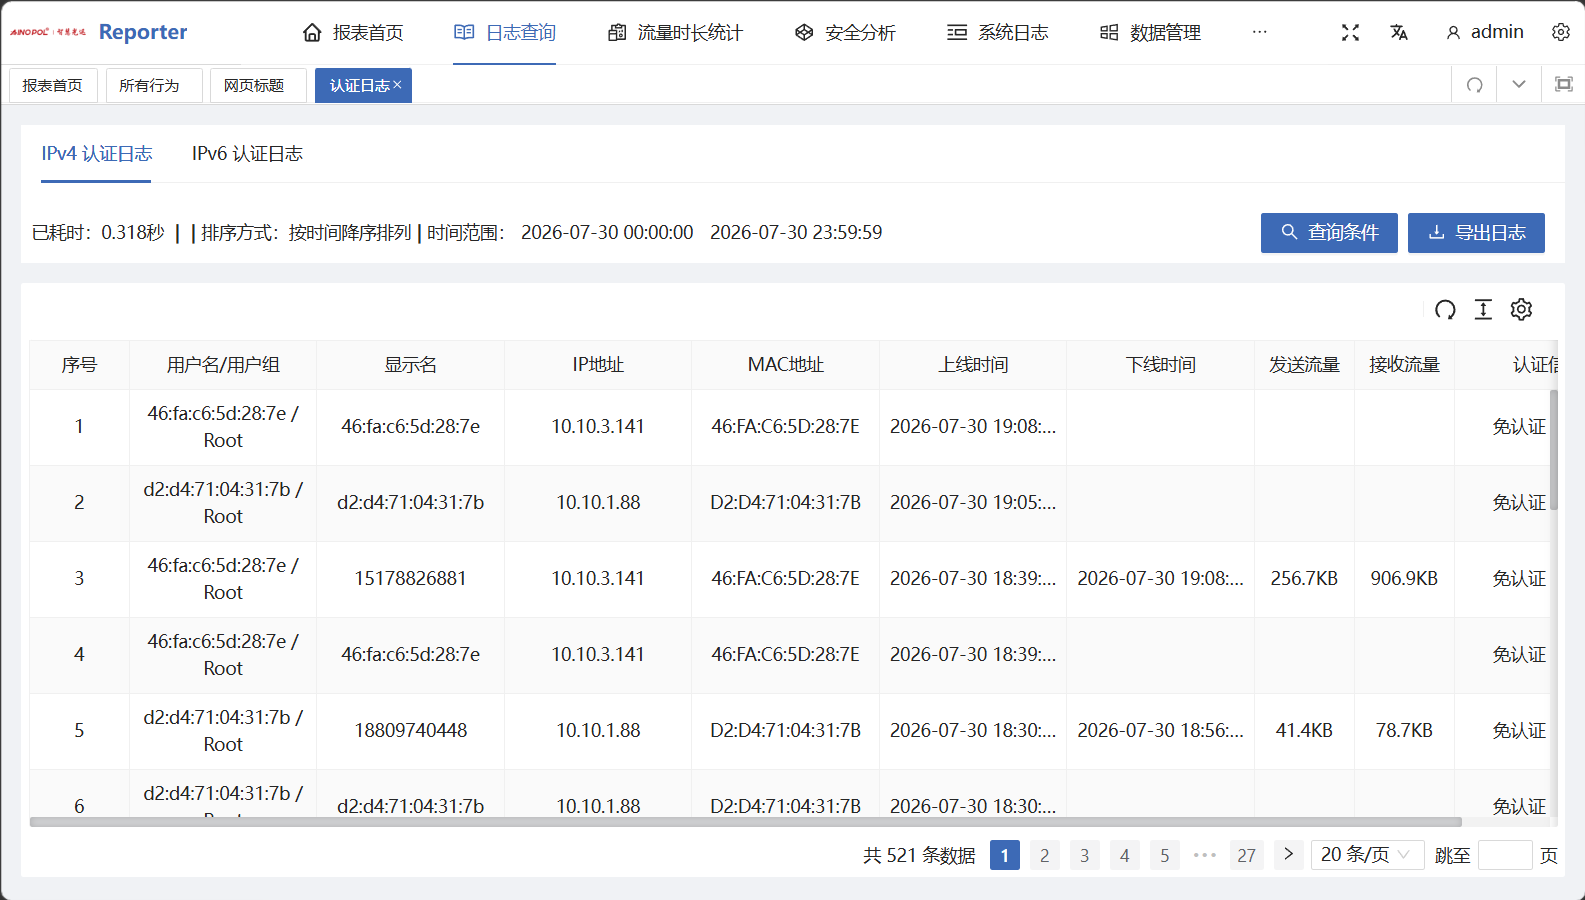 ● 漏洞攻击统计情况可读性OK 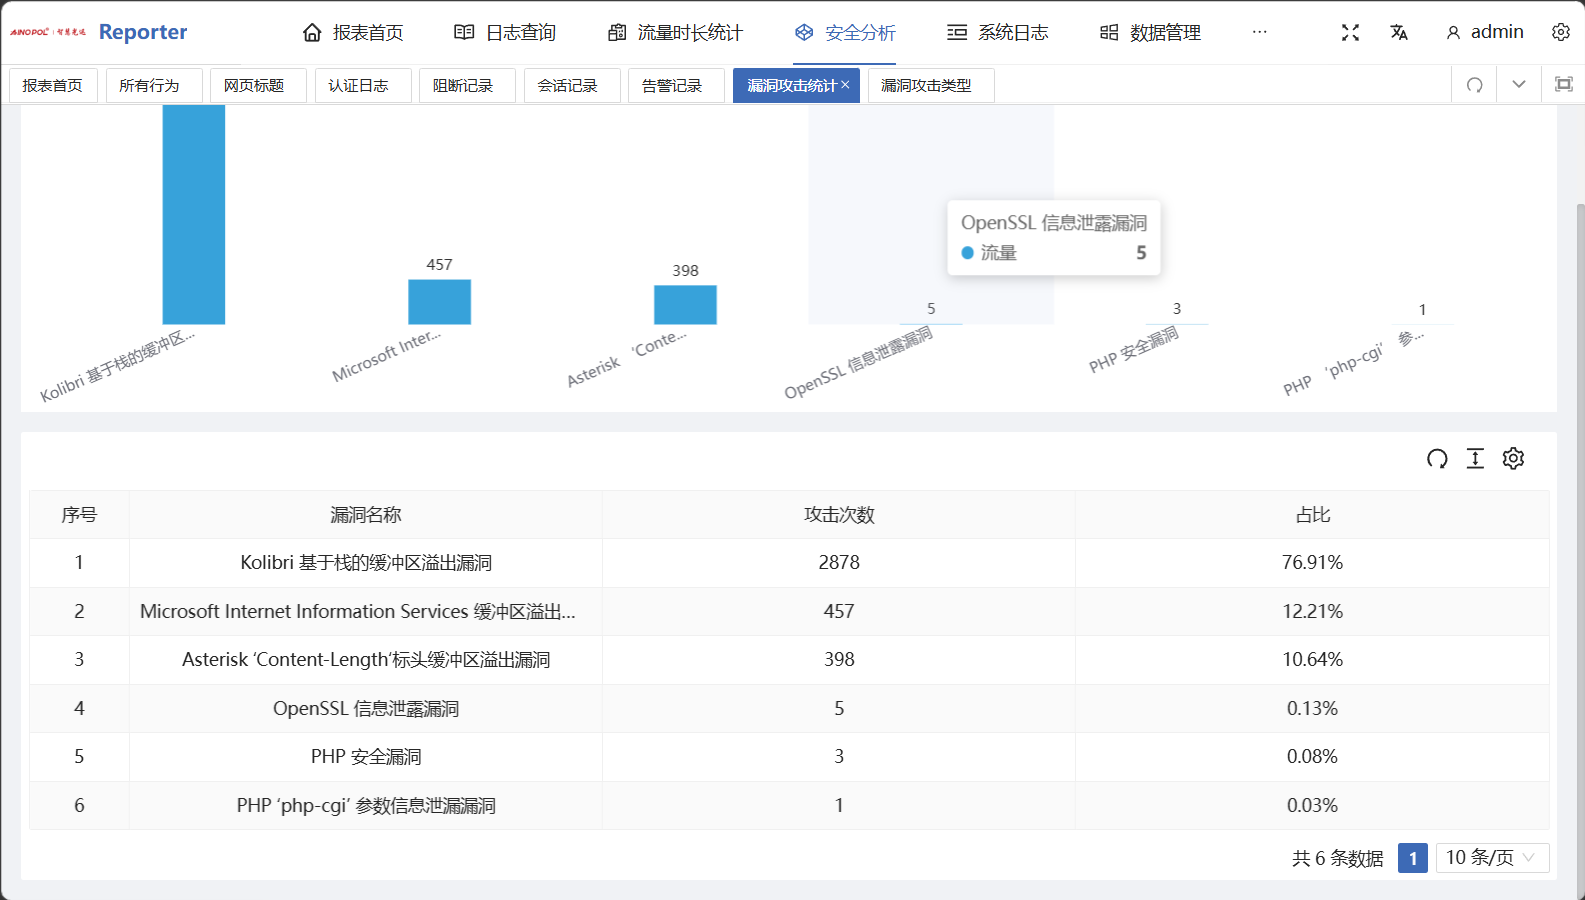 ●攻击类型统计分析页面可读性OK 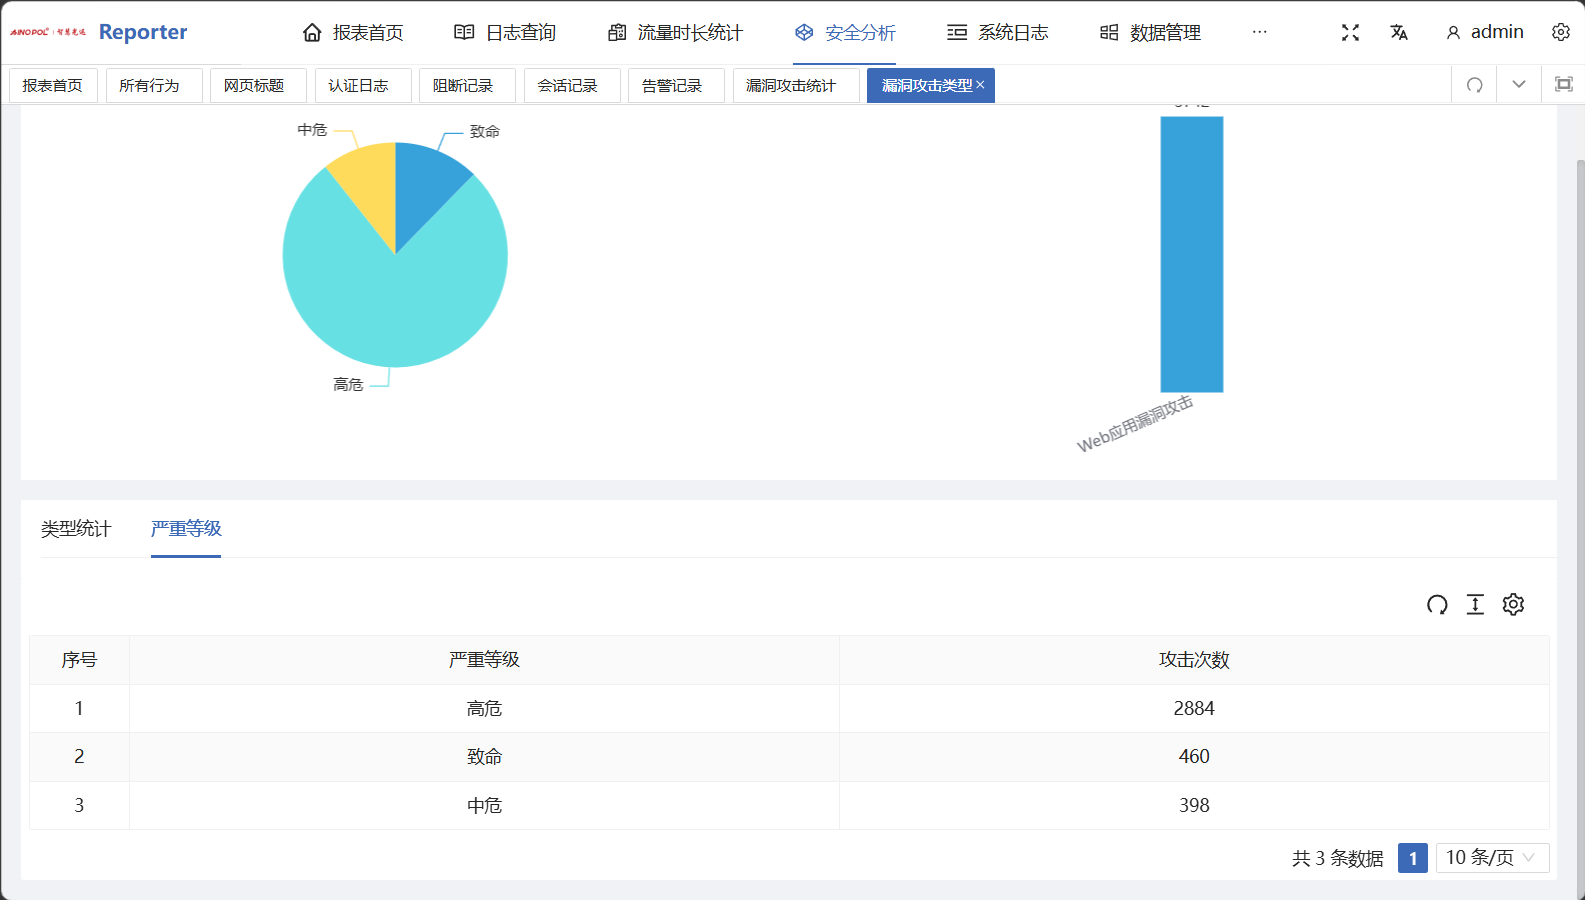 **三、测试结论** 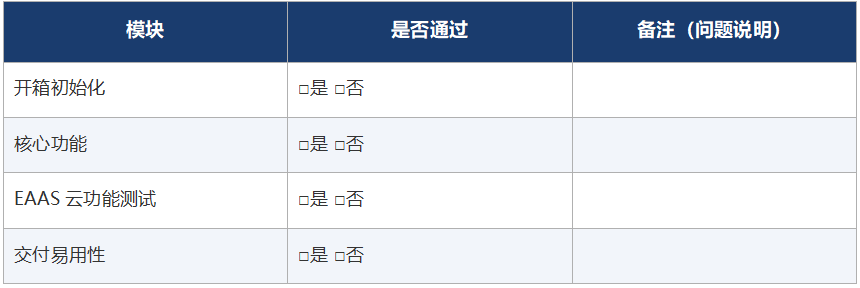 **最终结论** □ 测试通过,产品无硬伤,建议正式合作进货 □ 测试不通过,问题点: **附录:测试支持** 测试过程中遇到任何功能问题、配置疑问,直接联系原厂对接技术: • 技术支持微信:\\_\\_\\_\\_\\_\\_\\_\\_ • 支持电话:\\_\\_\\_\\_\\_\\_\\_\\_ • 响应时效:工作日 1 小时内响应,紧急问题 30 分钟内响应
智慧光迅
Aug. 25, 2026, 9:56 a.m.
44
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document (print)
AI
