官网
官网
Guest
Sign in
梦想系列网关
梦想网关硬件规格及安装说明
梦想网关硬件规格及安装说明
ZH-M1硬件规格及安装说明
ZH-M1(LI)硬件规格及安装说明
梦想网关软件调试说明
安全区域和安全策略
安全策略-基本概念
安全策略-跨安全区域访问
设备运维板块
设备运维-设备的访问(设备端口的认识)
设备运维-设备的访问
设备运维-系统升级
设备运维-设备的授权
系统维护-系统路由版本升级
首页信息板块
首页板块-导航栏和系统架构说明
首页板块-核心运行状态卡
首页板块-系统基础信息栏
首页板块-流量监控板块
首页板块-授权信息栏
首页板块-网口流量监控模块
首页板块-网络健康度概览模块
首页板块-会话数和用户数趋势图模块
网络接口板块
物理接口板块-查看物理接口
物理接口板块-物理接口配置
聚合接口板块-查看聚合接口
聚合接口板块-配置聚合口
LAN&WAN板块-编辑LAN侧VLAN口
LAN&WAN板块-查看WAN口
LAN&WAN板块-编辑LAN口
LAN&WAN板块-查看LAN口
LAN&WAN板块-查看LAN侧VLAN口
LAN&WAN板块-编辑WAN口
路由-RIPng路由(查看接口配置)
路由-RIPng路由(配置接口配置)
路由-RIPng路由(参数配置)
网络路由板块
路由-查看IPV4路由表
路由-查看IPV6路由表
路由-查看IPV4静态路由
路由-查看IPV6静态路由
路由-配置IPV4静态路由表
路由-配置IPV6静态路由表
路由-查看策略路由
路由-配置策略路由
路由-查看均衡策略
路由-配置均衡策略
路由-查看IPV6策略路由
路由-配置IPV6策略路由
路由-查看IPV6均衡策略
路由-配置IPV6均衡策略
路由-查看IPV6持续路由
路由-配置IPV6持续路由
路由-RIP路由(查看网络配置)
路由-RIP路由(配置网络配置)
路由-RIP路由(接口配置)
路由-RIP路由(参数配置)
路由-RIP路由(信息显示)
路由-RIPng路由(查看网络配置)
路由-RIPng路由(配置网络配置)
路由-RIPng路由(信息显示)
路由-OSPF路由(查看网络设置)
路由-OSPF路由(修改网络设置)
路由-OSPF路由(查看接口设置)
路由-OSPF路由(配置接口设置)
路由-OSPF路由(参数配置)
路由-OSPF路由(虚连接配置)
路由-OSPF路由(信息显示-链路信息)
路由-OSPF路由(信息显示-OSPF路由信息)
路由-OSPF路由(信息显示-OSPF邻接关系)
路由-OSPF路由(信息显示-OSPF接口信息)
路由-OSPFV3路由(查看网络设置)
路由-OSPFV3路由(配置网络设置)
路由-OSPFV3路由(查看接口设置)
路由-OSPFV3路由(配置接口设置)
路由-OSPFV3路由(参数配置)
路由-OSPFV3路由(信息显示-OSPFV3链路信息)
路由-OSPFV3路由(信息显示-OSPFV3路由信息)
路由-OSPFV3路由(信息显示-OSPFV3邻接关系)
路由-OSPFV3路由(信息显示-OSPFV3接口信息)
路由-BGP路由(基本配置)
路由-BGP路由(查看邻居配置)
路由-BGP路由(编辑邻居配置)
路由-BGP路由(查看网络宣告)
路由-BGP路由(新增网络宣告)
路由-BGP路由(路由引入)
路由-BGP路由(信息显示)
网络DHCP板块
DHCP-DHCPv4Server(查看DHCP地址池)
DHCP-DHCPv4Server(配置DHCPServer参数)
DHCP-DHCPv4Server(查看DHCP中继)
DHCP-DHCPv4Server(配置DHCP中继)
DHCP-DHCPv4Server(查看DHCP已分配列表)
DHCP-DHCPv6Server(查看基本参数)
DHCP-DHCPv6Server(编辑基本参数)
DHCP-DHCPv6Server(查看DHCPV6中继)
DHCP-DHCPv6Server(配置DHCPV6中继)
DHCP-DHCPv6Server(查看已分配IPV6IP)
DHCP-DHCPv6Server(查看无状态分配)
DHCP-DHCPv6Server(配置无状态分配)
网络DNS板块
DNS-DNS配置(本机DNS)
DNS-DNS配置(DNS代理)
DNS-DNS配置(DNS缓存)
DNS-DDNS配置
DNS-智能DNS(全局配置-PTR 反向解析)
DNS-智能DNS(全局配置-TXT记录)
DNS-智能DNS(查看线路配置)
DNS-智能DNS(配置线路配置)
DNS-智能DNS(查看均衡策略)
DNS-智能DNS(配置均衡策略)
DNS-智能DNS(查看DNS策略)
DNS-智能DNS(配置DNS策略-A记录策略)
DNS-智能DNS(配置DNS策略-CNAME记录策略)
DNS-智能DNS(配置DNS策略-MX记录策略)
DNS-DNS管控(查看DNS管控规则)
DNS-DNS管控(DNS管控-拒绝解析)
DNS-DNS管控(DNS管控-解析到指定IP)
DNS-DNS管控(DNS管控-解析选路)
DNS-DNS管控(DNS管控-DNAT处理)
网络应用层板块
应用层网络-代理服务器
应用层网络-应用层网关
链路检测板块
链路检测-配置BFD检测
链路检测-查看IPV4链路健康检查
链路检测-配置IPV4链路健康检查
链路检测-查看IPV6链路健康检查
链路检测-配置IPV6链路健康检查
安全区域板块
安全区域-查看安全区域
安全区域-配置安全区域
安全策略板块
安全策略-查看安全策略
安全策略-配置安全策略
安全策略-策略分析
安全防护板块
攻击防护(查看攻击防护)
攻击防护(ARP洪水防护)
攻击防护(扫描防护)
攻击防护(Flood攻击防护-ICMPFlood攻击防护)
攻击防护(Flood攻击防护-UDPFlood攻击防护)
攻击防护(Flood攻击防护-SYNFlood攻击防护)
攻击防护(Flood攻击防护-ACKFlood攻击防护)
攻击防护(Flood攻击防护-DNSFlood攻击防护)
攻击防护(Flood攻击防护-HTTPFlood攻击防护)
攻击防护(Flood攻击防护-SIPFlood攻击防护)
攻击防护(Flood攻击防护-IPFlood攻击防护)
攻击防护(数据包攻击防护-未知协议数据包防护)
攻击防护(数据包攻击防护TearDrop数据包攻击防护)
攻击防护(数据包攻击防护-IP数据块分片传输防护)
攻击防护(数据包攻击防护-LAND攻击防护)
攻击防护(数据包攻击防护-WinNuke攻击防护)
攻击防护(数据包攻击防护-Smurf攻击防护)
攻击防护(数据包攻击防护-超大ICMP数据防护)
攻击防护(异常报文探测-IP报文)
攻击防护(异常报文探测-TCP报文)
攻击防护(欺骗防护-IP欺骗防护)
攻击防护(欺骗防护-IP欺骗防护+DHCP辅助检查)
攻击防护(欺骗防护-ARP欺骗防护)
对外攻击防护
设置阈值学习
web应用防护(查看web服务器配置)
web应用防护(配置web服务器配置)
web应用防护(查看web服务防护策略)
web应用防护(配置web服务防护策略)
会话限制(查看会话限制策略)
会话限制(配置会话限制策略)
风险扫描(配置风险扫描)
风险扫描(查看风险扫描结果)
风险扫描(查看弱口令列表)
风险扫描(策略列表)
口令防护(配置口令防护)
主动外联(查看服务器配置)
主动外联(配置服务器配置)
主动外联(主动外联学习)
ARP欺骗防护(保护设备本身)
ARP欺骗防护(保护其他设备)
地域访问控制(查看地域访问控制列表)
地域访问控制(配置地域访问控制列表)
网页关键字过滤(查看过滤规则)
网页关键字过滤(配置过滤规则)
代理控制(查看代理控制规则)
代理控制(配置代理控制规则)
协议命令控制(查看协议命令控制规则)
协议命令控制(配置协议命令控制规则)
应用中心管理板块
应用中心-应用备份的生成
应用中心-应用备份的下载
应用中心-应用备份的上传
应用中心-应用备份的应用
应用中心-应用备份的删除
应用中心-应用备份的回滚
网络NAT板块
NAT-NAT64端口映射(配置规则)
NAT-原地址转换(查看规则)
NAT-原地址转换(配置规则)
NAT-端口映射(查看规则)
NAT-端口映射(配置规则)
NAT-双向地址转换(查看规则)
NAT-双向地址转换(配置规则)
NAT-IPV6原地址转换(查看规则)
NAT-IPV6原地址转换(配置规则)
NAT-IPV6端口映射(查看规则)
NAT-IPV6端口映射(配置规则)
NAT-IPV6双向地址转换(查看规则)
NAT-IPV6双向地址转换(配置规则)
NAT-NAT64内网代理(查看规则)
NAT-NAT46端口映射(查看规则)
NAT-NAT64端口映射(查看规则)
NAT-NAT64内网代理(配置规则)
NAT-NAT46端口映射(配置规则)
网络黑白名单
黑白名单-黑名单规则(查看规则)
黑白名单-黑名单规则(配置规则)
黑白名单-IP白名单规则(查看规则)
黑白名单-IP白名单规则(配置规则)
黑白名单-URL白名单规则(查看规则)
黑白名单-URL白名单规则(配置规则)
梦想网关POC测试手册
智慧光迅梦想网关POC测试手册
本文档发布于深圳智慧光迅信息技术有限公司文档系统
-
+
home
梦想网关软件调试说明
安全防护板块
会话限制(配置会话限制策略)
会话限制(配置会话限制策略)
【产品说明】2026.06.17 梦想网关 安全板块-安全防护-会话限制(配置会话限制策略) 一、功能描述 在某些行业和场景中,对网络会话的管理有严格的合规性要求。通过设置会话限制,可以满足这些合规性要求。 可实现保护内部网络资源(主机或服务器)以及合理分配设备系统资源的目的,通常采用连接数限制对设备上建立的连接数进行统计和限制。防火墙支持 IPv4 & IPv6 会话限制。 规则设定后,可在【监控】>【会话监控】实时查看每个IP 并发、新建、被阻断数。 二、配置路径 【策略】>【安全防护】>【会话限制】 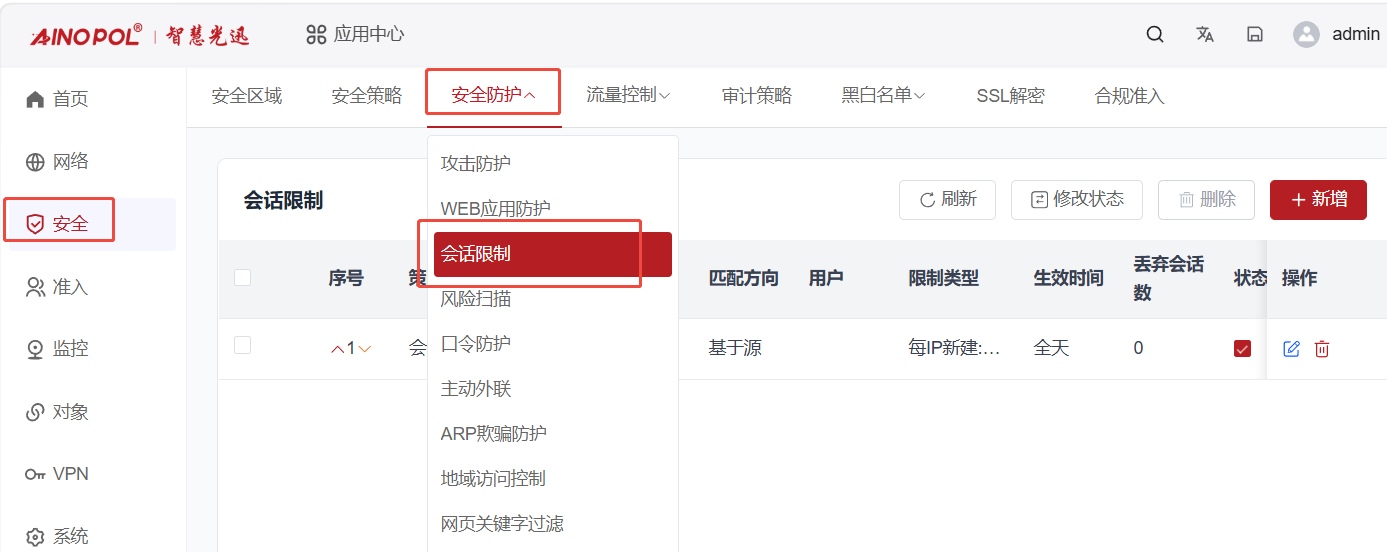 三、配置描述 第一步:点击进入<会话限制>,如下图: ○ 新增:如果列表中没有所需要的会话限制策略条目,可以点击右上角的新增按钮新增 ○ 修改:如何列表中有需要的会话限制策略条目,可以点击对应的会话限制策略条目右边的编辑按钮进行修改 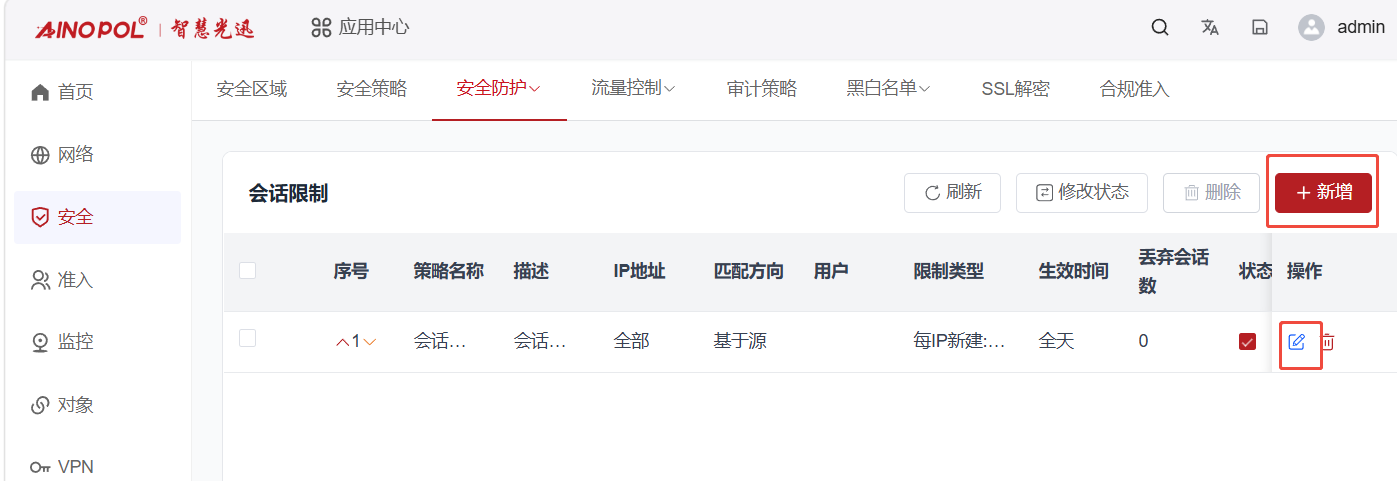 第二步:配置页配置 ● 规则名称:设置会话限制策略的名称 ● 描述:可选,对规则名称的补充说明。 ● 状态:启用或禁用本规则,默认启用。 ● 生效时间:默认全天,可自定义规则的生效时间,在“对象”中预先配置时间计划。 ● 限制方式:会话限制支持三个方向: ①基于源: 按源IP地址进行统计和限制,即同一个源IP地址发起的最大会话数或每1秒新建会话数将受到指定阈值的限制。 ②基于目的: 按目的IP地址进行统计和限制,即到同一个目的IP地址的连接数目将受到指定阈值的限制。表示限制每个目的IP地址的最大会话数或每1秒新建会话数。 ③双向 表示限制每个IP地址向作为源地址和目的地址各匹配一次的最大会话数或每1秒新建会话数。 ● 安全域:会话限制规则生效的安全域。 ● IP地址:会话限制规则生效的IP范围。 ● 用户:可选项,会话限制规则生效的用户范围,当用户和IP地址同时设置,取并集。 ● 每IP并发:会话限制针对每个 IPv4 地址或 IPv6 地址并发连接数所设置的阈值,范围:1-10,000,000,0 代表不做限制。 ● 每IP新建:会话限制针对每个 IPv4 地址或 IPv6 地址新建连接数所设置的阈值,范围:1-6,000,000,0 代表不做限制。 ● 动作:默认为告警(仅产生会话记录日志),也可以修改为丢弃。 ①告警 当每IP新建连接速率超过设备配置的最大值时,对超出最大值的新建会话不作处理,可以继续新建会话。以日志的形式上报告警信息。 ②丢弃 会话限制功能后,超出最大会话数限制的会话将被丢弃处理,并上报系统日志。 会话限制日志:默认不启用,启用后可在【日志-日志查询-会话记录】中记录被限制丢弃或告警的会话。
智慧光迅
June 20, 2026, 11:47 p.m.
46
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document (print)
AI
