官网
官网
Guest
Sign in
企业园区类方案锦集
AI数智化时代 企业、园区、工厂全光网建设白皮书
银行场景日志审计解决方案
全光智慧园区解决方案
企业园区光电融合通信解决方案
本文档发布于深圳智慧光迅信息技术有限公司文档系统
-
+
home
银行场景日志审计解决方案
银行场景日志审计解决方案
**银行场景** **日志审计** **解** **决** **方** **案** **文档版本:****C01V01R25P2****607021** **发布日期:** **202****6****年****7****月****21****日** **发布处:** **深圳智慧光迅** 目录 [一、项目背景](#_Toc8872 ) [二、政策依据与合规要求](#_Toc21683 ) [2.1 核心法规](#_Toc3463 ) [2.2 银行公共上网合规项](#_Toc21984 ) [三、银行总分行现有三种改造方案对比](#_Toc17737 ) [3.1 方案一:总行统一互联网出口](#_Toc31455 ) [3.2 方案二:各地支行统一互联网出口](#_Toc30496 ) [3.3 方案三:各网点独立互联网出口](#_Toc29191 ) [四、推荐方案:各地支行统一互联网出口](#_Toc7747 ) [4.1 总体设计思路](#_Toc16107 ) [4.2 架构拓扑](#_Toc14415 ) [4.3 部署层级说明](#_Toc6080 ) [4.4 推荐方案与其他方案的对比](#_Toc15749 ) [五、ZH-M1 梦想网关产品能力](#_Toc19226 ) [5.1 硬件规格](#_Toc1053 ) [5.2 核心功能](#_Toc22656 ) [5.3 合规资质](#_Toc12037 ) [六、部署方式与网络拓扑](#_Toc31391 ) [6.1 四种典型部署模式](#_Toc3012 ) [6.2 推荐部署模式:支行路由模式](#_Toc6188 ) [七、实名认证与日志审计流程](#_Toc8287 ) [7.1 认证方式建议](#_Toc30896 ) [7.2 日志审计流程](#_Toc29038 ) [7.3 日志字段与存储](#_Toc17618 ) [八、统一运维与合规管理](#_Toc2495 ) [九、方案价值总结](#_Toc21981 ) [十、设备配置建议与实施路径](#_Toc22592 ) [10.1 典型配置清单](#_Toc13975 ) [附录:合规条款对照表](#_Toc24066 ) # **一、项目背景** 随着《中华人民共和国网络安全法》、公安部第151号令《公安机关互联网安全监督检查规定》的深入实施,向公众提供无线上网服务的公共场所(包括银行营业网点、支行大厅、贵宾室等)已被纳入重点监管范围。银行业具有“总行—地市支行—营业网点”的多级组织架构,营业网点数量多、分布广,如何在保障业务体验的同时满足网监合规要求,成为银行网络改造的关键课题。 深圳智慧光迅(AINOPOL)梦想网关 ZH-M1 是一款面向公共上网场景的“多业务安全网关”。单台设备集成路由、交换、防火墙、入侵防御、病毒防护、应用防护、实名认证、上网日志审计、无线 AC、全光网 OLT 等能力,可替代传统方案中“防火墙+上网行为管理+AC+认证服务器+日志服务器”的多台设备堆叠,实现“合规、网络、安全”一体化。 # **二、政策依据与合规要求** ## **2.1 核心法规** • 公安部第151号令《公安机关互联网安全监督检查规定》:明确公安机关对提供公共上网服务的场所,监督检查是否依法记录并留存用户注册信息和上网日志信息,是否采取符合国家标准的网络与信息安全保护技术措施。 • 《网络安全法》第21条、第24条:网络运营者应履行网络安全保护义务,为用户办理网络接入、域名注册等服务时,应要求用户提供真实身份信息。 ## **2.2 银行公共上网合规项** **合规项** **具体要求** 实名认证 所有接入公共 Wi-Fi 的用户必须完成真实身份核验,做到“人—机—IP—MAC—时间”绑定,禁止匿名或公共账号上网。 日志留存 完整记录用户上网行为日志,留存时间不少于180天;日志字段需包括认证账号、IP、MAC、接入位置、时间、访问 URL、流量等。 地址映射 采用 NAT 等方式提供上网服务的,需记录并留存内网地址与互联网地址的对应关系。 安全防护 具备防火墙、入侵防御、病毒防护、Web 应用防护等基础安全能力,防范网络攻击、病毒、非法接入。 设备合规 部署的无线上网审计设备应符合国家或公共安全行业技术标准的强制性要求,取得《计算机信息系统安全专用产品销售许可证》并已在公安部备案。 # **三、银行总分行现有****三****种改造方案对比** 结合某银行总分行无线覆盖拓扑示意,现有公共上网改造通常存在四种组织模式。以下分别给出每种方案的拓扑图,并简要说明其优缺点与合规风险,为后续推荐方案提供参考。 ## **3.1 方案一:总行统一互联网出口** 所有营业网点/支行通过专线汇聚到总行,由总行统一访问互联网。总行集中部署核心交换机、出口防火墙、上网行为管理、网络审计、无线 AC、认证服务器,监管数据由总行统一上报。 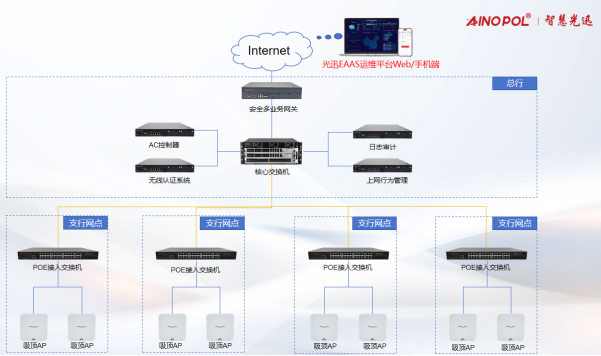 图:方案一拓扑——总行统一互联网出口 • 集中建设,总部统一规划、统一出口、统一策略。 • 合规责任边界清晰,监管数据从总行一点上报。 • 便于总部统一审计、统一监控。 • 所有跨地域网点流量回传总行,专线压力大、时延高。 • 总行出口带宽与处理性能容易成为瓶颈,单点故障影响全行。 • 边远/跨省网点上网体验差。 • 设备种类多、品牌堆叠,故障点与运维复杂度高。 **合规评价:** 合规责任集中,但跨地域长距离回传不符合流量就近处理原则,且总行单点风险高,建议仅在超小型银行或分支机构极少时采用。 ## **3.2 方案二:各地支行统一互联网出口** 以地市支行为公共上网管理单元,辖区内所有营业网点流量通过专线汇聚到支行统一出口;支行本地部署防火墙、上网行为管理、接入交换机、AC 控制器、无线认证系统、网络安全审计系统,日志本地留存并上传公安。 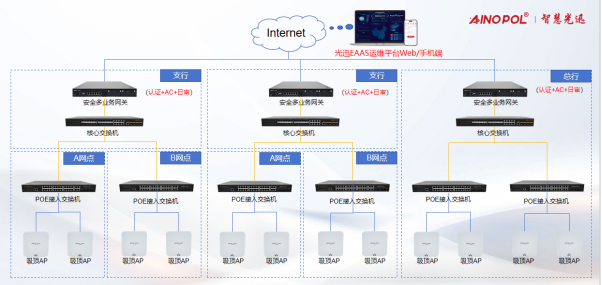 图:方案二拓扑——各地支行统一出口(本地 AC/认证) • 本地流量就地处理,降低总行出口压力,网点访问时延低。 • 日志本地留存,满足属地监管检查,可本地直接上传公安。 • 单点故障影响范围限制在一个地市,风险可控。 • 每个支行需部署防火墙、上网行为管理、AC、认证、审计等多台设备,投资较高。 • 多品牌堆叠,策略配置分散,运维工作量大。 • 设备数量多,故障点多,版本与策略一致性难以保证。 **合规评价:** 该方案在合规性与业务体验上取得较好平衡,是大型银行总分行场景下最接近网监合规要求的模式。后续可用 ZH-M1 梦想网关将支行本地多台设备整合为一台,解决投资与运维问题。 ## **3.****3** **方案****三****:各网点独立互联网出口** 每个营业网点独立互联网专线出口,本地仅部署防火墙、POE 交换机与无线 AP;AC 控制器、无线认证、网络审计均部署在云端,由总行云管理中心统管。 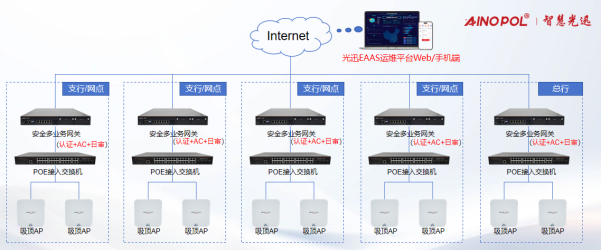 图:方案三拓扑——各网点独立出口 • 部署最灵活,单点故障影响范围最小。 • 网点互联网访问就近出口,访问体验较好。 • 517 个网点均需独立防火墙、互联网出口,设备与线路成本最高。 • 设备数量庞大,策略分散,运维一致性难以保障。 • 监管数据上报点最多,合规运维与日志管理复杂。 **合规评价:** 该方案投资与运维成本最高,适用于网点数量极少或分布极为分散的特殊场景,不建议在大型银行广泛推广。 综合来看,方案二(支行统一出口 + 本地认证/本地日志)在合规性、可靠性、成本可控性方面最具优势;ZH-M1 的梦想网关正是在此方案基础上,将支行本地多台设备融合为一台,从而兼顾合规与简化运维。 # **四、推荐方案****:****各地支行统一互联网出口** ## **4.1 总体设计思路** 以“地市支行”为公共上网管理单元,每个地市支行部署 1 台智慧光迅 ZH-M1 梦想网关,承担防火墙、上网行为管理、AC、认证服务器、日志审计服务器等多台设备功能;各营业网点通过支行汇聚访问互联网;总行通过 EAAS 云平台对全网 ZH-M1 进行策略统一下发、日志汇总与集中审计。该设计在“集中管控”与“本地合规”之间取得平衡,兼顾成本、性能与监管要求。 ## **4.2 架构拓扑** 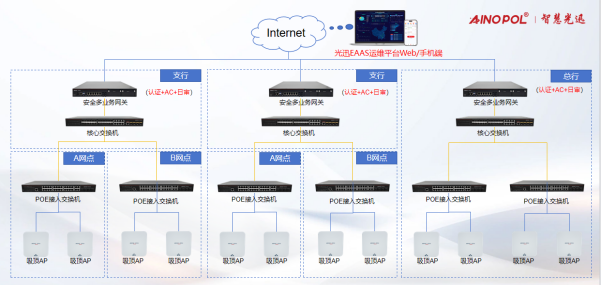 图:银行总分行网监合规推荐架构 ## **4.3 部署层级说明** • 总行:部署 EAAS 审计中心/总部管理节点,作为全网 ZH-M1 的云端大脑,统一制定认证模板、安全策略、流控策略;可选部署 1 台 M1 用于总部办公区公共上网审计。 • 地市支行:各部署 1 台 ZH-M1,作为本支行及下属网点的互联网出口、实名认证、上网日志审计、安全网关、AC 控制器。M1 本地存储不少于 180 天的上网日志,并可根据属地公安/网监要求上报。 • 营业网点:保留或新增 POE 交换机 + 无线 AP,接入支行网络;AP 由支行 M1 统一 AC 管理,无需在每个网点单独部署认证/审计服务器。 • 用户终端:通过 Wi-Fi 接入后,经 Portal 页面完成实名认证(短信/微信/身份证/员工号等),上网日志与认证账号自动绑定。 ## **4.4 推荐方案与****其他****方案的对比** **对比维度** **ZH-M1 推荐方案表现** 部署层级 与方案三一致:以地市支行为出口;但用 1 台 M1 替代 5~6 台独立设备。 实名认证 内置认证引擎,支持 20+ 认证方式,无需额外认证服务器或云端依赖。 日志留存 本地硬盘≥180天滚动存储,字段完整,支持一键导出标准报表,满足 151 号令。 集中管理 通过 EAAS 云实现总部级策略统一下发、日志汇总、集中监控,优于纯本地方案。 安全防护 内置防火墙、IPS、AV、WAF、威胁情报,替代独立防火墙与安全设备。 投资成本 设备数量从“5~6 台/支行”压缩到“1 台/支行”,机房、功耗、运维成本显著下降。 # **五、ZH-M1 梦想网关产品能力** ## **5.1 硬件规格** **规格项** **参数** 型号定位 19 英寸 1U 插卡式万兆梦想网关,适用于约 1000 终端场景 转发能力 转发容量 10G,包转发率 171.12 Mpps,128 字节小包转发时延 <5 微秒 接口 6×10/100/1000/2500M 电口 + 2×10GE 光口 + 2 个板卡扩展槽 + 2×USB 2.0 + 1×Console 全光网扩展 最大可扩展 10 个 GPON OLT 插口,接入 320 个光终端,支持 POL 全光网 电源/功耗 100–240V AC,内置电源,功耗 <50W,工作温度 -10℃ ~ 65℃ 软件平台 XOS 2.0,自研协议栈(用户态驱动、零拷贝),支持 EAAS 云统一云管理 ## **5.2 核心功能** • 合规硬达标:内置独立日志审计引擎,支持上网行为全量记录、可追溯、可导出;本地加密存储≥180 天,满足 82 号令与 151 号令对日志留存的要求;支持对接本地网监/公安平台。 • 实名全覆盖:支持短信、微信、身份证、房号、扫码、钉钉、飞书、员工号等 20 余种认证方式,实现“人—账号—终端—位置”秒级绑定,杜绝匿名上网。 • 一机省成本:融合路由、交换、防火墙、IPS、AV、WAF、AC、IPPBX、流媒体、全光网 OLT、日志审计、流量管控等 20 余项功能,替代传统方案 10 余台设备堆叠。 • 安全纵深防御:内置 IPS 入侵防御、AV 病毒防护、WAF 应用防护、威胁情报、VPN,自动阻断私接小路由、非法摄像头等风险终端。 • 灵活部署:支持路由、网桥、旁路等多种部署模式,适配新建、改造、利旧等不同网络现状。 • 云端统一运维:通过 EAAS 云平台实现设备配置、监控、告警、远程升级、日志报表的集中管理,无需每网点派驻运维人员。 ## **5.3 合规资质** ZH-M1 梦想网关已通过公安部计算机信息系统安全产品质量监督检验中心检测,取得《计算机信息系统安全专用产品销售许可证》,并已在公安部备案。具体证书编号可通过商务渠道确认。该资质是银行公共上网项目通过公安/网监检查的必要前提。 # **六、部署方式与网络拓扑** ## **6.1** **三****种典型部署模式** **模式** **部署方式** **适用场景** **合规要点** 路由模式 M1 串接在支行互联网出口,作为网关/NAT/防火墙/审计/AC。 新建支行或改造时可替换现有路由器/防火墙。 完整记录 NAT 映射、认证与上网日志。 网桥模式 M1 桥接在防火墙与核心交换机之间,透明审计。 已具备防火墙,仅需增加审计能力。 不改 IP 结构,可记录认证与日志。 旁路模式 M1 旁挂核心交换机,通过镜像或分流获取流量。 风险最小、不能改动现网拓扑的试点。 通常需结合认证重定向,确保实名落地。 ## **6.2 推荐部署模式:支行路由模式** 在总分行场景下,推荐采用路由模式:在每个地市支行互联网出口处部署 ZH-M1,作为本辖区所有公共上网流量的统一 NAT 网关、安全网关、认证网关和审计网关。M1 的 WAN 口连接运营商互联网专线,LAN 口连接支行核心交换机,通过 VLAN 或专线将下属网点 AP 流量汇聚到支行 M1;AP 由 M1 内置 AC 统一管理。 # **七、实名认证与日志审计流程** ## **7.1 认证方式建议** • 访客/客户:默认短信验证码 + 微信连 Wi-Fi;对高安全等级网点(如总行营业部、贵宾中心)可启用身份证 OCR 二次核验。 • 内部员工:802.1X 或员工号 + 短信二次校验,确保“员工身份—终端—上网行为”可关联。 • VIP/贵宾:会员卡号/卡号 + 手机号,Portal 页面可定制品牌与欢迎信息。 • 临时运维:通过审批生成临时账号,设置有效期与访问权限,到期自动失效。 ## **7.2 日志审计流程** 1. 用户接入 AP,终端 DHCP 获取 IP(如 172.20.x.x)。 2. Portal 页面推送认证,用户完成短信/微信等实名认证。 3. M1 将认证账号(手机号)与 MAC、IP、接入 AP、接入时间绑定,形成“会话 ID”。 4. 用户上网过程中,ZDPI 7 层协议识别引擎记录访问 URL、应用类型、流量、起止时间,并关联会话 ID。 5. 日志本地加密存储,按 180 天滚动覆盖;管理员可通过 EAAS 平台一键导出标准报表。 6. 遇公安/网监检查或安全事件,可按手机号、账号、MAC、IP、时间维度快速溯源。 ## **7.3 日志字段与存储** **类别** **内容** 认证日志 认证账号、认证方式、手机号、证件号、MAC、分配 IP、接入 AP、接入位置、认证时间、下网时间、上线状态 上网日志 源 IP、源 MAC、源端口、目的 IP、目的端口、URL、应用协议、访问时间、流量、会话 ID、NAT 映射关系 安全日志 威胁类型、攻击源、目标、处置动作、时间、关联终端 存储策略 本地硬盘滚动存储≥180 天; # **八、统一运维与合规管理** 通过智慧光迅 EAAS 云平台,总行网络/安全团队可对全网 ZH-M1 进行统一生命周期管理,实现“总部定策略、支行落合规、网点零运维”的运营目标。 • 多级租户与权限:按总行—支行—网点划分组织,支持分权分域,避免越权操作。 • 集中监控:实时展示全网设备在线状态、CPU/内存、流量、在线用户数、安全事件、认证成功率。 • 策略统一下发:认证 Portal 模板、黑白名单、带宽策略、流控、防火墙策略、安全特征库可一键推送至指定支行或全网。 • 日志汇总:各支行 M1 日志可按周期加密上传至总行 EAAS 审计中心,形成全行级审计大数据视图。 • 报表与检查:预置实名认证报表、上网日志报表、安全事件报表、合规检查报表,支持按公安/网监标准格式导出。 • 远程升级与告警:固件、特征库、病毒库远程升级;异常流量、安全事件、设备离线自动告警。 # **九、方案价值总结** • 合规一次过检:实名认证 + 180 天日志 + 安全防护,全面覆盖 151 号令及网络安全法要求。 • 架构大幅简化:单台 M1 替代 5~10 台传统设备,减少机房设备数量、线缆、功耗和故障点。 • 投资成本可控:以地市支行为单位统一建设,避免 500+ 网点独立部署带来的重复采购与运维成本。 • 本地合规+集中监管:日志本地留存满足监管检查,EAAS 云平台实现总行级统一策略与审计。 • 安全体验兼顾:自研协议栈带来 10G 线速转发、低时延;IPS/AV/WAF 纵深防御,保障业务网络与访客网络安全。 • 面向未来:支持全光网 POL、GPON 扩展,为银行未来语音、视频、IoT 等业务预留网络底座。 # **十、设备配置建议与实施路径** ## **10.1 典型配置清单** **位置** **推荐设备** **说明** 总行 EAAS 审计中心/管理节点(服务器或 M1 网关) 全网策略、日志汇总、集中监控;如总部办公区需审计,可部署 1 台 M1。 地市支行 ZH-M1 梦想网关 + 功能授权 作为支行及下属网点统一出口、认证、审计、安全、AC 控制器。 营业网点 POE 交换机 + 无线 AP(按需) AP 由支行 M1 统一 AC 管理;若网点需独立出口,可部署小型梦想网关。 认证短信 智慧光迅短信包/三方短信平台 支持一键开通短信认证,无需漫长短信签名申请流程。 # **附录:合规条款对照表** **法规/条款** **核心要求** **ZH-M1 对应能力** 151号令第10条 采取记录并留存用户注册信息和上网日志信息的技术措施。 认证日志与上网日志原生绑定,支持一键导出。 151号令第11条 公共上网服务场所采取符合国家标准的网络与信息安全保护技术措施。 公安部销售许可证资质;内置防火墙、IPS、AV、WAF 等安全保护技术措施。 网络安全法第21条 履行网络安全保护义务,采取防范攻击、入侵、病毒等技术措施。 IPS、AV、WAF、威胁情报、VPN 构建立体防御。 网络安全法第24条 为用户提供网络接入服务时应要求提供真实身份信息。 20+ 认证方式(短信/微信/身份证/员工号),确保真实身份信息核验。 以上方案基于深圳智慧光迅梦想网关 ZH-M1 产品公开资料及银行业典型总分行场景编制。具体设备型号、授权数量、部署模式及网监对接接口,需结合实际网络环境、监管要求及商务条款进一步确认。
智慧光迅
July 28, 2026, 6:25 p.m.
36
0 comment
Forward
Favorites
Last
Next
Scan the QR Code
Copy link
Scan the QR code to share.
Copy link
share
link
type
password
Update password
Validity period
Markdown file
Word document
PDF document (print)
AI
